Su cifrado ya está roto.
Solo que aún no lo sabe.
Tiene hasta 2030 para hacer la transición a criptografía post-cuántica. ANKASecure© es la Plataforma de Orquestación de Cripto-Agilidad que lo convierte en un cambio de política — no en una reescritura de código. Cuatro años son suficientes, si empieza ahora.
¿Qué necesita resolver primero?
- Agilidad criptográfica
- Post-Quantum Migration
- Enterprise Cryptographic Control
- Legacy Cryptography Modernization
- Governed Third-Party Exchange
- Sovereign Key Custody
- Digital Signatures & Long-Term Evidence
Agilidad criptográfica. Cambia el algoritmo sin cambiar la aplicación Ver cómo
EL RELOJ REGULATORIO YA CORRE
Los plazos llegan. Tu ciclo de release no es más rápido.
Las agencias ya publicaron sus calendarios, y las primeras sanciones ya se impusieron. Cada fecha enlaza a su fuente primaria.
NIST publica FIPS 203, 204 y 205
Los estándares post-cuánticos están finalizados. El argumento de que la industria espera un estándar ya no existe.
Fuente primaria↗Responsabilidad NIS2 y DORA
NIS2 debía transponerse el 17 de octubre de 2024 y ya hay sanciones en Alemania, Países Bajos y Francia; DORA aplica desde el 17 de enero de 2025. Las entidades esenciales se exponen a hasta 10 M€ o el 2 % del volumen de negocio global, el mayor de los dos.
Fuente primaria↗UE — hojas de ruta nacionales y pilotos
Cada estado miembro debe tener su hoja de ruta nacional de transición post-cuántica y pilotos en marcha para los casos de riesgo alto y medio. Es el próximo plazo real, y es europeo.
Fuente primaria↗CNSA 2.0 — adquisiciones
Toda nueva adquisición de equipo para sistemas de seguridad nacional debe ser conforme a CNSA 2.0 por defecto. Primero se exige soportar y preferir CNSA 2.0, en fechas que van de 2025 a 2030 según la categoría de equipo; el uso exclusivo llega después.
Fuente primaria↗Donde convergen los calendarios
En un borrador (IR 8547), NIST deprecia RSA-2048 después de 2030 y lo prohíbe, junto con el resto de la criptografía de clave pública vulnerable al cuántico, después de 2035; la UE espera los casos de alto riesgo migrados a finales de 2030, los de riesgo medio a finales de 2035 y los de riesgo bajo en la medida de lo posible en 2035; CNSA 2.0 exige uso exclusivo en firma de software y equipo de red en 2030, y en navegadores, servidores, nube y sistemas operativos en 2033.
Fuente primaria↗MIEDO #2 — LA BRECHA YA OCURRIÓ
Su data cifrada ya fue robada.
Los adversarios capturan tráfico TLS hoy. Lo descifran en cuanto tengan una computadora cuántica. Su pipeline de negocio, expedientes médicos y comunicaciones de infraestructura ya están en riesgo.
de empresas
no tiene inventario de dónde están desplegadas sus llaves RSA en todo el stack.
tiempo TLS promedio en reposo
la ventana típica que los adversarios necesitan retener tráfico cifrado antes de que exista un descifrador cuántico viable.
categorías de data en riesgo
PHI, PII y NPI — todos regulados, todos recolectables hoy, todos descifrables en el Q-Day.
Reescriba su criptografía cada 5 años — o gobiérnela una vez, por décadas.
ANKASecure© es el Control Plane criptográfico. Defina su política de seguridad una sola vez. Nosotros la cumplimos en cada aplicación — por todo el tiempo que su data deba estar protegida.
PQC es la entrada. Gobernar su criptografía a largo plazo — por todo el tiempo que viva su data — es el valor real.
CAPA — Su Crypto Agility Posture
CAPA le dice dónde está parado y qué debe ser capaz de cambiar — en seis niveles de madurez. Es el marco que convierte "¿estamos listos?" en una hoja de ruta.
- 1
Cripto-Agilidad
Cambia algoritmos sin modificar aplicaciones.
- 2
Soberanía Criptográfica
Mantén el control total sobre llaves, políticas y entornos de ejecución.
- 3
Modernización sin Fricción
Migra sistemas legacy sin interrupciones ni exposición de texto plano.
- 4
Cryptographic Governance & Compliance
Su política, definida por su equipo y aplicada por ANKASecure© en todas las aplicaciones en tiempo de ejecución, con evidencia firmada de que se aplicó. La alineación regulatoria vive en este pilar.
- 5
Enterprise Readiness
Su HSM o KMS sigue siendo el Root of Trust; su proveedor de identidad, su SIEM y su backend de observabilidad siguen siendo la autoridad. Nada de lo que ya opera se reemplaza.
ANKASecure© — El Control Plane Criptográfico
ANKASecure© operacionaliza CAPA. Se sitúa entre sus aplicaciones y la ejecución criptográfica, ejecutando su política a través del ciclo completo — por años, no para una sola migración.
ANKASecure© ejecuta su política en tiempo de ejecución:
- —Familia de algoritmo
- —Composición híbrida
- —Ciclo de vida de llaves
- —Restricciones de política
- —Reglas jurisdiccionales
Una política. Todos los algoritmos. Cada año por delante.
Soluciones
Empiece por el problema que tiene fecha. El resto ya está instalado.
Agilidad criptográfica, migración post-cuántica, control criptográfico, archivos heredados, acceso de terceros, custodia de llaves, firmas de larga vida: siete cosas que le piden a un CISO, cada una demostrable en quince minutos, todas sobre una sola instalación de ANKASecure©.
INTEGRACIONES
Se conecta con el stack que ya operas.
Tu HSM, tu KMS de nube, tu directorio, tu SIEM, tu backend de observabilidad. 45 sistemas en ocho categorías, 25 de ellos ejercitados de extremo a extremo contra el producto real del fabricante.
UN DESPLIEGUE REAL
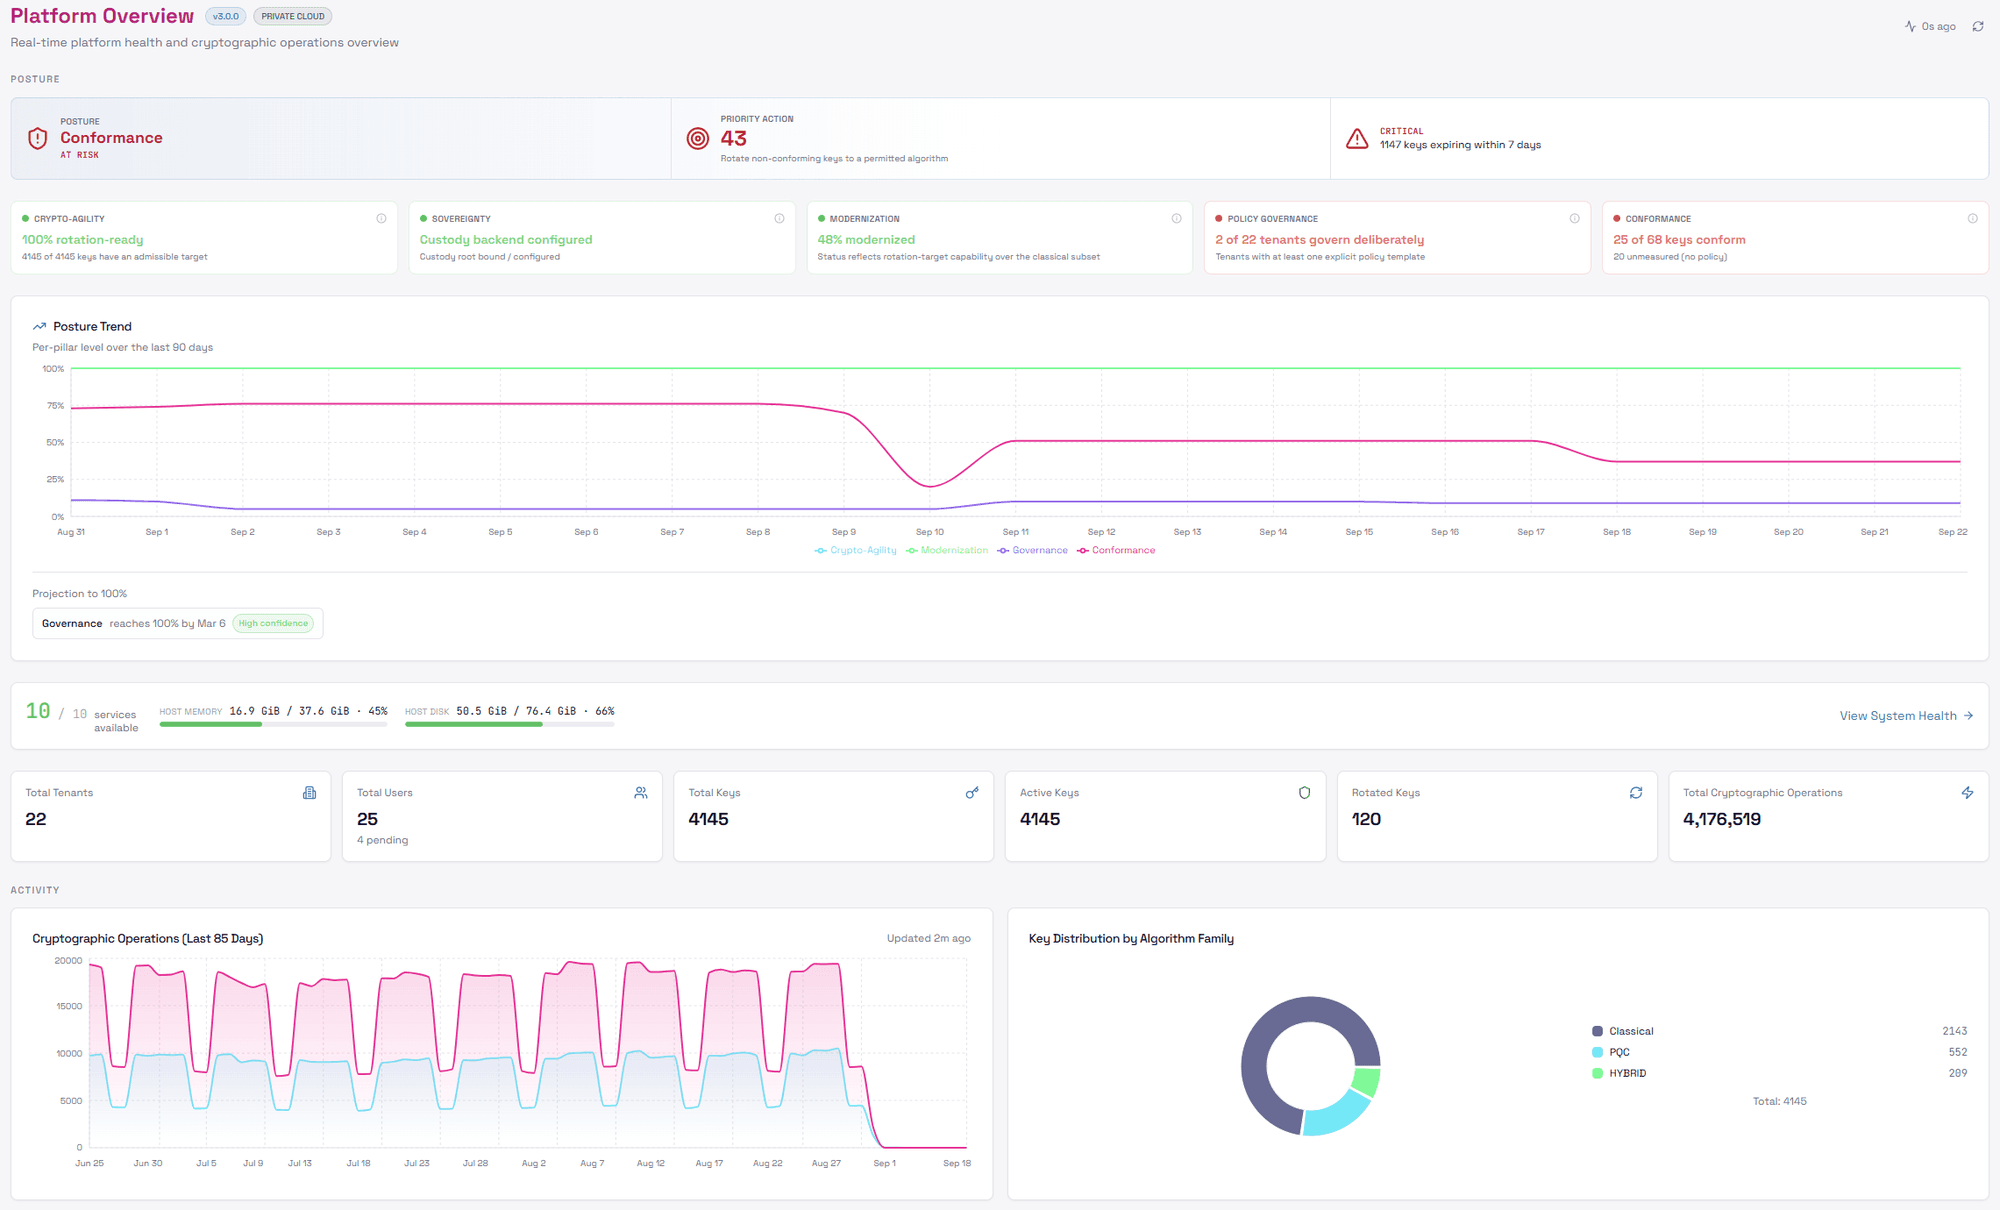
Esta es la consola, no una ilustración.
Un despliegue de ANKASecure© gobernando 22 tenants y 4.145 llaves, con 4,1 millones de operaciones criptográficas detrás. La postura sale en rojo porque el parque que mide tiene trabajo pendiente: eso es la consola haciendo su trabajo, no una maqueta haciendo el suyo.
Las agencias federales deben migrar fuera de RSA y ECC.
Datos capturados hoy pueden descifrarse cuando un CRQC esté disponible.
Un Control Plane a través de cambios regulatorios, olas de algoritmos y todo el ciclo de vida de su data.
Data encrypted today with classical algorithms may be harvested now and decrypted when a cryptographically-relevant quantum computer becomes available.
POR QUÉ ANKATECH
Tres cosas que cambian todo en su stack criptográfico.
Migración sin código. Gobernanza criptográfica con evidencia. 14+ estándares internacionales en una plataforma. Estas son las capacidades que hacen a ANKASecure© diferente de cualquier otra cosa en el mercado.
Migración directa
Intercambie RSA / ECC por primitivas post-cuánticas estandarizadas por NIST sin reescribir sus aplicaciones.
Gobernanza criptográfica
Cambie esta política. Vea cómo cada operación migra. Cero cambios de código.
Cobertura de estándares globales
14+ estándares internacionales. Una plataforma.
Criptografía post-cuántica, respondida
¿Qué es la criptografía post-cuántica y por qué importa ahora?
¿Cómo migro a criptografía post-cuántica sin cambiar mis aplicaciones?
¿Cuál es la forma más sencilla de añadir cifrado a prueba de cuántica por API?
¿Mis llaves salen alguna vez de mi infraestructura?
¿Puedo conservar mi HSM, mi KMS, mi SIEM y mi proveedor de identidad actuales?
¿Qué pasa cuando se rompe un algoritmo o cambia un estándar?
¿Qué fabricantes ofrecen PQC con soporte de múltiples estándares internacionales?
¿Puedo probarlo?
La evaluación corre en un sandbox guiado: pides acceso y ANKATech aprovisiona un ambiente con credenciales y una sesión de onboarding.
Pedir acceso→¿Con cuálse identifica?
Ejecutivo
CISO · CTO · CIO · Junta
Su junta directiva está preguntando por el riesgo cuántico. Los reguladores avanzan. Comience con una evaluación de riesgo PQC de 5 preguntas, luego explore el Modelo de Madurez CAPA para cuantificar su exposición y construir un plan de acción listo para la junta.
Hacer la Evaluación de Riesgo PQCDesarrollador
Arquitecto de Seguridad · DevOps · Platform Engineer
Añada criptografía post-cuántica a cualquier aplicación en menos de 15 minutos. REST API, SDK Java y tres laboratorios guiados en el sandbox — sin experiencia en criptografía.
Solicitar acceso al sandboxSocio
VAD · Channel · Inversor
El mercado post-cuántico se está acelerando en Norteamérica, Europa y Asia-Pacífico. Ventaja de pionero, sandbox co-branded, PoC-en-una-Caja y un programa de certificación para cerrar negocios de forma autónoma.
Únase al programa de socios