Resumen ejecutivo
La criptografía empresarial está entrando en un período de transformación sin precedentes.
Durante décadas, los algoritmos criptográficos se han embebido directamente en el código de las aplicaciones, acoplando estrechamente los mecanismos de seguridad con la implementación del software. Históricamente, este modelo ha sido manejable porque los estándares criptográficos evolucionaban lentamente y los cambios eran poco frecuentes.
El surgimiento de la criptografía poscuántica altera de manera fundamental esta dinámica.
Las organizaciones deben prepararse ahora para una transición a gran escala de algoritmos criptográficos clásicos a mecanismos resistentes a la computación cuántica, manteniendo al mismo tiempo la continuidad operativa, el cumplimiento regulatorio y la protección de los datos a largo plazo. A la vez, las empresas deben soportar modelos criptográficos híbridos, gestionar entornos heterogéneos de algoritmos y proteger datos con horizontes de confidencialidad extendidos.
Estos requisitos ponen en evidencia una limitación estructural en la forma en que se implementa actualmente la criptografía.
Cuando la lógica criptográfica está embebida en el código de las aplicaciones, cada transición de algoritmo se convierte en un esfuerzo de ingeniería distribuido. Los sistemas deben modificarse, volver a desplegarse y volver a probarse en toda la empresa. Lo que debería ser una actualización controlada de infraestructura se convierte, en cambio, en un proyecto de migración de aplicaciones a gran escala.
Este modelo arquitectónico no escala al ritmo ni a la complejidad de la evolución criptográfica moderna.
Otras capacidades críticas de infraestructura ya han atravesado transformaciones similares. Las redes evolucionaron de la configuración a nivel de dispositivo a las redes definidas por software. La gestión de identidades pasó de credenciales embebidas a plataformas centralizadas de gestión de identidades y accesos. La gestión de secretos migró de los archivos de configuración a sistemas de bóveda dedicados.
En cada caso, la complejidad operativa obligó a abstraer las capacidades críticas en capas de control centralizadas gobernadas por políticas.
La criptografía está llegando ahora al mismo punto de inflexión.
En lugar de embeber algoritmos directamente en el software, las aplicaciones expresan una intención criptográfica, mientras que una capa de orquestación centralizada gobierna la forma en que se ejecutan las operaciones criptográficas.
Esta arquitectura permite a las organizaciones:
- Desacoplar las decisiones criptográficas del código de las aplicaciones y de sus ciclos de liberación
- Evolucionar algoritmos, mecanismos y estrategias de seguridad criptográficos mediante infraestructura y políticas gobernadas
- Conservar el control sobre la confianza, la elección y la autoridad criptográficas a través de dominios de confianza distribuidos, incluidos entornos en la nube, on-premises, híbridos y de terceros, sin requerir la custodia centralizada de las claves
- Modernizar la protección criptográfica de los datos existentes sin que las aplicaciones de origen tengan que recrearlos o reprocesarlos
- Traducir los requisitos regulatorios, jurisdiccionales y organizacionales en políticas criptográficas gobernadas centralmente y conscientes del contexto
- Integrar la gobernanza criptográfica con ecosistemas empresariales heterogéneos de identidad, confianza, gestión de claves, seguridad, observabilidad y operación
- Soportar criptografía clásica, híbrida y poscuántica como parte de una postura criptográfica en evolución continua
Para operacionalizar este modelo, el documento presenta CAPA - Crypto Agility Posture Architecture (arquitectura de postura de cripto-agilidad), un marco que define las capacidades fundamentales necesarias para establecer y sostener una postura criptográfica moderna. CAPA organiza estas capacidades en torno a cinco pilares: Cripto-agilidad, Soberanía criptográfica, Modernización sin fricción, Gobernanza y cumplimiento criptográfico, y Preparación empresarial.
En conjunto, el Plano de Control Criptográfico y CAPA ofrecen a las empresas un camino para pasar de implementaciones criptográficas estáticas y atadas a las aplicaciones hacia una infraestructura criptográfica gobernada, capaz de adaptarse a cambios en tecnologías, amenazas, regulaciones, jurisdicciones, relaciones de negocio y entornos empresariales.
La transición poscuántica representa la primera prueba a gran escala de este cambio arquitectónico. No será la última.
Capítulo 2El punto de inflexión poscuántico
Durante la mayor parte de la era moderna de la computación, la evolución criptográfica ha sido gradual.
Algoritmos como RSA, Diffie–Hellman y la criptografía de curva elíptica han sido la base de la seguridad digital durante más de tres décadas. Aunque con el tiempo se han introducido mejoras y ajustes de parámetros, la estructura fundamental de la criptografía de clave pública se ha mantenido en gran medida estable.
Las organizaciones podían desplegar sistemas criptográficos con la expectativa de que seguirían siendo viables durante muchos años.
El surgimiento de la computación cuántica cambia este supuesto.
Algoritmos cuánticos como el algoritmo de Shor demuestran que computadores cuánticos suficientemente potentes serán capaces de romper de manera eficiente esquemas de criptografía de clave pública ampliamente utilizados, incluidos RSA y la criptografía de curva elíptica. Aunque todavía no existen computadores cuánticos a gran escala capaces de ejecutar estos ataques, la comunidad criptográfica reconoce ampliamente que su llegada es una cuestión de progreso tecnológico y no de especulación teórica.
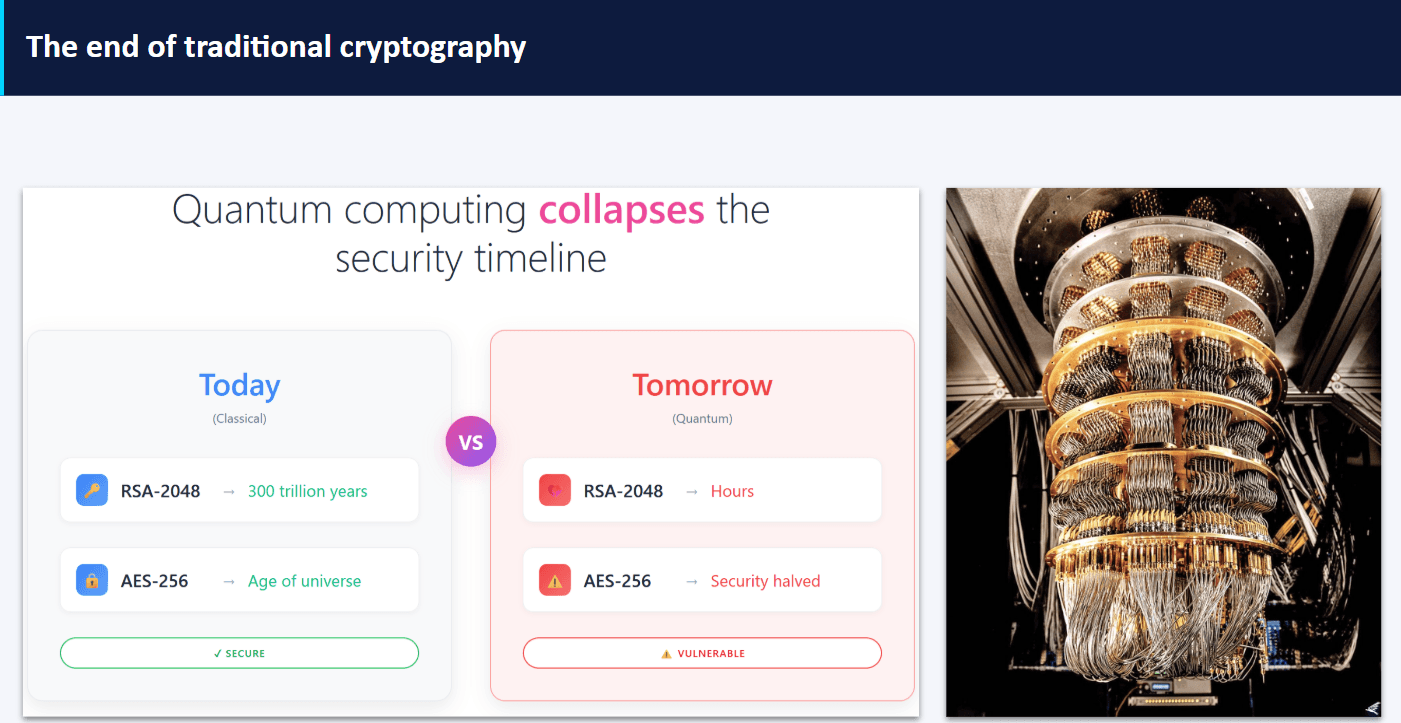
En consecuencia, gobiernos, organismos de estandarización y organizaciones de la industria se preparan para una transición hacia la criptografía poscuántica (PQC).
2.1 El surgimiento de los estándares poscuánticos
En respuesta al impacto previsto de la computación cuántica sobre la criptografía, los esfuerzos globales de estandarización se han acelerado de forma significativa.
El Instituto Nacional de Estándares y Tecnología de los EE. UU. (NIST) ha liderado un proceso de varios años para evaluar y estandarizar algoritmos criptográficos resistentes a la computación cuántica. Este proceso ha resultado en la selección y estandarización de varios algoritmos poscuánticos diseñados para reemplazar o complementar los sistemas de clave pública existentes.
Entre ellos se incluyen:
- ML-KEM (anteriormente CRYSTALS-Kyber) — para el establecimiento de claves
- ML-DSA (anteriormente CRYSTALS-Dilithium) — para firmas digitales
- FN-DSA (Falcon) — para firmas digitales compactas, en proceso de estandarización como FIPS 206
- SLH-DSA — como esquema de firma basado en hash sin estado
Estos algoritmos constituyen la base del ecosistema criptográfico poscuántico emergente. Sin embargo, su introducción no consiste simplemente en reemplazar un algoritmo por otro. La transición exigirá que las empresas soporten modelos criptográficos híbridos en los que algoritmos clásicos y poscuánticos coexistan durante un período prolongado de migración.
Esta coexistencia aumenta de manera significativa la complejidad operativa.
2.2 La amenaza Harvest Now, Decrypt Later
La urgencia de la transición poscuántica no obedece únicamente a las capacidades futuras de los computadores cuánticos. Hoy ya existe una amenaza significativa.
Este riesgo es particularmente relevante para datos con requisitos de confidencialidad prolongados, entre ellos:
- Registros financieros
- Propiedad intelectual
- Comunicaciones gubernamentales
- Información de salud
- Datos de archivo a largo plazo
En estos casos, la vida útil de confidencialidad de los datos puede superar el tiempo necesario para que maduren las capacidades cuánticas. Para estos datos, la transición criptográfica debe comenzar antes de que existan computadores cuánticos capaces de romper la criptografía clásica.
2.3 Aceleración regulatoria
La transición hacia la criptografía poscuántica no responde solo a consideraciones tecnológicas. Los marcos regulatorios y de política exigen cada vez más la modernización criptográfica.
Gobiernos e instituciones internacionales están introduciendo lineamientos y requisitos que aceleran la adopción empresarial de mecanismos criptográficos resistentes a la computación cuántica. Algunos ejemplos son:
- Directivas federales de los EE. UU. que exigen a las agencias inventariar y migrar los sistemas criptográficos vulnerables
- Iniciativas regulatorias europeas orientadas a la resiliencia criptográfica a largo plazo
- Estrategias nacionales de ciberseguridad que incorporan la preparación poscuántica
- Lineamientos del sector financiero sobre agilidad criptográfica y gestión del ciclo de vida de los algoritmos
Estas iniciativas señalan un cambio más amplio en la forma en que se espera que opere la gobernanza criptográfica. Las organizaciones necesitarán cada vez más no solo desplegar criptografía robusta, sino también demostrar que los requisitos criptográficos pueden traducirse en políticas gobernadas, aplicarse de manera consistente en los sistemas pertinentes y adaptarse a medida que evolucionan los estándares, las regulaciones, las jurisdicciones y los requisitos organizacionales.
2.4 El inicio de la evolución criptográfica continua
La transición poscuántica representa más que el reemplazo puntual de un algoritmo. Marca el inicio de una era de evolución criptográfica continua.
Históricamente, las transiciones criptográficas ocurrían con poca frecuencia. Las organizaciones podían actualizar sus sistemas criptográficos cada década o más. En cambio, el panorama criptográfico emergente se caracteriza por:
- Múltiples familias de algoritmos y estrategias de seguridad criptográficas
- Despliegues híbridos clásicos y poscuánticos
- Requisitos regulatorios y jurisdiccionales en evolución
- Exigencias crecientes de gestión del ciclo de vida de algoritmos y claves
- Requisitos organizacionales, de ecosistema y de interoperabilidad cambiantes
- Planificación de la resiliencia criptográfica a largo plazo
Este entorno requiere un enfoque fundamentalmente distinto de la criptografía empresarial. El problema que enfrentan hoy las organizaciones no es simplemente seleccionar el algoritmo correcto. El reto es construir sistemas capaces de adaptar su postura criptográfica a medida que evolucionan los algoritmos, las amenazas, los estándares, las regulaciones, las jurisdicciones, los requisitos de confianza y los entornos empresariales.
Esta exigencia pone en evidencia una debilidad estructural en la forma en que se implementa actualmente la criptografía dentro de los sistemas empresariales. La siguiente sección examina esta limitación estructural.
Capítulo 3El problema estructural: criptografía embebida en el código
A pesar de la creciente importancia de la resiliencia criptográfica, la forma en que se implementa la criptografía en la mayoría de los sistemas empresariales se ha mantenido prácticamente sin cambios durante décadas.
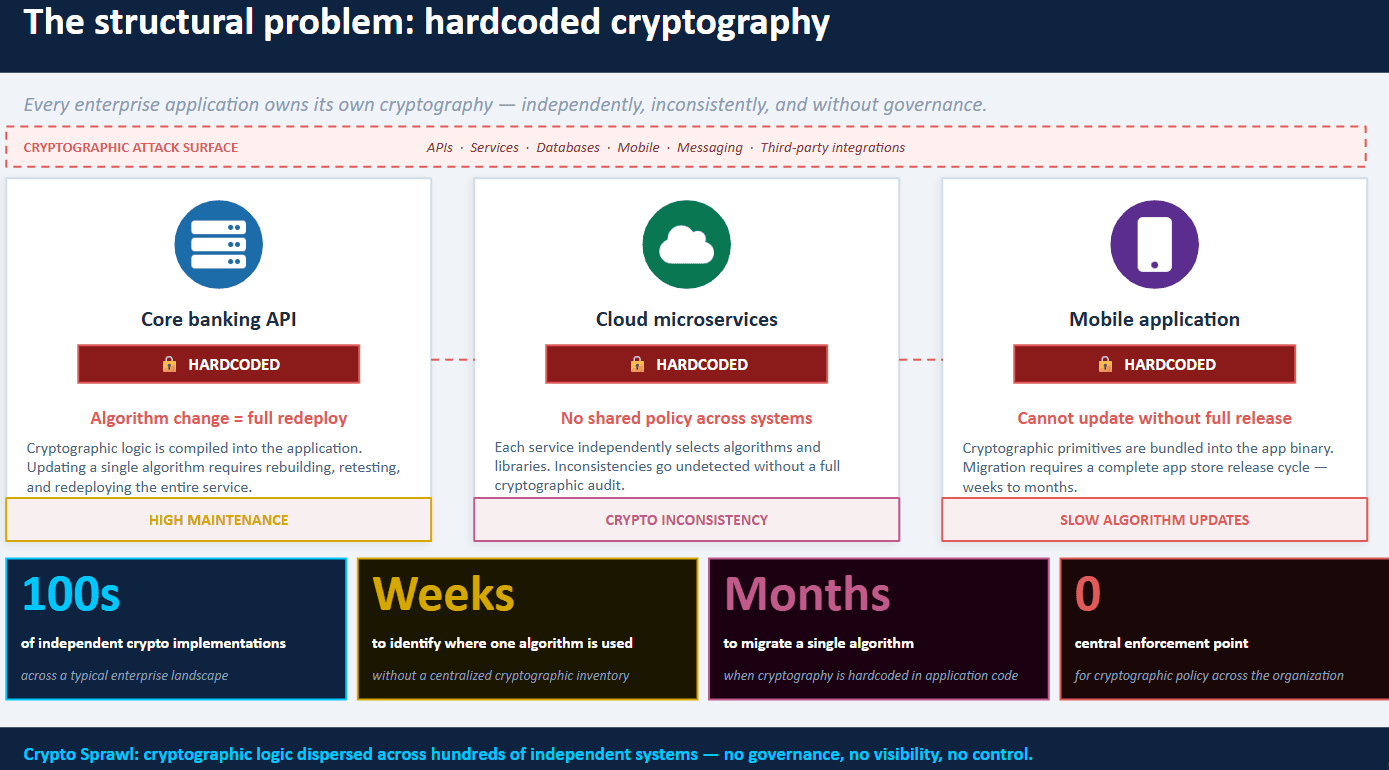
En la mayoría de las aplicaciones, la lógica criptográfica está embebida directamente en el código. Los desarrolladores seleccionan algoritmos, bibliotecas criptográficas y mecanismos de manejo de claves específicos durante la implementación, y estas decisiones quedan estrechamente acopladas al propio software.
Este modelo de diseño crea una condición que puede describirse como criptografía embebida en el código (hardcoded cryptography).
En este modelo, las decisiones criptográficas se toman en tiempo de desarrollo y pasan a formar parte de la implementación interna de la aplicación, en lugar de ser una capacidad de infraestructura externalizada y gobernable. Esto acopla las aplicaciones no solo a algoritmos y bibliotecas específicos, sino también a decisiones sobre el uso de claves, la infraestructura de confianza, la política criptográfica, la interoperabilidad y la gestión del ciclo de vida. Aunque históricamente este enfoque ha sido práctico, introduce limitaciones significativas en los entornos empresariales modernos, donde los requisitos criptográficos deben evolucionar de forma independiente de las aplicaciones que protegen.
3.1 Criptografía embebida a lo largo del panorama de aplicaciones
En la mayoría de las organizaciones, la funcionalidad criptográfica se implementa en una amplia variedad de sistemas y tecnologías, entre ellos:
- Servicios de aplicación y microservicios
- Sistemas de backend y API
- Aplicaciones móviles y web
- Capas de cifrado de bases de datos
- Plataformas de mensajería
- Middleware de integración
- Bibliotecas y frameworks de terceros
Cada uno de estos sistemas puede implementar funciones criptográficas de forma independiente, a menudo con bibliotecas, configuraciones de algoritmos y enfoques de gestión de claves distintos. Como resultado, la criptografía queda ampliamente distribuida a lo largo del panorama de software, con frecuencia sin visibilidad ni gobernanza centralizadas.
En entornos con cientos o miles de aplicaciones, identificar dónde se usan algoritmos específicos puede volverse extremadamente difícil. Más importante aún, la organización puede carecer de una visión unificada de qué políticas criptográficas, dependencias de confianza, mecanismos de gestión de claves y requisitos criptográficos externos aplican a esos sistemas. Por lo tanto, la dispersión criptográfica no solo crea un problema de visibilidad, sino también un problema de gobernanza y de gestión del ciclo de vida.
3.2 Las consecuencias operativas de la criptografía embebida
Cuando la lógica criptográfica está embebida directamente en el código de las aplicaciones, cualquier cambio en el entorno criptográfico requiere modificar los sistemas afectados. Esto incluye cambios como:
- Reemplazar algoritmos vulnerables u obsoletos
- Actualizar bibliotecas y mecanismos criptográficos
- Introducir criptografía híbrida o poscuántica
- Modificar el manejo de claves o la infraestructura de confianza
- Aplicar políticas criptográficas actualizadas
- Adaptarse a nuevos requisitos regulatorios, jurisdiccionales u organizacionales
- Soportar requisitos cambiantes de interoperabilidad con sistemas externos
En estos entornos, una transición criptográfica deja de ser una actualización controlada de infraestructura. Se convierte, en cambio, en un esfuerzo de ingeniería distribuido que puede abarcar cientos de aplicaciones. Normalmente, cada sistema afectado debe modificarse, recompilarse o reconstruirse, volver a desplegarse, volver a probarse y volver a validarse para efectos de cumplimiento.
En organizaciones grandes, este proceso puede tomar meses o incluso años. Como resultado, las organizaciones suelen posponer las actualizaciones criptográficas hasta que las vulnerabilidades se vuelven críticas, lo que genera períodos prolongados de exposición.
3.3 Las limitaciones de la gestión tradicional de claves
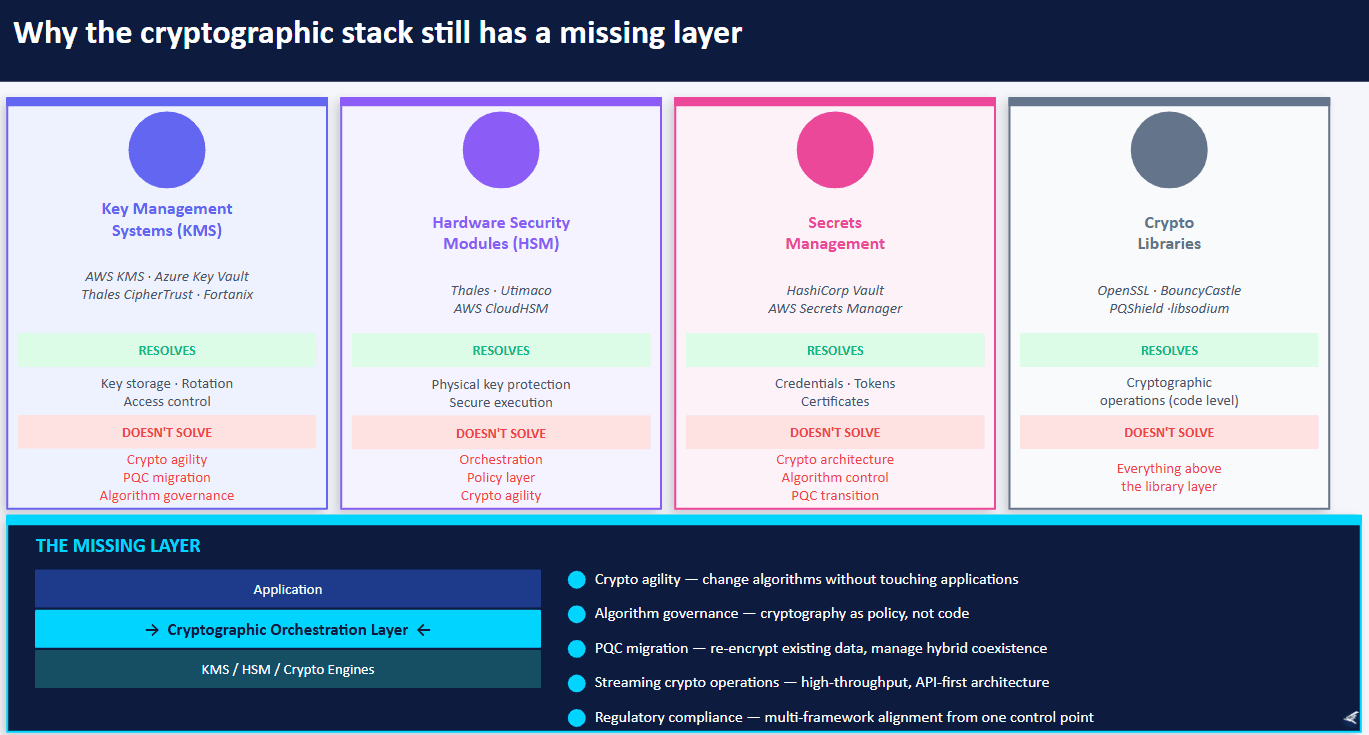
Los sistemas de gestión de claves (KMS) y los módulos de seguridad de hardware (HSM) proporcionan capacidades importantes para proteger las claves criptográficas. Sin embargo, no resuelven el problema arquitectónico más amplio que genera la lógica criptográfica embebida.
Aunque estos sistemas protegen el material de claves, por lo general no controlan la selección de algoritmos, la aplicación de la política criptográfica, las transiciones del ciclo de vida de los algoritmos, la orquestación de las migraciones criptográficas ni las operaciones criptográficas híbridas.
Como resultado, incluso organizaciones con una sólida infraestructura de protección de claves pueden enfrentar retos significativos al intentar evolucionar sus entornos criptográficos. La limitación no es una falla de las tecnologías KMS o HSM, que siguen siendo componentes fundamentales de la infraestructura criptográfica empresarial. La brecha arquitectónica se encuentra por encima de ellas: con frecuencia las organizaciones carecen de una capa de gobernanza y orquestación capaz de coordinar cómo se aplican los algoritmos, las claves, las políticas, la infraestructura de confianza y las transiciones del ciclo de vida a lo largo de aplicaciones y entornos.
Esta brecha arquitectónica se vuelve más significativa a medida que la infraestructura de claves se vuelve heterogénea y deliberadamente distribuida. Las empresas pueden depender simultáneamente de múltiples HSM, plataformas KMS en la nube, infraestructura de claves on-premises y servicios criptográficos distribuidos entre unidades de negocio, proveedores, regiones, jurisdicciones o dominios de confianza independientes. Esta distribución puede ser intencional y ofrecer aislamiento de riesgos, resiliencia, separación jurisdiccional o autonomía organizacional. Por lo tanto, la gobernanza criptográfica centralizada no debería exigir la custodia centralizada de las claves. Un Plano de Control Criptográfico debe ser capaz de coordinar la gobernanza de políticas y del ciclo de vida a través de infraestructuras de confianza distribuidas, sin obligar a que todo el material de claves se concentre en un único proveedor, repositorio o dominio de falla criptográfica.
3.4 El desajuste entre la arquitectura de software y la evolución criptográfica
El modelo arquitectónico de embeber la criptografía dentro de las aplicaciones se desarrolló en una época en la que los algoritmos criptográficos cambiaban lentamente. Hoy, ese supuesto ya no es válido.
El surgimiento de la criptografía poscuántica, de los modelos criptográficos híbridos y de requisitos regulatorios en evolución introduce la necesidad de una evolución criptográfica continua. Sin embargo, el modelo criptográfico actual, centrado en las aplicaciones, hace que esa evolución sea extremadamente difícil de gestionar a escala.
Esto crea un desajuste fundamental entre el ritmo al que deben evolucionar los entornos criptográficos y la capacidad de los sistemas de software para adaptarse a esos cambios.
El acoplamiento criptográfico también puede existir en la capa de representación. Las aplicaciones pueden volverse dependientes no solo de un algoritmo o una biblioteca específicos, sino también de los formatos, codificaciones, parámetros y metadatos propios de cada algoritmo que se usan para representar textos cifrados, firmas, claves u otras salidas criptográficas. A medida que los mecanismos criptográficos se diversifican entre modelos clásicos, híbridos y poscuánticos, estas dependencias de representación pueden convertirse en otra fuente de deuda criptográfica a nivel de aplicación.
Resolver este desajuste exige un cambio en la forma en que se diseña la criptografía dentro de los sistemas empresariales. En lugar de embeber las decisiones criptográficas en aplicaciones individuales, las organizaciones deben empezar a tratar la criptografía como una capacidad de infraestructura gobernable, capaz de coordinar el comportamiento criptográfico entre aplicaciones, políticas e infraestructuras de confianza heterogéneas y distribuidas.
Para entender cómo suelen ocurrir estas transformaciones, resulta útil examinar cómo han evolucionado otros dominios críticos de infraestructura en respuesta a retos operativos similares.
Capítulo 4El patrón histórico de abstracción de la infraestructura
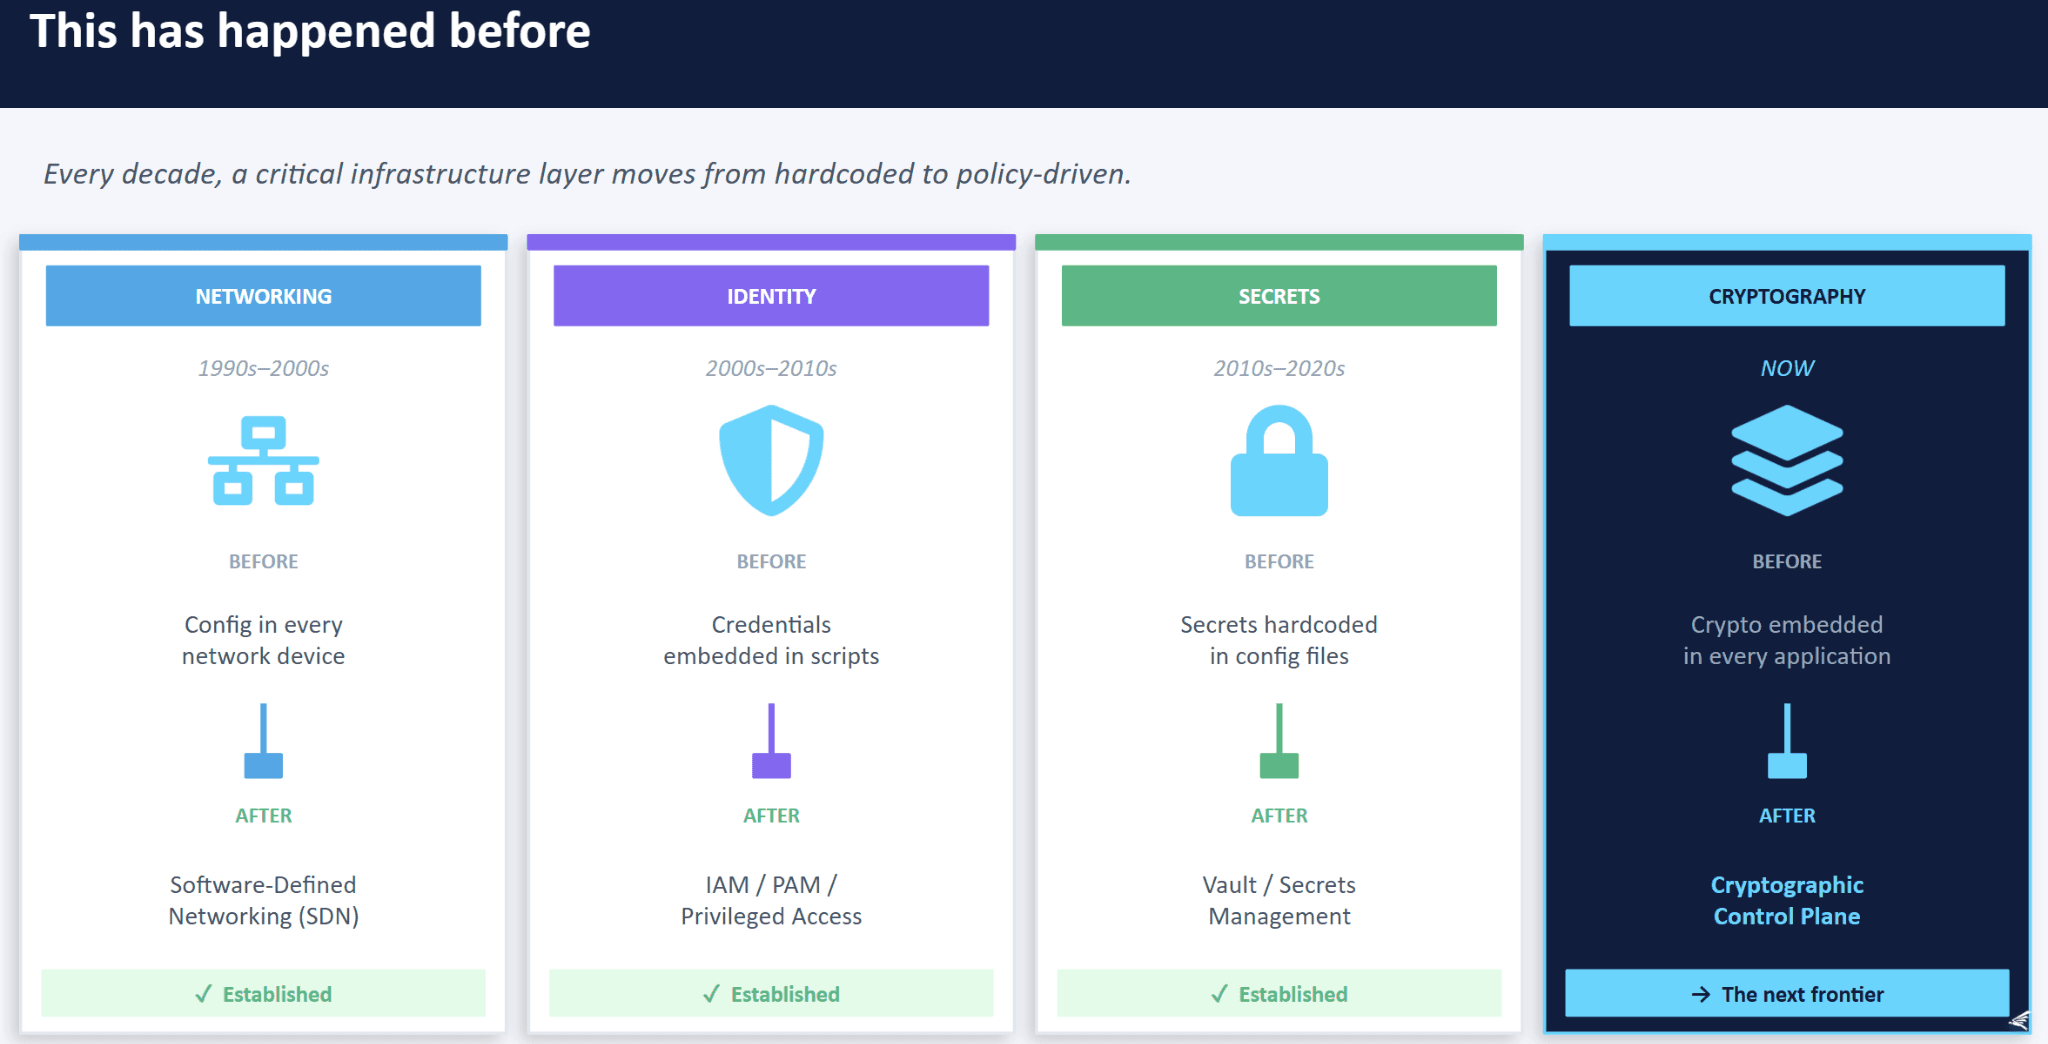
A medida que los sistemas digitales crecen en complejidad, ciertas capacidades que originalmente estaban embebidas en aplicaciones individuales terminan evolucionando hacia capas de infraestructura compartida.
Esta transición suele ocurrir cuando la complejidad operativa alcanza un punto en el que gestionar la capacidad dentro de cada sistema se vuelve ineficiente, difícil de gobernar o imposible de escalar. En ese momento, la capacidad se abstrae en una capa de control compartida que proporciona gobernanza centralizada sobre múltiples sistemas, mientras que la ejecución y la infraestructura subyacentes pueden seguir distribuidas.
Este patrón ha aparecido repetidamente en la evolución de la computación empresarial.
4.1 Identidad: de credenciales embebidas a infraestructura de identidad
En los primeros sistemas empresariales, las aplicaciones solían almacenar y gestionar sus propios mecanismos de autenticación. Las cuentas de usuario, las contraseñas y la lógica de autorización con frecuencia estaban embebidas directamente en el código de la aplicación o en archivos de configuración locales.
A medida que las organizaciones ampliaron sus ecosistemas digitales, este modelo se volvió cada vez más difícil de gestionar. Los usuarios acumulaban múltiples credenciales en distintos sistemas, las políticas de acceso se volvían inconsistentes y aplicar la gobernanza de seguridad entre aplicaciones resultaba difícil.
La solución fue el surgimiento de las plataformas de gestión de identidades y accesos (IAM). Los sistemas IAM introdujeron una gobernanza centralizada de la identidad, que permitió gestionar las decisiones de autenticación y autorización mediante infraestructura compartida en lugar de embeberlas en cada aplicación.
4.2 Redes: de la configuración de dispositivos a las redes definidas por software
La infraestructura de redes siguió una trayectoria similar. Históricamente, el comportamiento de la red se configuraba directamente en dispositivos individuales como enrutadores y switches. Cada dispositivo mantenía su propia configuración y sus propias políticas operativas.
A medida que las redes crecieron en tamaño y complejidad, este modelo se volvió difícil de gestionar y propenso a inconsistencias de configuración. La introducción de las redes definidas por software (SDN) separó el plano de control del plano de datos, lo que permitió orquestar de forma centralizada el comportamiento de la red sobre una infraestructura distribuida.
Los dispositivos de red continuaron reenviando el tráfico, pero las decisiones de control pasaron a estar gobernadas por una capa de gestión centralizada. Esta separación permitió a las organizaciones gestionar el comportamiento de la red a escala.
Es importante señalar que el control centralizado no exigió una ejecución centralizada de la red: la política y la orquestación se volvieron gobernables mientras la infraestructura subyacente permanecía distribuida.
4.3 Secretos: de archivos de configuración a bóvedas seguras
La gestión de secretos ofrece otro ejemplo de este patrón. En los sistemas de software anteriores, credenciales como claves de API, contraseñas de bases de datos y claves SSH solían almacenarse directamente en archivos de configuración o en scripts de las aplicaciones. A medida que aumentaron los riesgos de seguridad y la complejidad operativa, esta práctica se volvió insostenible.
Los sistemas modernos dependen hoy de plataformas dedicadas de gestión de secretos, donde las credenciales sensibles se almacenan de forma segura y las aplicaciones acceden a ellas dinámicamente cuando las necesitan. Las aplicaciones ya no gestionan los secretos directamente. En su lugar, los obtienen a través de una infraestructura dedicada de gestión de secretos, diseñada específicamente para gobernar el ciclo de vida de las credenciales y el control de acceso.
4.4 Un patrón arquitectónico recurrente
En todos estos ejemplos se observa una transición arquitectónica común: una capacidad que inicialmente existía dentro de aplicaciones individuales termina abstraída en una capa de infraestructura compartida, gobernada por una política y una gestión del ciclo de vida centralizadas.
Este patrón no debe interpretarse como una exigencia de centralizar físicamente la infraestructura subyacente. El cambio arquitectónico es la centralización de la gobernanza: las decisiones de política, ciclo de vida y control se coordinan a través de una capa común, mientras que la ejecución, la infraestructura y los dominios de confianza pueden seguir distribuidos. Las redes definidas por software ofrecen un precedente claro: el plano de control gobierna una infraestructura distribuida sin exigir que esa infraestructura se colapse en un único dominio de ejecución.
Esta transición ocurre cuando surgen tres condiciones:
- La capacidad se distribuye ampliamente entre los sistemas
- La complejidad operativa crece más allá de lo que la gestión a nivel de aplicación puede sostener
- La gobernanza y el control del ciclo de vida se convierten en requisitos críticos
La gestión de accesos privilegiados (PAM) ofrece una ilustración útil de esta transición: capacidades que antes eran propiedad independiente de cada aplicación pueden evolucionar hacia una infraestructura compartida gobernada a través de una capa de control dedicada.
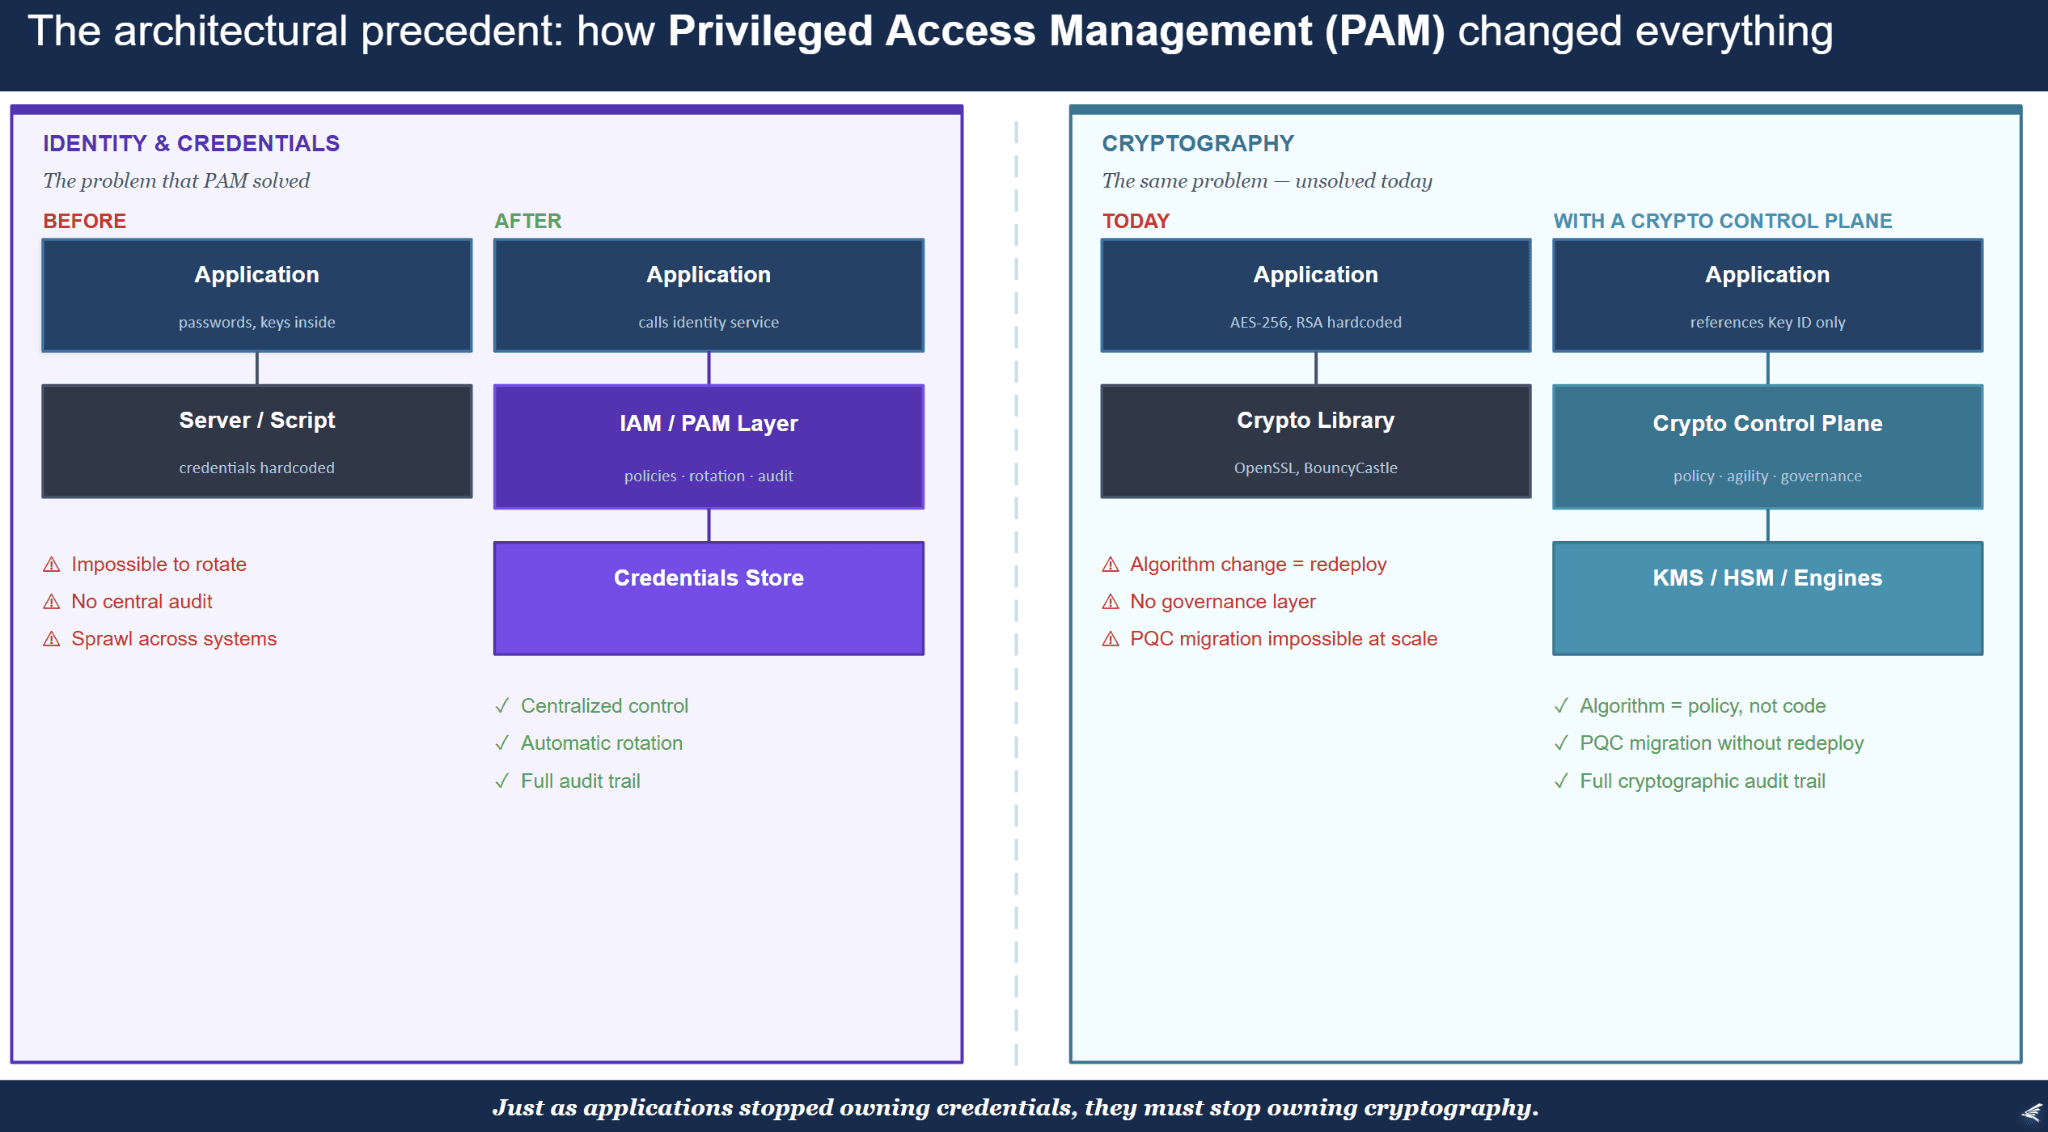
El surgimiento del Plano de Control Criptográfico
La evolución histórica de la infraestructura empresarial revela un patrón arquitectónico recurrente: cuando una capacidad crítica se distribuye ampliamente entre sistemas y se vuelve cada vez más difícil de gobernar, termina evolucionando hacia una capa de control dedicada.
La criptografía está llegando ahora a esa etapa. La creciente complejidad de los entornos criptográficos —impulsada por las transiciones poscuánticas, los modelos criptográficos híbridos, los requisitos regulatorios y jurisdiccionales en evolución, la infraestructura de confianza heterogénea y distribuida, los requisitos de interoperabilidad externa y las necesidades de protección de datos a largo plazo— ha puesto en evidencia las limitaciones de embeber la lógica criptográfica directamente en el código de las aplicaciones.
En este entorno, la criptografía ya no puede seguir siendo un detalle de implementación dentro de sistemas individuales. Debe evolucionar hacia una infraestructura gobernable.
Este cambio da origen a una nueva capa arquitectónica: el Plano de Control Criptográfico.
5.1 Separar la intención criptográfica de la ejecución criptográfica
En el modelo tradicional de criptografía embebida, las aplicaciones son responsables de seleccionar algoritmos, invocar bibliotecas criptográficas, gestionar los procedimientos de manejo de claves e implementar los flujos de trabajo criptográficos. Este diseño acopla estrechamente la implementación criptográfica con la lógica de la aplicación.
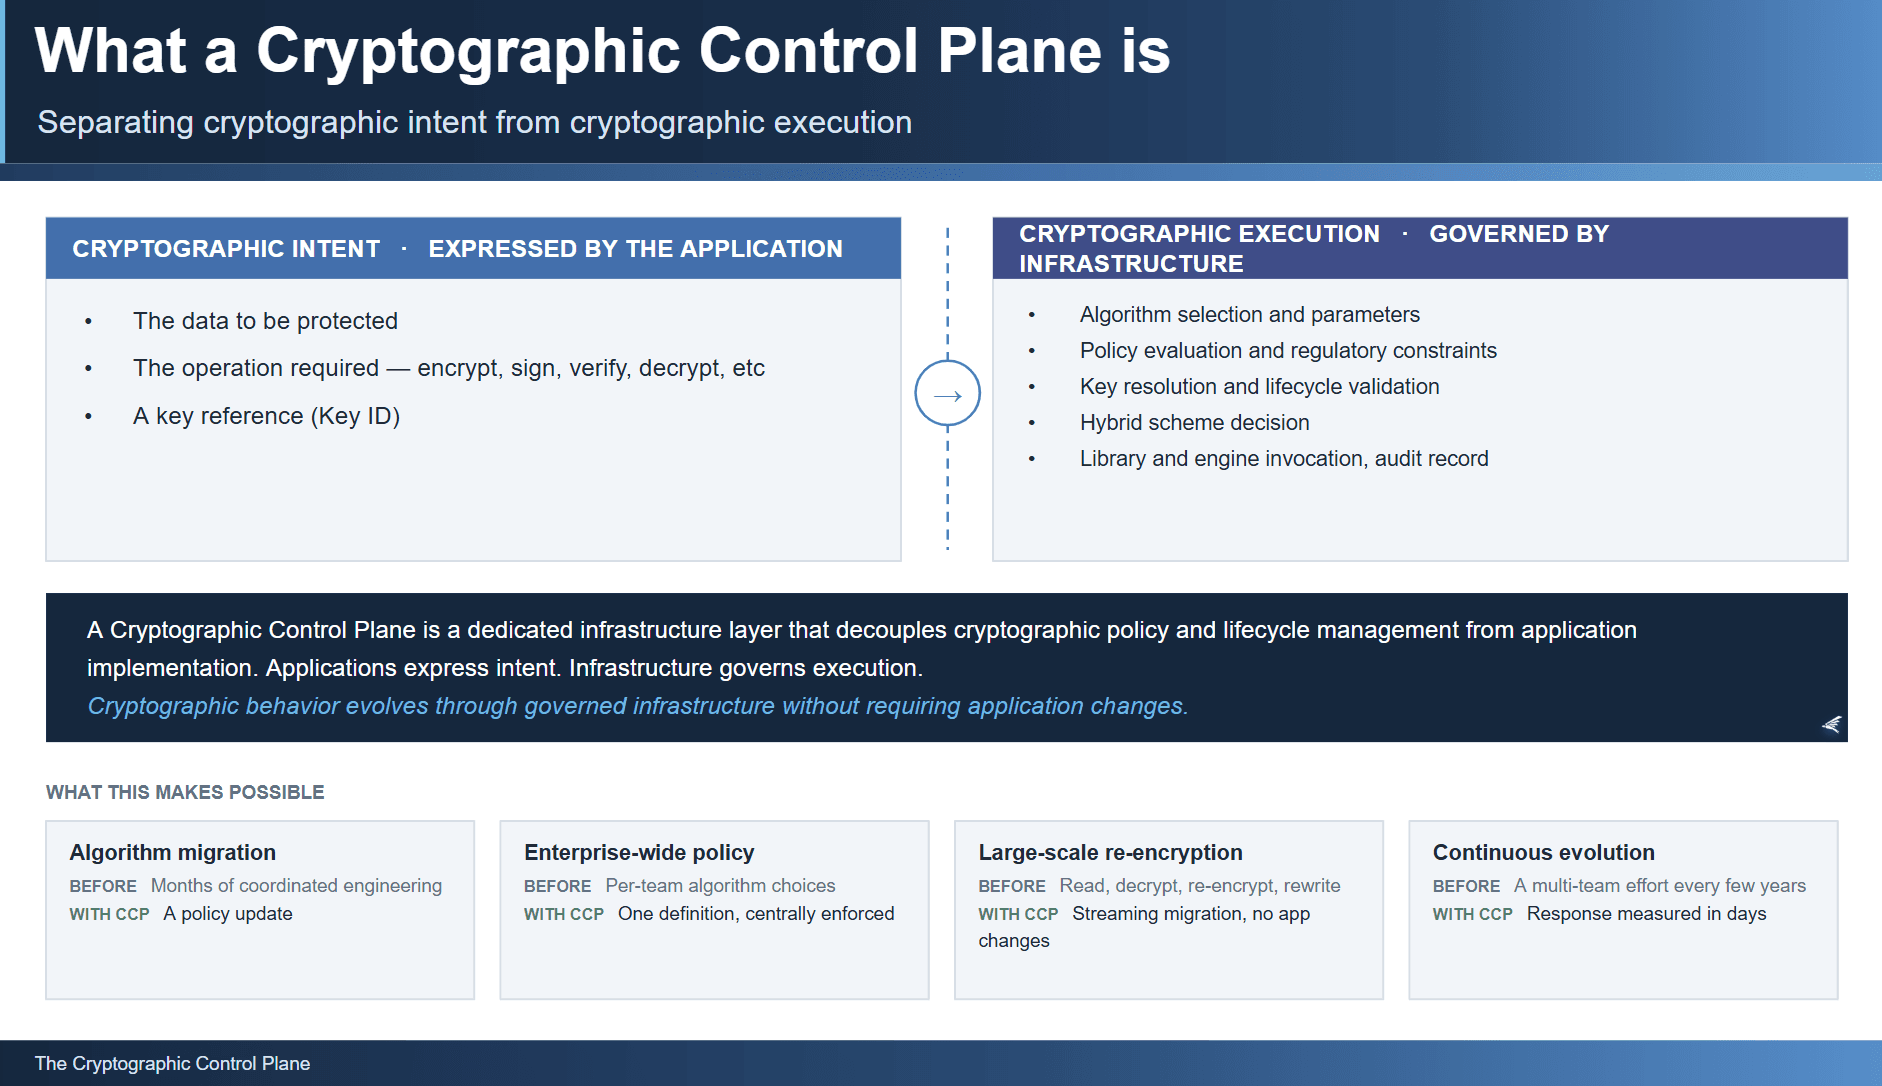
En cambio, una arquitectura de plano de control criptográfico separa dos responsabilidades distintas:
- Intención criptográfica — expresada por las aplicaciones
- Ejecución criptográfica — gobernada por la infraestructura
Las aplicaciones especifican la operación criptográfica que requieren, como cifrar datos, firmar contenido, verificar firmas o proteger información a nivel de aplicación. El Plano de Control determina cómo se cumple esa intención de acuerdo con la política y el contexto criptográficos aplicables, incluidos qué algoritmos y estrategias de seguridad están permitidos, qué claves e infraestructura de confianza participan, qué políticas criptográficas deben aplicarse, cómo se orquestan los modelos criptográficos híbridos, cómo se satisfacen los requisitos de interoperabilidad externa y cómo evolucionan los mecanismos criptográficos con el tiempo.
Un Plano de Control Criptográfico no se limita a la evaluación de políticas o a la orquestación. Puede proporcionar directamente capacidades de ejecución criptográfica y de gestión de claves, a la vez que coordina infraestructura criptográfica externa. Según la arquitectura y la operación, la ejecución criptográfica puede ocurrir dentro del propio Plano de Control, dentro de un HSM o KMS, o a través de otro motor criptográfico especializado. De igual forma, el material de claves puede ser generado, gestionado y utilizado por el Plano de Control, mientras su protección permanece anclada a una Raíz de Confianza (Root of Trust) externa controlada por la organización.
La abstracción criptográfica también se extiende a la representación. Las aplicaciones gobernadas no deberían necesitar comprender la codificación propia de cada algoritmo, la estructura de parámetros ni el formato de salida de cada mecanismo criptográfico que consumen. Un Plano de Control puede proporcionar modelos de representación estables sobre mecanismos criptográficos heterogéneos, al tiempo que soporta formatos o perfiles especializados cuando la interoperabilidad lo requiere.
La abstracción de la representación no implica interoperabilidad universal. Un sistema externo solo puede procesar una representación criptográfica cuando soporta los algoritmos, identificadores, parámetros, perfiles y extensiones utilizados en esa operación. Por lo tanto, el Plano de Control separa la estabilidad de la representación interna de los requisitos de interoperabilidad externa.
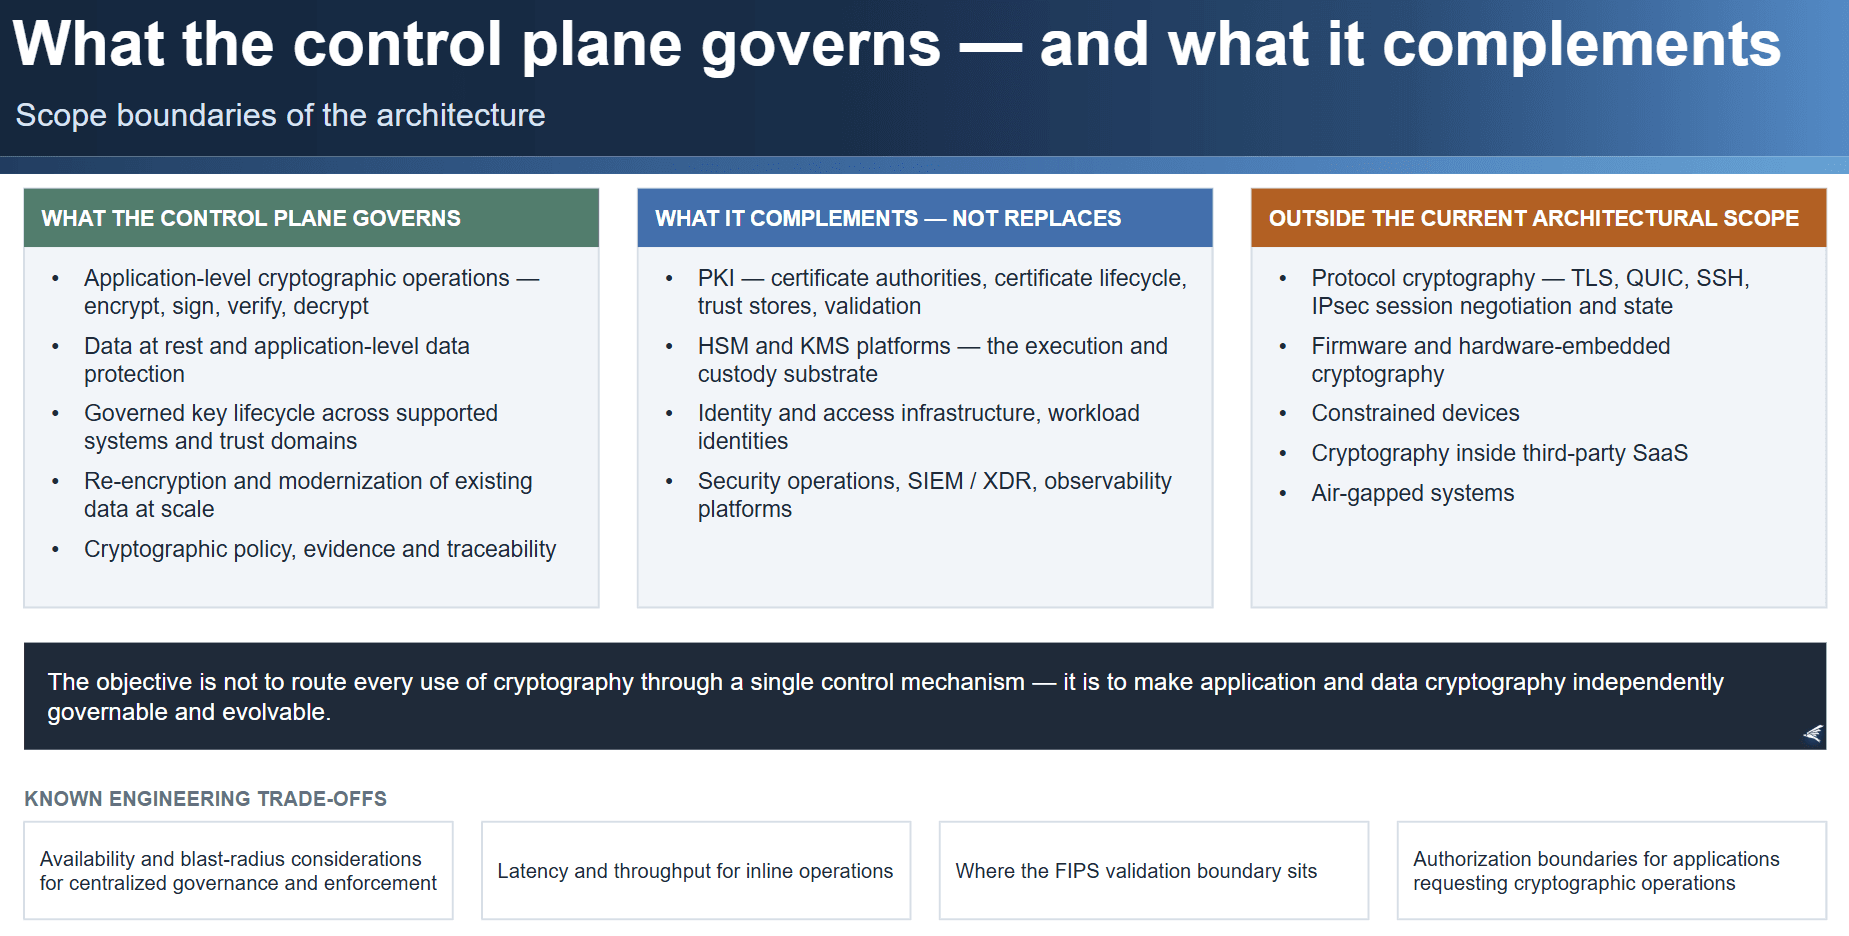
El Plano de Control Criptográfico descrito en este documento se ocupa principalmente de la criptografía de aplicaciones y de datos: capacidades criptográficas cuya implementación, política y ciclo de vida, de otro modo, estarían embebidos en aplicaciones individuales o estrechamente acoplados a ellas. No pretende reemplazar la criptografía específica de los protocolos, como la negociación de sesiones, el establecimiento de claves efímeras y el estado criptográfico que gestionan internamente protocolos como TLS, QUIC, SSH o IPsec. Esos mecanismos evolucionan a través de sus respectivos protocolos, estándares e implementaciones.
De manera similar, el Plano de Control complementa, y no reemplaza, la PKI y otras infraestructuras de confianza digital. Las autoridades de certificación, los servicios de ciclo de vida de certificados, los almacenes de confianza y los mecanismos de confianza relacionados pueden seguir estableciendo y manteniendo relaciones de identidad y de confianza, mientras el Plano de Control se integra con esas capacidades cuando la criptografía de aplicaciones y de datos depende de ellas. El objetivo no es enrutar cada uso de la criptografía a través de un único mecanismo de control, sino hacer que la criptografía de aplicaciones y de datos sea gobernable y evolucionable de forma independiente.
Esta separación permite que el comportamiento criptográfico evolucione sin requerir la modificación directa del código de las aplicaciones.
5.2 Gobernar el ciclo de vida criptográfico a escala de infraestructura
La introducción de un plano de control criptográfico permite a las organizaciones gestionar los eventos del ciclo de vida criptográfico a nivel de infraestructura, en lugar de hacerlo mediante cambios distribuidos en las aplicaciones. Esto incluye operaciones como:
- Introducir, declarar obsoletos o reemplazar algoritmos y mecanismos criptográficos
- Migrar entre estrategias criptográficas clásicas, híbridas y poscuánticas
- Gestionar las transiciones del ciclo de vida de claves y de la confianza criptográfica
- Aplicar políticas criptográficas conscientes del contexto entre sistemas y entornos
- Coordinar el comportamiento criptográfico sobre infraestructura de confianza heterogénea y distribuida
- Adaptar los requisitos criptográficos entre jurisdicciones, fronteras organizacionales y ecosistemas externos
- Gobernar las migraciones criptográficas sin requerir que las aplicaciones de origen recreen los datos protegidos
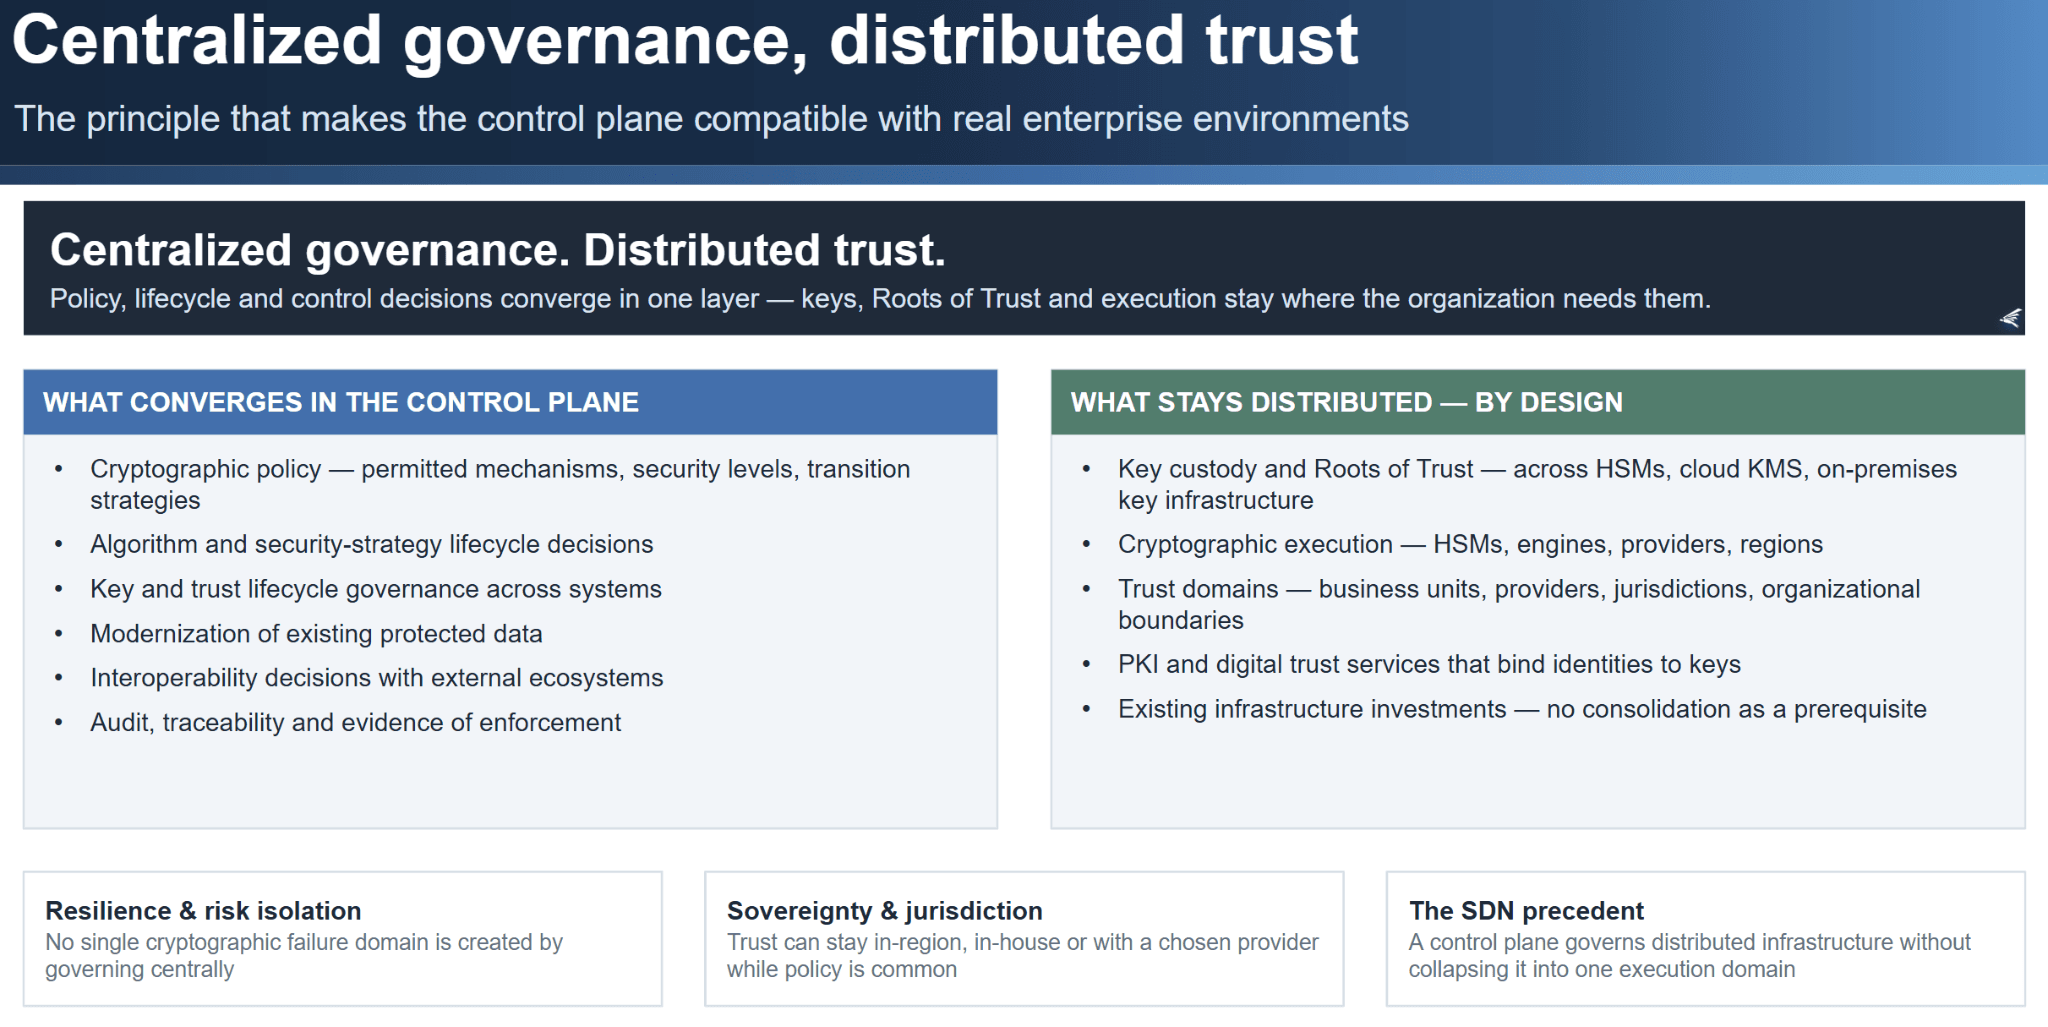
La gobernanza centralizada no exige una confianza criptográfica centralizada. Un Plano de Control Criptográfico puede gobernar el comportamiento criptográfico sobre claves y Raíces de Confianza distribuidas entre múltiples HSM, plataformas KMS, proveedores de nube, entornos on-premises, regiones, jurisdicciones o dominios organizacionales. El objetivo no es consolidar los activos criptográficos en un único repositorio o proveedor, sino establecer una capa de gobernanza común capaz de coordinar las decisiones de política y de ciclo de vida sobre todos ellos.
Gobernanza centralizada, confianza distribuida.
En lugar de exigir que cada aplicación implemente estos cambios, las decisiones criptográficas pueden gobernarse de forma centralizada mediante mecanismos de infraestructura, mientras la confianza permanece distribuida y la ejecución criptográfica ocurre en el dominio de ejecución adecuado para la operación, la política, la arquitectura de claves y la frontera de confianza. Las aplicaciones permanecen prácticamente sin cambios mientras el entorno criptográfico subyacente evoluciona.
5.3 Habilitar la evolución criptográfica continua
Una ventaja clave del modelo de plano de control es su capacidad para soportar la evolución criptográfica continua. El panorama criptográfico emergente se caracteriza por el desarrollo continuo de algoritmos, modelos de amenaza en evolución, cambios regulatorios y jurisdiccionales, requisitos de confianza cambiantes, relaciones de negocio que se transforman y entornos tecnológicos empresariales cada vez más heterogéneos.
Bajo el modelo tradicional centrado en las aplicaciones, cada transición criptográfica requiere cambios de ingeniería coordinados en múltiples sistemas. Bajo una arquitectura de plano de control, estas transiciones pueden gobernarse mediante cambios de política y de infraestructura, lo que reduce la carga operativa asociada al cambio criptográfico.
Esta capacidad cobra especial importancia durante períodos de migración prolongados, como la transición hacia la criptografía poscuántica. Las organizaciones deben poder soportar simultáneamente mecanismos criptográficos clásicos y poscuánticos mientras evolucionan gradualmente sus entornos.
5.4 De la implementación criptográfica a la infraestructura criptográfica
El surgimiento de un plano de control criptográfico representa un cambio en la forma en que se concibe la criptografía dentro de la arquitectura empresarial.
Tradicionalmente, la criptografía se ha tratado principalmente como una capacidad a nivel de biblioteca implementada dentro de las aplicaciones. En el modelo de plano de control, la criptografía se convierte en una capacidad de infraestructura gobernada, en la que la política, la orquestación, la gestión del ciclo de vida y la ejecución criptográfica están separadas de las implementaciones de cada aplicación.
Las aplicaciones siguen ejecutando su lógica de negocio central, mientras que la intención criptográfica es gobernada por una capa de infraestructura dedicada, responsable de la aplicación de políticas, la gestión del ciclo de vida, la cripto-agilidad, la orquestación de la confianza y la integración con el ecosistema tecnológico empresarial más amplio.
5.5 La base para una infraestructura criptográfica gobernada
El concepto de plano de control criptográfico establece la base arquitectónica para gobernar el comportamiento criptográfico en entornos empresariales complejos. Sin embargo, implementar una capacidad de este tipo requiere algo más que una abstracción arquitectónica.
Las organizaciones deben definir las capacidades, los mecanismos de gobernanza, los principios de confianza, los requisitos de integración y las prácticas operativas necesarios para soportar la evolución criptográfica continua en entornos empresariales heterogéneos. Para atender esta necesidad, el marco CAPA —presentado en el capítulo 7 de este documento— define las capacidades fundamentales necesarias para establecer y sostener una postura criptográfica gobernada. El Plano de Control define dónde ocurre la gobernanza criptográfica. CAPA define las capacidades que esa gobernanza debe proporcionar. Antes de examinar ese marco, el capítulo 6 recorre las cinco etapas de evolución de la criptografía empresarial que hacen que el plano de control no solo sea deseable, sino arquitectónicamente inevitable.
Capítulo 6Las cinco etapas de evolución de la criptografía empresarial
El surgimiento del Plano de Control Criptográfico no representa un salto discontinuo. Es el producto de una evolución gradual y acumulativa en la forma en que las empresas han abordado la gestión criptográfica a lo largo de varias décadas. Comprender esta trayectoria es esencial para apreciar por qué el modelo de plano de control no solo es deseable, sino arquitectónicamente inevitable.
Esta evolución se caracteriza por cinco etapas distintas. Cada etapa representa un avance significativo respecto de la anterior, pero también introduce limitaciones que la siguiente etapa está diseñada para superar. Esta progresión refleja el patrón más amplio descrito en el capítulo 4: a medida que la complejidad operativa crece más allá de lo que la gestión a nivel de aplicación puede sostener, las capacidades críticas se abstraen en la infraestructura.
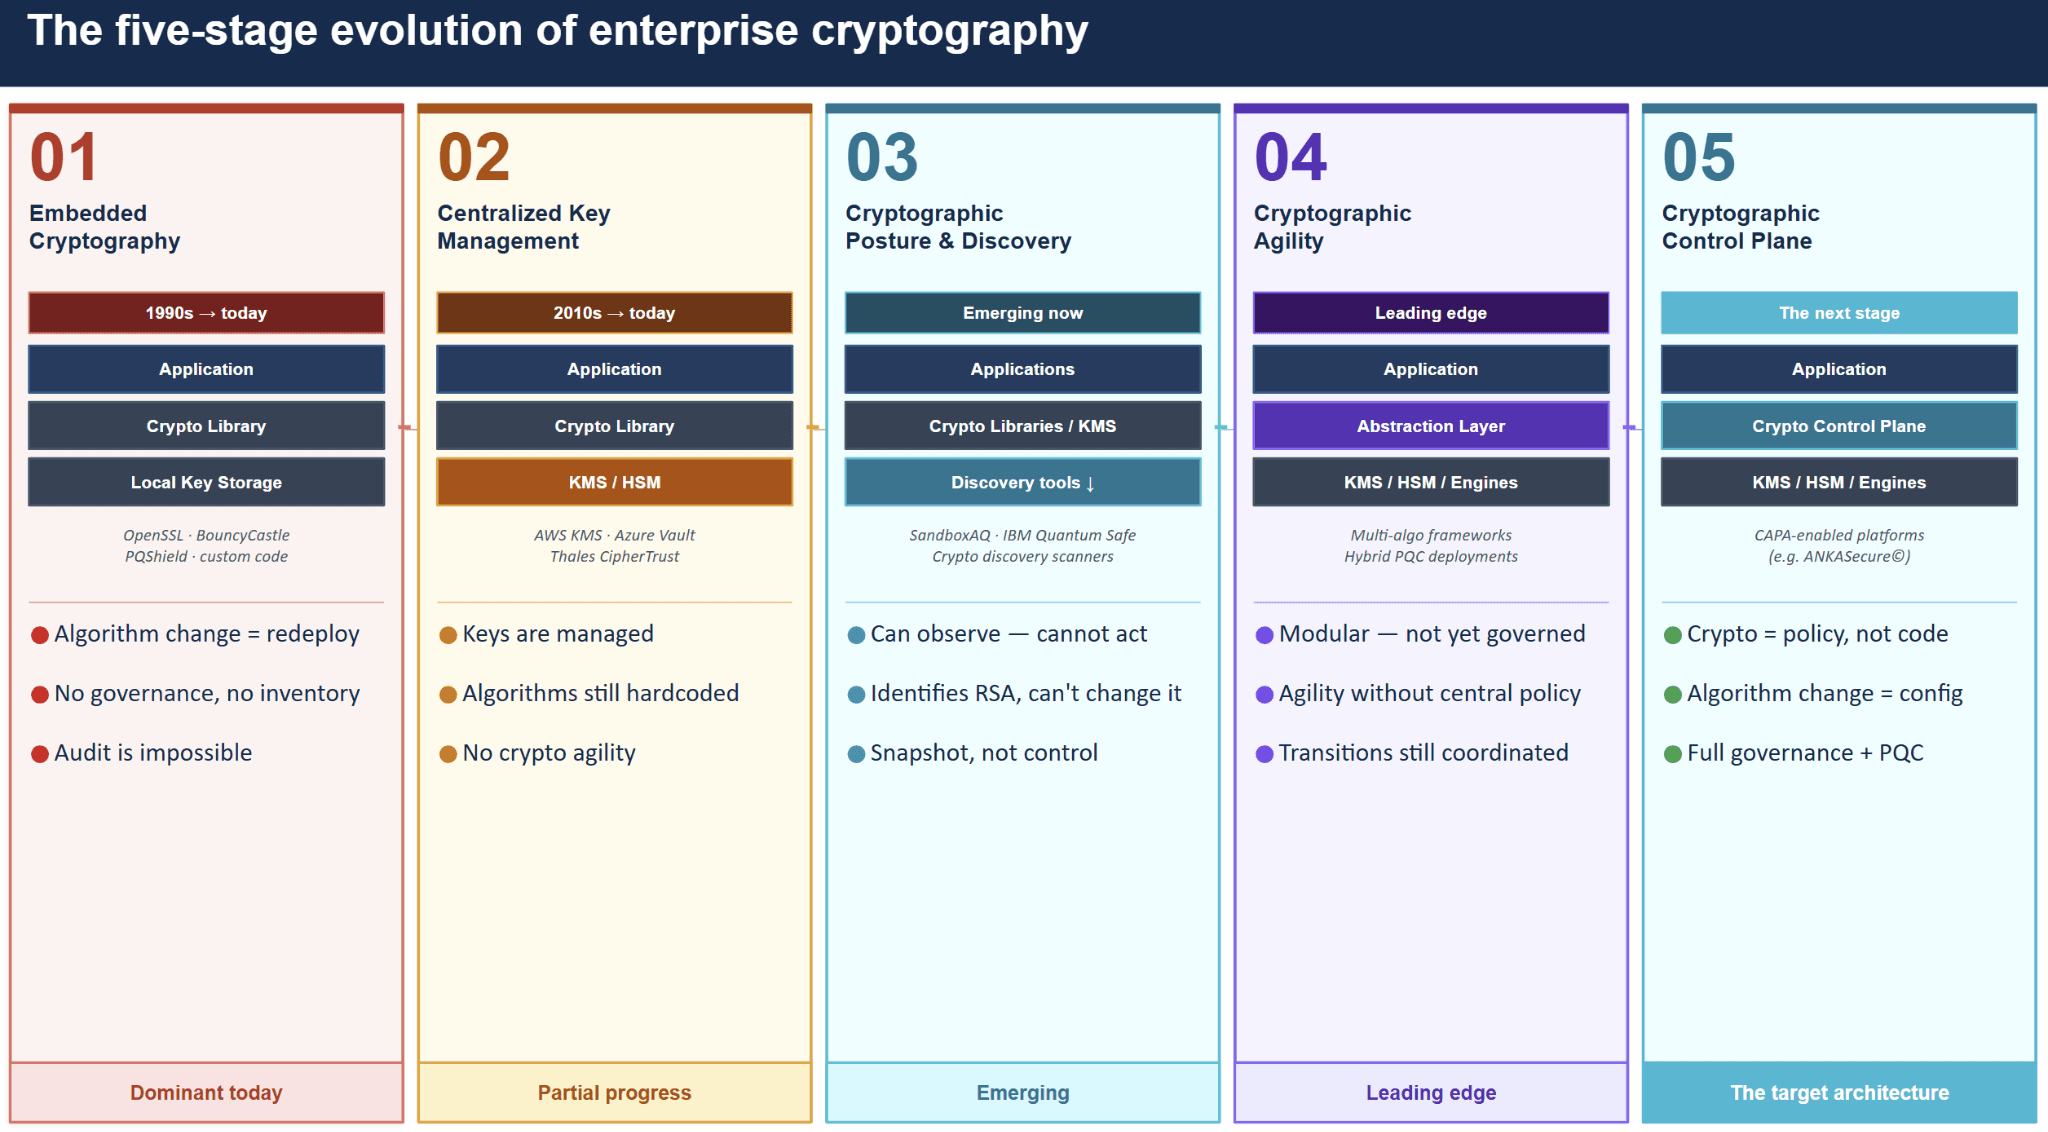
6.1 Etapa 1 — Criptografía embebida (de los años noventa a la actualidad)
La primera etapa describe el modelo que sigue siendo dominante en la mayoría de los entornos empresariales actuales. La lógica criptográfica se implementa directamente dentro de cada aplicación, y los desarrolladores seleccionan algoritmos, bibliotecas y mecanismos de manejo de claves en tiempo de desarrollo. Algunos ejemplos comunes son las invocaciones directas a OpenSSL, BouncyCastle o libsodium, y el uso de mecanismos de almacenamiento local de claves embebidos en las configuraciones de las aplicaciones.
La característica que define esta etapa es el acoplamiento estrecho entre las decisiones criptográficas y el código de las aplicaciones. Los cambios de algoritmo requieren un nuevo despliegue. No existe un inventario centralizado de dónde se usa la criptografía. La auditoría es inviable en la práctica. La organización no puede actuar sobre su entorno criptográfico sin intervenir individualmente cada aplicación afectada.
6.2 Etapa 2 — Gestión centralizada de claves (de la década de 2010 a la actualidad)
La segunda etapa introdujo la infraestructura gestionada de claves como respuesta a la creciente complejidad operativa de proteger las claves criptográficas en sistemas distribuidos. Las organizaciones comenzaron a adoptar módulos de seguridad de hardware (HSM), servicios de gestión de claves en la nube y plataformas empresariales de gestión de claves para fortalecer la protección de las claves, la gestión de su ciclo de vida, el control de acceso y la auditabilidad.
Esta etapa representa un progreso significativo: las claves están mejor protegidas y sujetas cada vez más a controles gestionados de ciclo de vida. Sin embargo, una gestión de claves más sólida no resuelve el problema fundamental de la lógica criptográfica embebida. Los algoritmos pueden seguir embebidos en el código de las aplicaciones, y la infraestructura de claves por sí sola no proporciona una gobernanza a nivel empresarial sobre la selección de algoritmos, la política criptográfica, la interoperabilidad o las transiciones criptográficas. Además, la infraestructura gestionada de claves no exige que todas las claves residan en un único sistema o proveedor. Las empresas pueden operar deliberadamente múltiples HSM, plataformas KMS y dominios de confianza independientes por razones de resiliencia, aislamiento de riesgos, jurisdiccionales, organizacionales u operativas. Por lo tanto, la agilidad criptográfica sigue siendo limitada incluso cuando la gestión de claves es madura.
6.3 Etapa 3 — Postura y descubrimiento criptográfico (en surgimiento)
La tercera etapa se caracteriza por el surgimiento de capacidades de postura y descubrimiento criptográfico. Las organizaciones comienzan a obtener visibilidad sobre dónde se usa la criptografía, qué algoritmos y bibliotecas están desplegados, cómo se distribuyen las claves y la infraestructura de confianza, qué sistemas dependen de HSM, plataformas KMS, proveedores o dominios de confianza particulares, y dónde existe exposición a mecanismos vulnerables u obsoletos.
Se trata de un avance crítico, pero es observación sin control. Una organización en esta etapa puede identificar que RSA-2048 está embebido en un sistema determinado, que una carga de trabajo depende de un HSM o KMS particular, o que la confianza criptográfica está concentrada en un proveedor o dominio específico. No necesariamente puede cambiar esas condiciones solo mediante la gobernanza. El descubrimiento criptográfico genera visibilidad sobre la postura actual; por sí solo, no genera control. La brecha entre la visibilidad y la acción sigue siendo la limitación que define esta etapa.
6.4 Etapa 4 — Agilidad criptográfica (vanguardia)
La cuarta etapa representa la vanguardia de la práctica criptográfica empresarial actual. Las organizaciones en esta etapa han comenzado a diseñar sistemas con la expectativa de que los algoritmos cambiarán, introduciendo capas de abstracción entre las aplicaciones y las implementaciones criptográficas, y habilitando la adopción temprana de mecanismos híbridos clásicos y poscuánticos. Los frameworks multialgoritmo y los despliegues híbridos de PQC son característicos de esta etapa.
Sin embargo, la agilidad en esta etapa sigue siendo parcial. La lógica criptográfica es más modular, pero la gobernanza puede seguir fragmentada entre sistemas, plataformas o dominios de confianza. Las transiciones a gran escala, en particular las que abarcan múltiples aplicaciones, infraestructuras de claves, proveedores o entornos organizacionales, todavía pueden requerir una coordinación significativa. La aplicación de políticas puede existir dentro de dominios individuales sin ofrecer un modelo de gobernanza común para toda la empresa. La organización avanza en la dirección correcta, pero la agilidad criptográfica aún no se ha convertido en una capacidad de infraestructura a nivel empresarial.
6.5 Etapa 5 — Plano de control criptográfico (la siguiente etapa)
La quinta etapa representa la convergencia de la visibilidad, la agilidad y la gobernanza en una capacidad de infraestructura unificada. El comportamiento criptográfico ya no está definido por las decisiones de implementación de las aplicaciones. Está gobernado por una capa de infraestructura dedicada —el Plano de Control Criptográfico— que orquesta las operaciones criptográficas, aplica las políticas y gestiona las transiciones del ciclo de vida de los algoritmos en todo el entorno empresarial. Es importante señalar que esta convergencia ocurre en la capa de gobernanza, no necesariamente en el nivel de la custodia de las claves o de la ejecución criptográfica. Las claves, las Raíces de Confianza y las operaciones criptográficas pueden permanecer distribuidas entre múltiples HSM, plataformas KMS, proveedores de nube, entornos on-premises, regiones, jurisdicciones y dominios organizacionales. El Plano de Control proporciona un modelo de gobernanza común sobre estos dominios de confianza sin exigir que se consoliden físicamente.
Gobernanza centralizada, confianza distribuida.
Las aplicaciones expresan la intención criptográfica; la infraestructura determina la ejecución. La criptografía es política, no código. Los cambios de algoritmo se convierten en eventos de configuración en lugar de proyectos de ingeniería. La gobernanza completa y la preparación poscuántica son capacidades operativas, no aspiraciones futuras. Esta es la etapa que las plataformas habilitadas para CAPA están diseñadas para operacionalizar.
6.6 Un patrón de abstracción inevitable
Cada etapa de esta evolución es una respuesta racional a las limitaciones de la anterior. La etapa 2 surgió porque la gestión de claves embebida era operativamente insostenible. La etapa 3 surgió porque las organizaciones no tenían visibilidad sobre su exposición criptográfica. La etapa 4 surgió porque las arquitecturas criptográficas estáticas no podían responder a la aceleración del cambio de algoritmos. La etapa 5 surge porque una agilidad parcial sin una gobernanza empresarial coordinada no puede escalar a la complejidad de la evolución criptográfica continua.
Por lo tanto, el punto final de esta evolución no es la centralización de la criptografía en sí, sino la abstracción y coordinación de la gobernanza criptográfica a través de sistemas y dominios de confianza distribuidos.
La pregunta para los arquitectos empresariales no es si esta evolución ocurrirá: el patrón histórico es claro. La pregunta es si las organizaciones llegarán a la etapa 5 de forma proactiva, antes de que la transición poscuántica genere la presión, o de forma reactiva, en condiciones de urgencia operativa y de mandato regulatorio. El marco que define cómo pueden las organizaciones avanzar hacia la etapa 5 se presenta en el siguiente capítulo.
Capítulo 7CAPA — Crypto Agility Posture Architecture
El concepto de Plano de Control Criptográfico establece una nueva capa arquitectónica para gobernar el comportamiento criptográfico en los sistemas empresariales. Sin embargo, implementar esa capa requiere algo más que un cambio conceptual. Las organizaciones deben definir las capacidades operativas necesarias para gestionar entornos criptográficos que evolucionan con el tiempo.
Para atender esta necesidad, este documento presenta CAPA — Crypto Agility Posture Architecture (arquitectura de postura de cripto-agilidad).
En lugar de centrarse en algoritmos o bibliotecas criptográficas individuales, CAPA se centra en la postura organizacional necesaria para gestionar la criptografía como infraestructura. El marco define las capacidades que permiten a las empresas adaptar sus entornos criptográficos a medida que evolucionan las tecnologías, los modelos de amenaza, los estándares, las regulaciones, las jurisdicciones, los requisitos de confianza, las relaciones de negocio y los entornos tecnológicos empresariales.
CAPA se basa en la arquitectura del Plano de Control Criptográfico presentada en el capítulo 5. En la base de esa arquitectura está la separación entre la intención criptográfica y la ejecución criptográfica: las aplicaciones expresan las capacidades criptográficas que requieren, mientras la infraestructura gobierna cómo se cumplen esas capacidades de acuerdo con la política y el contexto. Esta separación proporciona la base arquitectónica sobre la cual puede establecerse una postura criptográfica gobernada.
7.1 De la implementación criptográfica a la postura criptográfica
Históricamente, las decisiones criptográficas se han tomado principalmente a nivel de implementación. Los desarrolladores seleccionaban algoritmos, bibliotecas y parámetros criptográficos durante el desarrollo del software, embebiendo esas decisiones directamente en el código de las aplicaciones. Este modelo traslada la carga de la evolución criptográfica a cada sistema individual.
CAPA introduce una perspectiva diferente. En lugar de tratar la criptografía como una elección estática de implementación, las organizaciones gestionan la criptografía como una postura de seguridad en evolución, gobernada por capacidades de infraestructura, políticas y procesos de gestión del ciclo de vida.
Bajo este modelo, el comportamiento criptográfico ya no está determinado únicamente por el código de las aplicaciones. Está gobernado por una infraestructura capaz de adaptar los mecanismos criptográficos a medida que cambian las condiciones. Este cambio permite a las organizaciones pasar de despliegues criptográficos estáticos a entornos criptográficos adaptativos.
Por lo tanto, una postura criptográfica abarca más que los algoritmos que utiliza una organización. Incluye cómo se establece y distribuye la confianza criptográfica, cómo se gobiernan las claves y la autoridad criptográfica, qué políticas aplican en distintos contextos, cómo pueden modernizarse los datos protegidos existentes y cómo se integra la infraestructura criptográfica con el ecosistema empresarial más amplio.
Una propiedad fundamental de esta postura es que la gobernanza y la confianza no necesitan converger en el mismo lugar. Las decisiones de política, ciclo de vida y control criptográfico pueden coordinarse a través de una capa de gobernanza común, mientras las claves, las Raíces de Confianza, la ejecución criptográfica, los proveedores y los dominios de confianza permanecen distribuidos según los requisitos de la organización.
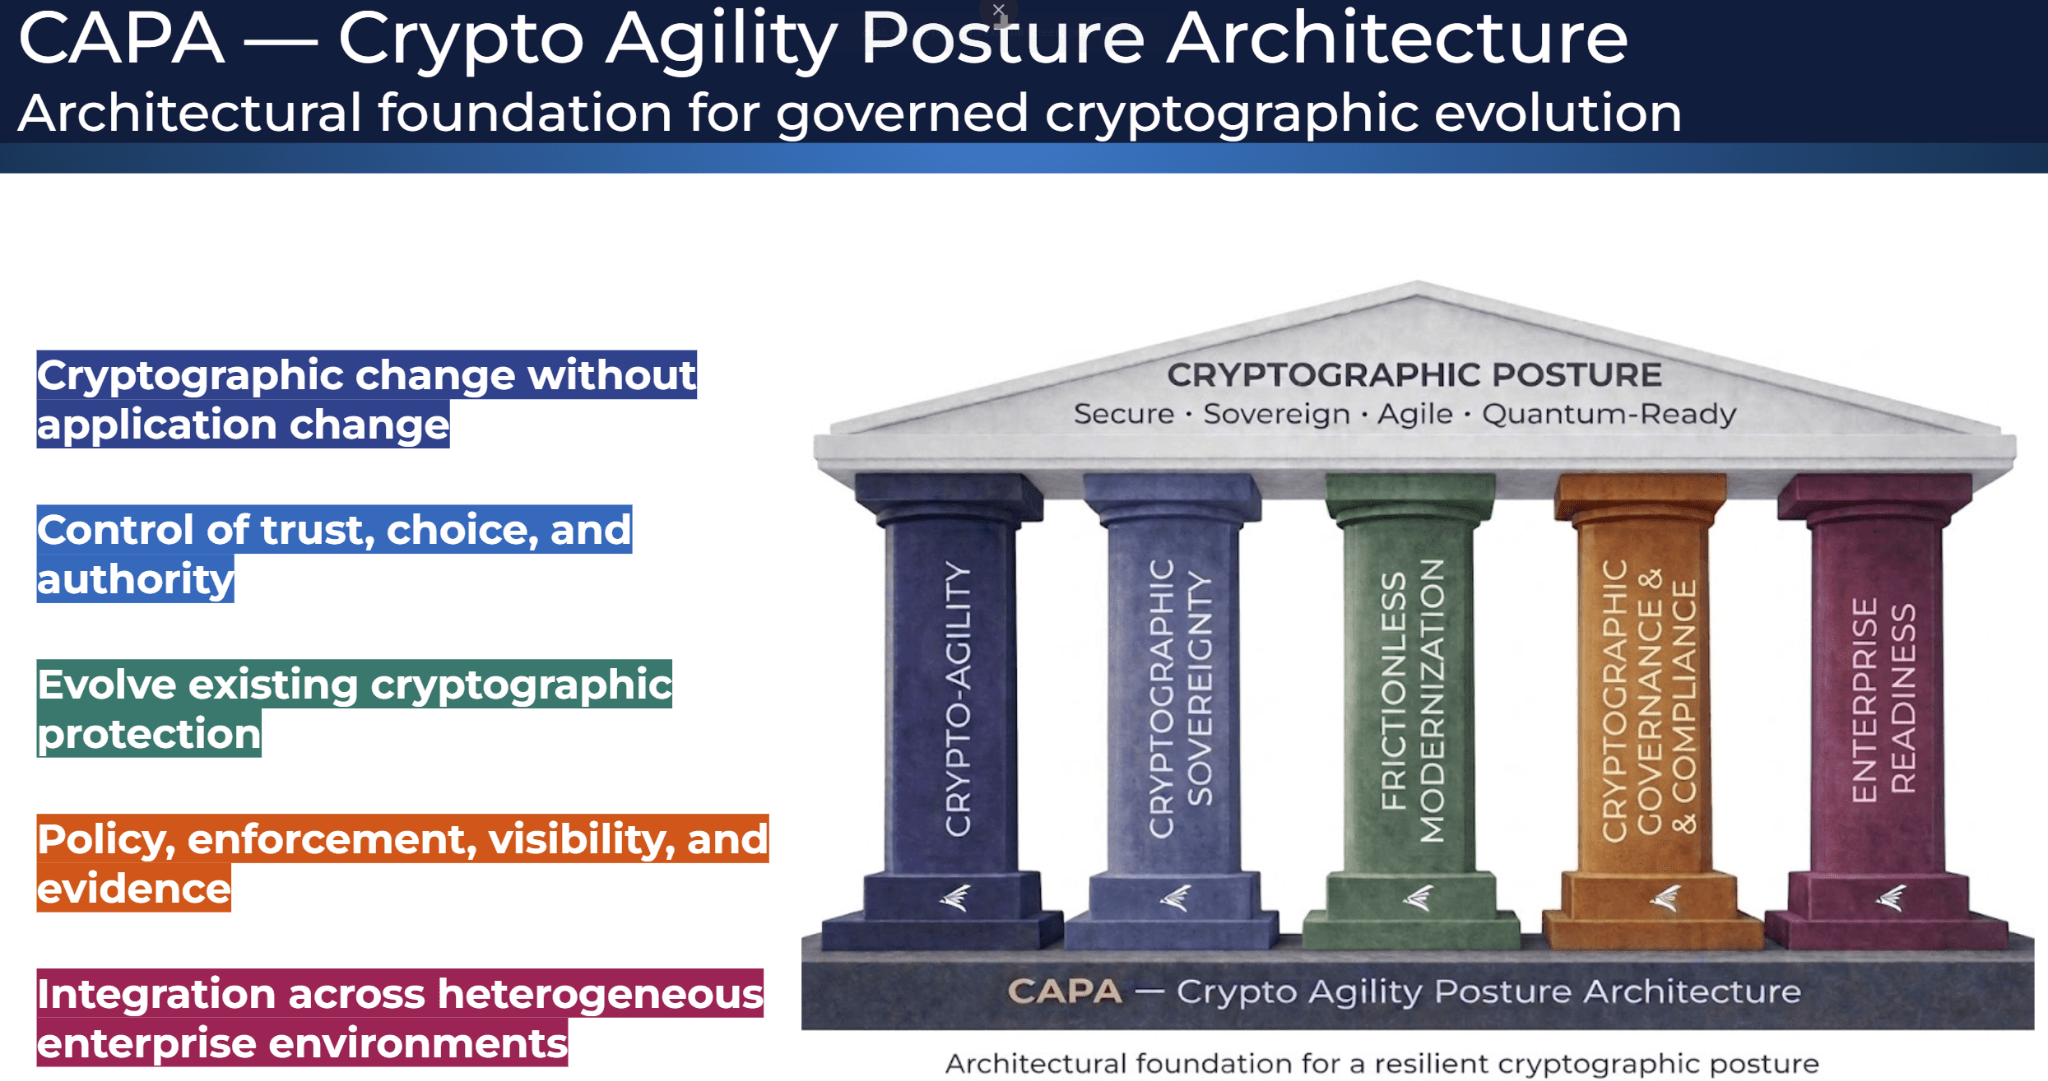
7.2 Los cinco pilares de CAPA
CAPA define cinco pilares fundamentales necesarios para establecer una postura criptográfica resiliente y gobernable. En conjunto, estos pilares proporcionan las capacidades necesarias para sostener la evolución criptográfica frente a cambios en tecnologías, amenazas, políticas, requisitos de confianza y entornos empresariales. Cada pilar se presenta con la misma estructura: su definición y principio central, lo que el pilar significa en la práctica, tres escenarios que contrastan una arquitectura tradicional con el pilar implementado y una prueba práctica.
DEFINICIÓN
La cripto-agilidad es la capacidad de hacer la transición entre algoritmos, mecanismos y estrategias de seguridad criptográficos sin requerir cambios en el código de las aplicaciones ni nuevas versiones de estas, y sin interrumpir las operaciones del negocio. Permite a las organizaciones responder rápidamente a vulnerabilidades de los algoritmos, estándares emergentes, requisitos regulatorios y modelos de amenaza en evolución sin iniciar ciclos de desarrollo, pruebas, certificación, gestión de cambios o despliegue de aplicaciones. La cripto-agilidad soporta transiciones entre criptografía clásica, híbrida y poscuántica manteniendo la continuidad operativa. En lugar de tratar cada transición criptográfica como un proyecto de ingeniería de software, las organizaciones establecen la capacidad arquitectónica de evolucionar el comportamiento criptográfico mediante infraestructura y políticas gobernadas.
QUÉ SIGNIFICA EL PILAR
| Cambio sin código Los algoritmos, mecanismos, estrategias de seguridad y representaciones criptográficas soportadas evolucionan sin requerir cambios ni versiones repetidas de las aplicaciones. | Responder con rapidez Las vulnerabilidades, los estándares, los requisitos regulatorios y los cambios en las amenazas se absorben mediante infraestructura gobernada. | |
|---|---|---|
| Clásica → híbrida → PQC Las generaciones criptográficas coexisten y hacen la transición mientras las operaciones del negocio continúan. | Capacidad, no proyecto La evolución criptográfica se convierte en una capacidad arquitectónica en lugar de un esfuerzo de ingeniería recurrente. |
CAPA EN LA PRÁCTICA
| 01 Responder a una vulnerabilidad de un algoritmo | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON CRIPTO-AGILIDAD |
| Una aplicación crítica depende de un algoritmo que se vuelve vulnerable o inaceptable. | Cambios de código, pruebas de regresión, validación de seguridad, aprobaciones de cambio y una nueva versión de la aplicación. | La estrategia criptográfica cambia mediante infraestructura y políticas gobernadas, mientras la aplicación sigue operando sin modificaciones ni nuevo despliegue. |
| 02 Hacer la transición a la criptografía poscuántica | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON CRIPTO-AGILIDAD |
| La organización debe pasar de la criptografía clásica a un esquema híbrido clásico-PQC y, finalmente, a mecanismos totalmente poscuánticos. | Cada aplicación se convierte en un proyecto de migración independiente e introduce nuevas dependencias de algoritmos. | La estrategia evoluciona a través del Plano de Control, lo que permite que las aplicaciones gobernadas hagan la transición sin embeber nuevas dependencias de algoritmos. |
| 03 Evolucionar la estrategia sin una nueva versión de la aplicación | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON CRIPTO-AGILIDAD |
| Seguridad decide cambiar una familia de algoritmos, un nivel de seguridad o una estrategia criptográfica aunque no exista una vulnerabilidad inmediata. | Se requiere un nuevo ciclo de desarrollo, pruebas, aprobación y liberación solo para cambiar una decisión criptográfica. | El cambio se implementa mediante la política criptográfica como una actividad de gobernanza de la infraestructura. |
DEFINICIÓN
La soberanía criptográfica es la capacidad de una organización de conservar la autoridad y el control últimos sobre su confianza criptográfica, sus decisiones criptográficas y el uso de las capacidades criptográficas, sin importar dónde operen sus datos, su infraestructura o sus procesos de negocio. Las organizaciones deben poder determinar dónde y cómo se establece la confianza criptográfica, cómo se protege y distribuye el material de claves entre los dominios de confianza, qué infraestructura o proveedores pueden participar y bajo qué fronteras jurisdiccionales y operativas operan esos dominios de confianza. También deben conservar la libertad de seleccionar los algoritmos, estándares y estrategias criptográficos adecuados a sus requisitos de seguridad y de confianza, sin permitir que los requisitos de interoperabilidad externa dicten innecesariamente su postura criptográfica interna. La soberanía criptográfica no exige centralizar la custodia de las claves ni la infraestructura de confianza: las organizaciones pueden distribuir deliberadamente las claves y las Raíces de Confianza entre múltiples HSM, plataformas KMS, proveedores, entornos, regiones o dominios organizacionales. Cuando la información protegida se comparte con terceros, la soberanía va más allá de la propiedad de las claves y gobierna quién puede ejercer operaciones criptográficas, en qué condiciones, durante cuánto tiempo y cuándo puede revocarse esa autoridad.
QUÉ SIGNIFICA EL PILAR
| Controlar dónde reside la confianza Las claves y las Raíces de Confianza permanecen en los HSM, plataformas KMS, proveedores, regiones y dominios que elige la organización. | Preservar la elección criptográfica Los requisitos de interoperabilidad externa no dictan toda la postura criptográfica interna de la organización. | |
|---|---|---|
| Controlar la autoridad criptográfica La organización gobierna quién puede ejercer operaciones criptográficas, en qué condiciones y durante cuánto tiempo. | Distribuir la confianza, conservar la gobernanza La gobernanza central no exige una custodia centralizada ni un único dominio de falla criptográfica. |
CAPA EN LA PRÁCTICA
| 01 Conservar el control de la Raíz de Confianza | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON SOBERANÍA CRIPTOGRÁFICA |
| La organización opera deliberadamente múltiples dominios de confianza por resiliencia, jurisdicción, autonomía o aislamiento de riesgos. | Gobernarlos de forma coherente obliga a consolidarlos en un único proveedor, repositorio o infraestructura de confianza. | Los dominios de confianza permanecen distribuidos, mientras la política y la gobernanza se coordinan de forma coherente. |
| 02 Mantener una autoridad criptográfica revocable sobre terceros | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON SOBERANÍA CRIPTOGRÁFICA |
| Información cifrada sensible debe ser procesada por un proveedor de servicios externo. | Se transfiere al tercero una clave privada de larga duración o una capacidad persistente de descifrado. | Se otorga una autoridad criptográfica gobernada, restringida por identidad, alcance de los datos, propósito, tiempo o política, y se revoca cuando es necesario. |
| 03 Preservar la elección criptográfica entre dominios de confianza | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON SOBERANÍA CRIPTOGRÁFICA |
| Un socio o un ecosistema externo requiere un estándar criptográfico distinto de la postura interna preferida por la organización. | El requisito externo se convierte de facto en el estándar interno para todo. | El requisito de interoperabilidad se satisface para esa interacción, mientras se preserva la elección criptográfica interna. |
DEFINICIÓN
La modernización sin fricción es la capacidad de evolucionar la protección criptográfica de los datos y sistemas existentes sin requerir que las aplicaciones que originalmente produjeron esos datos los recreen, reprocesen o vuelvan a cifrar. Las organizaciones deben poder transformar los datos protegidos a medida que evolucionan los algoritmos, las claves, las políticas, la infraestructura de confianza y los requisitos de seguridad, incluidos datos que pudieron haberse cifrado años atrás y que ya no están disponibles en su contexto de aplicación original. Estas transformaciones deben realizarse sin crear exposición persistente de texto en claro y sin requerir cambios disruptivos ni redesarrollo de las aplicaciones. La modernización sin fricción permite a las organizaciones volver a cifrar, rotar y migrar progresivamente los activos criptográficos existentes, reduciendo las dependencias de larga duración de claves y mecanismos heredados y permitiendo que la protección criptográfica evolucione durante toda la vida útil de los datos.
QUÉ SIGNIFICA EL PILAR
| Modernizar la protección existente Los datos cifrados históricos evolucionan incluso cuando la aplicación de origen ha cambiado o ha desaparecido. | Sin exposición persistente de texto en claro Las transformaciones se realizan sin crear artefactos intermedios persistentes en texto en claro. | |
|---|---|---|
| Romper las dependencias de claves de larga duración Los datos existentes se desvinculan de claves, estructuras de claves o mecanismos de protección obsoletos. | Independiente de las aplicaciones La protección criptográfica evoluciona según la vida útil de los datos y no según el ciclo de vida de las aplicaciones. |
CAPA EN LA PRÁCTICA
| 01 Modernizar datos cifrados históricos | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON MODERNIZACIÓN SIN FRICCIÓN |
| Millones de registros o archivos se cifraron hace años con mecanismos que ahora deben cambiar. | Se requiere la aplicación original o el texto en claro para recrear y volver a cifrar los datos, lo cual a menudo es imposible. | Los datos protegidos existentes se transforman con nuevos algoritmos, claves o políticas sin requerir que la aplicación de origen los recree. |
| 02 Corregir dependencias de claves de larga duración | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON MODERNIZACIÓN SIN FRICCIÓN |
| Grandes conjuntos de datos históricos siguen protegidos con claves o estructuras de claves que superan los límites de la política actual. | Cambiar la protección exige reconstruir la lógica de la aplicación o rastrear manualmente qué clave protege qué datos. | La protección se rota, segmenta o migra a nuevas claves y jerarquías de forma independiente de las aplicaciones originales. |
| 03 Migrar infraestructura criptográfica heredada | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON MODERNIZACIÓN SIN FRICCIÓN |
| Un almacén de claves, una infraestructura de confianza o un mecanismo criptográfico heredado debe retirarse mientras años de datos protegidos aún dependen de él. | La migración se convierte en un proyecto disruptivo de tipo big bang, con los sistemas de negocio detenidos. | Los activos criptográficos se trasladan progresivamente a la infraestructura de destino mientras los sistemas de negocio siguen operando. |
DEFINICIÓN
La gobernanza y el cumplimiento criptográfico son la capacidad de traducir los requisitos internos de seguridad, las obligaciones regulatorias, los estándares de la industria y las restricciones jurisdiccionales en políticas criptográficas gobernadas centralmente y aplicables en toda la empresa. Las organizaciones deben poder mantener simultáneamente múltiples políticas criptográficas y aplicarlas según el contexto, incluidos los datos que se protegen, la operación que se realiza, los sistemas involucrados, las partes que intercambian información y las jurisdicciones o requisitos que aplican. Estas políticas deben gobernar los mecanismos criptográficos permitidos, los niveles de seguridad, los ciclos de vida de las claves, los requisitos de confianza y las estrategias de transición mediante infraestructura, y no mediante implementaciones específicas de cada aplicación. La gobernanza también debe proporcionar visibilidad, trazabilidad y evidencia de la aplicación de las políticas. A medida que evolucionan las regulaciones, los estándares, las relaciones de negocio, las jurisdicciones y las estructuras organizacionales, la política criptográfica debe adaptarse sin requerir cambios en las aplicaciones que gobierna.
QUÉ SIGNIFICA EL PILAR
| Los requisitos se convierten en política Los requisitos de seguridad, regulatorios, jurisdiccionales y organizacionales se traducen en política criptográfica aplicable. | La política sigue al contexto Se aplican políticas distintas según los datos, la operación, el sistema, la contraparte, el propósito o la jurisdicción. | |
|---|---|---|
| Gobernar centralmente, aplicar de forma consistente Las decisiones criptográficas se gestionan mediante infraestructura en lugar de duplicarse en cada aplicación. | Producir evidencia La visibilidad, la trazabilidad y los registros de aplicación hacen demostrable el cumplimiento criptográfico. |
CAPA EN LA PRÁCTICA
| 01 Aplicar políticas en múltiples jurisdicciones | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON GOBERNANZA Y CUMPLIMIENTO |
| Una organización multinacional debe satisfacer requisitos criptográficos distintos según la ubicación y la contraparte. | Los requisitos se implementan de forma independiente dentro de las aplicaciones e integraciones, o se programan excepciones manualmente para cada contraparte. | Múltiples políticas coexisten y se aplica la adecuada según los datos, la operación, la contraparte, el propósito y la jurisdicción. |
| 02 Adaptar la gobernanza tras una fusión o adquisición | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON GOBERNANZA Y CUMPLIMIENTO |
| Una fusión cambia las políticas corporativas aplicables, los requisitos contractuales, las jurisdicciones o las obligaciones de confianza, sin cambio de algoritmo. | Las aplicaciones afectadas deben revisarse y modificarse individualmente. | Los nuevos requisitos se introducen y se aplican mediante una política criptográfica centralizada en los sistemas afectados. |
| 03 Aplicar un nuevo requisito de seguridad empresarial | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON GOBERNANZA Y CUMPLIMIENTO |
| Un equipo de seguridad prohíbe un algoritmo, un ciclo de vida de claves, un nivel de seguridad o una estrategia criptográfica para una clase de datos. | Cada sistema afectado debe identificarse, modificarse, validarse y auditarse de forma independiente. | El requisito se convierte en una política gobernada centralmente, con aplicación consistente, visibilidad y evidencia de que se aplicó. |
DEFINICIÓN
La preparación empresarial es la capacidad de la infraestructura criptográfica de operar como un componente nativo de entornos tecnológicos empresariales complejos y heterogéneos, y no como un silo de seguridad aislado. Una arquitectura criptográfica moderna debe integrarse con la infraestructura de identidad y acceso, los servicios criptográficos y de confianza, la infraestructura de gestión de claves y de seguridad en hardware, las operaciones de seguridad, las plataformas de observabilidad, los servicios de comunicación y las herramientas operativas que las organizaciones ya utilizan. También debe interoperar con sistemas y ecosistemas externos que pueden imponer protocolos, formatos, estándares o requisitos criptográficos distintos. La preparación empresarial parte del supuesto de que múltiples tecnologías, proveedores y modelos de despliegue pueden coexistir en la organización y, por lo tanto, debe soportar la extensibilidad a medida que esos entornos evolucionan. La infraestructura criptográfica debe adaptarse al ecosistema empresarial, permitiendo a las organizaciones preservar sus inversiones tecnológicas y prácticas operativas existentes mientras introducen capacidades criptográficas gobernadas sobre ellas.
QUÉ SIGNIFICA EL PILAR
| Integrarse con lo que existe Funciona con los sistemas existentes de identidad, confianza, claves, seguridad, observabilidad, comunicaciones y operación. | Soportar entornos heterogéneos Coexisten múltiples proveedores, tecnologías, dominios de confianza y modelos de despliegue. | |
|---|---|---|
| Preservar las inversiones existentes Mejorar la gobernanza no exige reemplazar ni consolidar de inmediato la infraestructura empresarial. | Interoperar externamente Se pueden soportar protocolos externos, formatos criptográficos, perfiles de representación, estándares y requisitos de mecanismos sin redefinir la arquitectura criptográfica interna. |
CAPA EN LA PRÁCTICA
| 01 Integrarse con el ecosistema de seguridad empresarial existente | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON PREPARACIÓN EMPRESARIAL |
| La organización ya opera IAM, identidad de cargas de trabajo, HSM/KMS, PKI, SIEM/XDR, observabilidad, comunicaciones y herramientas operativas. | Una nueva plataforma criptográfica crea silos paralelos de identidad, monitoreo, confianza y operación. | El Plano de Control se integra con las capacidades empresariales existentes y participa de forma natural en los procesos operativos establecidos. |
| 02 Operar en entornos heterogéneos tras una adquisición | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON PREPARACIÓN EMPRESARIAL |
| Dos organizaciones usan distintos sistemas de identidad, plataformas HSM/KMS, herramientas de monitoreo, servicios de confianza y modelos de despliegue. | Una gobernanza criptográfica común depende de consolidar primero el panorama tecnológico circundante. | Ambos entornos participan bajo una gobernanza común mientras las tecnologías subyacentes evolucionan de forma independiente. |
| 03 Interoperar con ecosistemas criptográficos externos | ||
|---|---|---|
| SITUACIÓN | ARQUITECTURA TRADICIONAL | CON PREPARACIÓN EMPRESARIAL |
| Un cliente, un proveedor, un sistema gubernamental o una red de la industria requiere protocolos, formatos, estándares o mecanismos distintos de los que se usan internamente. | La empresa adapta su arquitectura interna en función de cada contraparte. | La interoperabilidad externa se maneja como una capacidad de integración, mientras la postura criptográfica interna permanece intacta. |
7.3 Establecer una postura criptográfica para la evolución continua
En conjunto, los cinco pilares de CAPA definen las capacidades necesarias para establecer y sostener una postura criptográfica gobernada a escala empresarial. La cripto-agilidad permite que las estrategias criptográficas evolucionen sin cambios en las aplicaciones. La soberanía criptográfica preserva el control de la organización sobre la confianza, la elección y la autoridad. La modernización sin fricción permite que los datos protegidos existentes y la infraestructura criptográfica evolucionen con el tiempo. La gobernanza y el cumplimiento criptográfico traducen los requisitos en política aplicable y en evidencia verificable. La preparación empresarial permite que estas capacidades operen sobre las tecnologías heterogéneas, los dominios de confianza, los proveedores y los ecosistemas externos que caracterizan a los entornos empresariales reales.
Estas capacidades son complementarias. La gobernanza centralizada no exige confianza centralizada. La agilidad criptográfica no elimina la necesidad de modernizar los datos históricos. La soberanía no elimina los requisitos de interoperabilidad. La preparación empresarial permite que todas estas capacidades coexistan en entornos distribuidos y en evolución. En conjunto, los pilares permiten a las organizaciones ir más allá de las implementaciones criptográficas estáticas hacia una infraestructura criptográfica adaptativa, capaz de evolucionar de forma continua.
Esta postura puede extenderse a distintos dominios criptográficos sin exigir que todos usen el mismo mecanismo de ejecución o de control. La criptografía de aplicaciones y de datos, la seguridad del transporte, la PKI, la infraestructura de claves y otros servicios de confianza pueden conservar mecanismos operativos especializados mientras participan en una postura criptográfica organizacional coordinada. Por lo tanto, CAPA describe las capacidades necesarias para gobernar la evolución criptográfica, no una exigencia de centralizar todas las funciones criptográficas en una sola plataforma.
Sin embargo, las organizaciones difieren significativamente en su capacidad para implementar estas capacidades. Comprender cómo avanzan las empresas hacia una postura criptográfica gobernada requiere un modelo que describa las etapas de madurez criptográfica. Ese modelo se presenta en el siguiente capítulo.
¿Prefiere el PDF? Descárguelo con su correo corporativo.
El modelo de madurez criptográfica CAPA
Las organizaciones difieren significativamente en la forma en que implementan, gobiernan y evolucionan la criptografía en sus entornos tecnológicos. Algunos sistemas todavía dependen de mecanismos criptográficos embebidos directamente en el código de las aplicaciones, mientras que otros han comenzado a introducir capacidades centralizadas de gestión de claves, gobernanza de políticas y gestión del ciclo de vida criptográfico.
Para ayudar a las organizaciones a comprender su posición actual y definir un camino hacia una infraestructura criptográfica gobernada, este documento presenta el modelo de madurez criptográfica CAPA.
Por lo tanto, la madurez debe entenderse como la capacidad de la organización para ejercer las capacidades definidas por CAPA sobre una porción creciente de su entorno criptográfico. El avance no está determinado por la adopción de una tecnología, un proveedor o un modelo de infraestructura de claves en particular, sino por la creciente capacidad de la organización para gobernar el cambio criptográfico, conservar la soberanía criptográfica, modernizar la protección existente, aplicar los requisitos de política y cumplimiento, y operar en entornos empresariales heterogéneos.
El modelo describe la evolución progresiva desde implementaciones criptográficas embebidas hacia una infraestructura criptográfica totalmente gobernada, operada a través de un plano de control criptográfico. Define seis niveles que reflejan una capacidad organizacional creciente para gobernar el cambio criptográfico. Dos principios sustentan el modelo. Primero, la madurez se mide por la capacidad —por lo que la organización puede hacer hoy en respuesta a una vulnerabilidad, un cambio de estándar o la obsolescencia de un algoritmo—, no por cuánta migración de sistemas heredados queda pendiente. Un parque heredado en migración activa no reduce el nivel de madurez; representa trabajo en curso, no un déficit de capacidad. Segundo, la criptografía poscuántica no es un nivel que se alcanza al final del recorrido. Es una dimensión que mejora en cada nivel y que puede empezar a adoptarse desde el momento en que la organización despliega un Plano de Control Criptográfico. En lugar de representar despliegues técnicos discretos, estos niveles ofrecen un marco de diagnóstico que ayuda a las organizaciones a entender dónde se encuentran y qué capacidades necesitan desarrollar a continuación.
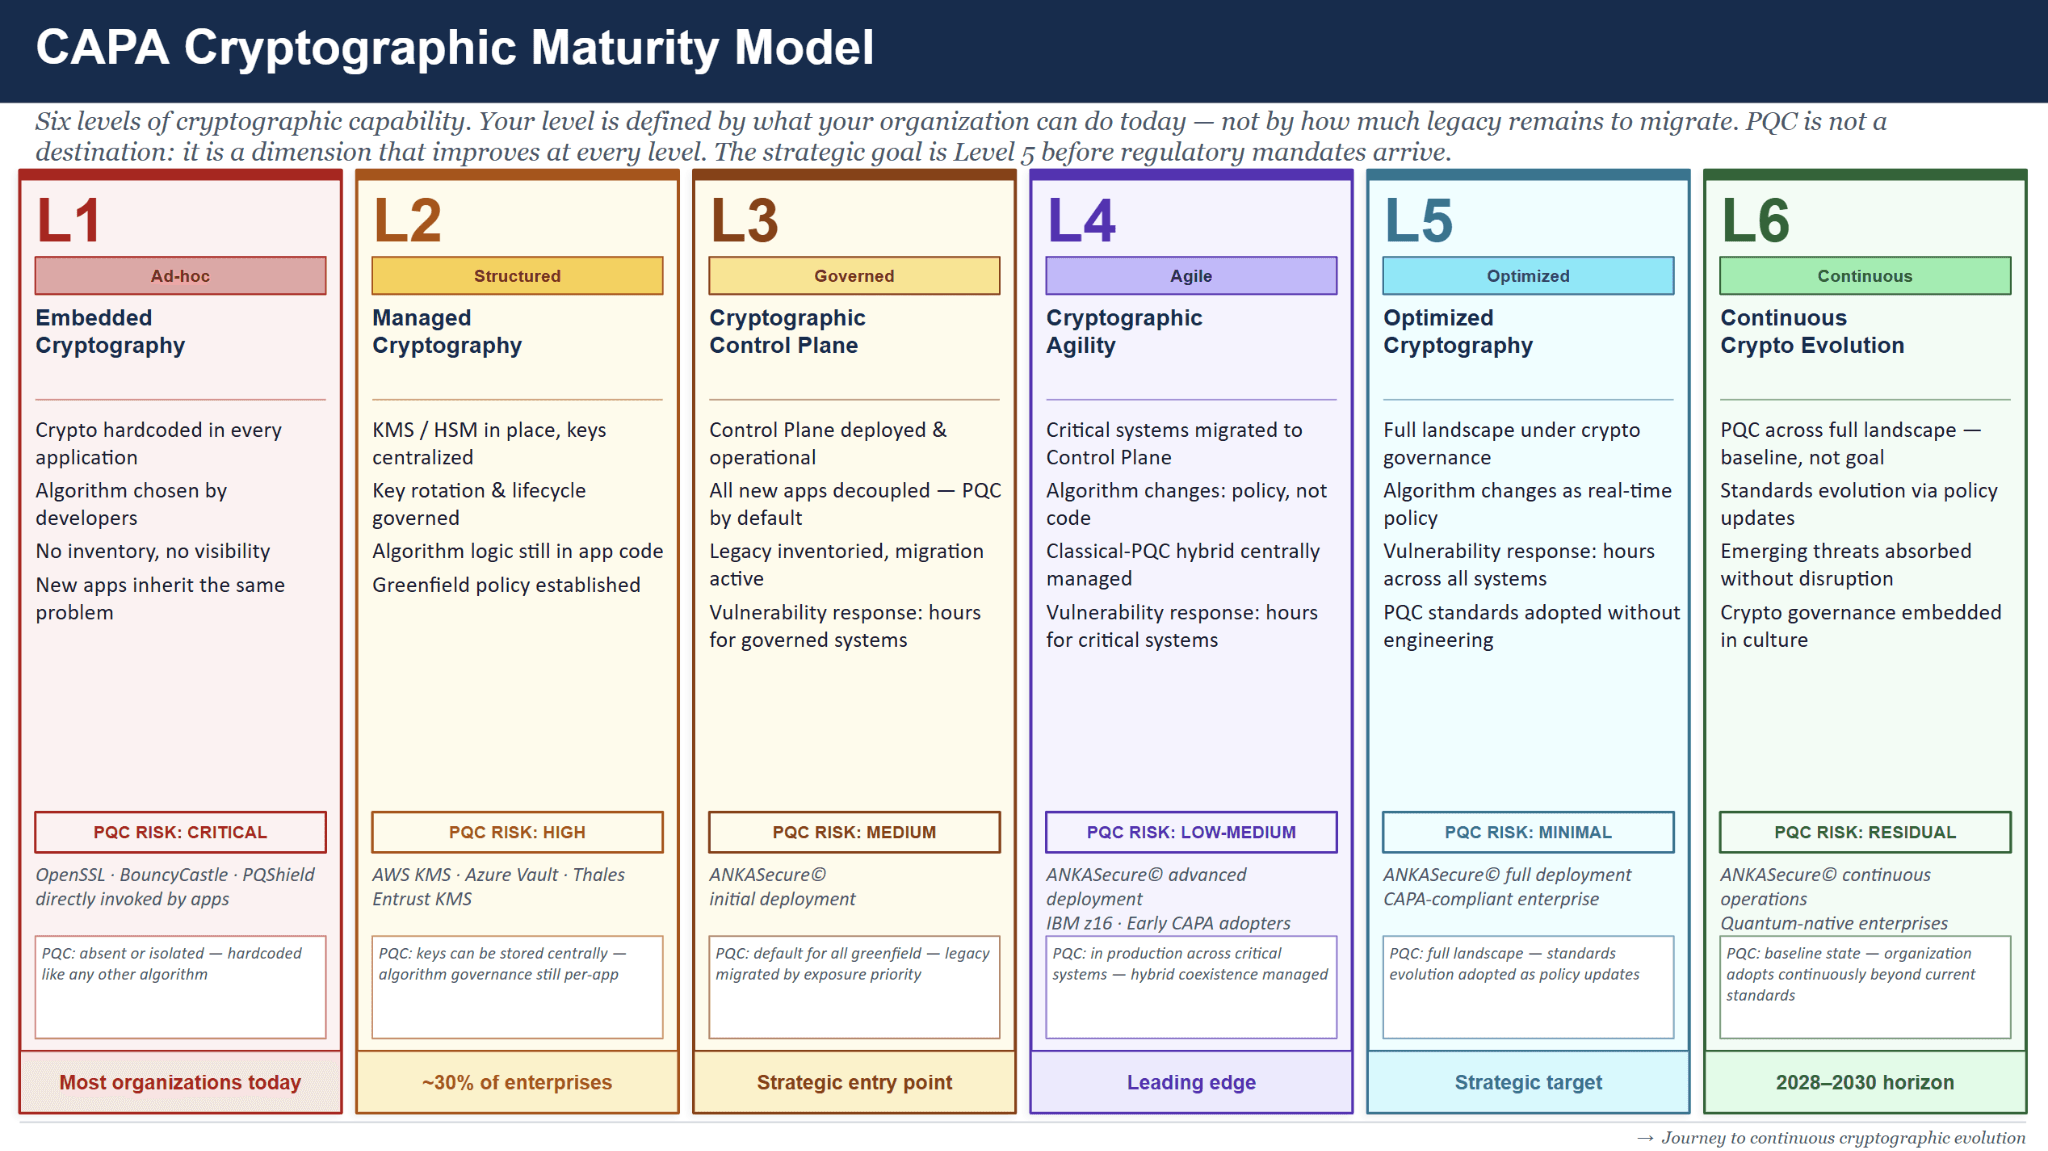
Nivel 1 — Criptografía embebida
En el primer nivel de madurez, la lógica criptográfica está embebida directamente en el código de las aplicaciones. Los desarrolladores seleccionan algoritmos, bibliotecas y parámetros criptográficos durante la implementación, y estas decisiones quedan estrechamente acopladas a la propia aplicación.
Las características comunes de esta etapa incluyen:
- Selección de algoritmos embebida en el código
- Bibliotecas criptográficas invocadas directamente por las aplicaciones
- Implementaciones inconsistentes entre sistemas
- Visibilidad limitada sobre dónde se usa la criptografía
- Actualizaciones manuales cuando surgen vulnerabilidades
En este modelo, las transiciones criptográficas requieren cambios de ingeniería coordinados en múltiples sistemas, lo que hace que las actualizaciones criptográficas a gran escala sean lentas y operativamente complejas. Muchas organizaciones todavía operan hoy, en gran medida, en este nivel. Una característica crítica del nivel 1 es que el problema se perpetúa a sí mismo: las nuevas aplicaciones se construyen con los mismos patrones criptográficos embebidos que los sistemas heredados, porque no existe una disciplina arquitectónica ni una política que exija lo contrario. La deuda criptográfica crece con cada nuevo despliegue. En este nivel, la criptografía poscuántica está ausente o aislada: si un equipo adopta un algoritmo PQC, este queda embebido en el código de esa aplicación igual que cualquier algoritmo clásico, sin resolver nada a nivel estructural.
Nivel 2 — Criptografía gestionada
En el segundo nivel de madurez, las organizaciones comienzan a introducir componentes centralizados que mejoran la gestión de los activos criptográficos. Esto suele incluir tecnologías como módulos de seguridad de hardware (HSM), sistemas de gestión de claves (KMS), plataformas de gestión de certificados y gestión centralizada del ciclo de vida de las claves.
Estas tecnologías mejoran significativamente la protección y la gobernanza de las claves criptográficas. Sin embargo, incluso cuando las claves se gestionan profesionalmente mediante HSM, plataformas KMS, sistemas de gestión de certificados u otra infraestructura dedicada, la lógica criptográfica con frecuencia sigue embebida en el código de las aplicaciones. Estas infraestructuras de claves y de confianza pueden, a su vez, estar distribuidas entre múltiples proveedores, entornos o dominios organizacionales. Su consolidación no es un requisito previo para la madurez criptográfica. La limitación en este nivel no es dónde residen las claves, sino que el comportamiento criptográfico y las decisiones de ciclo de vida siguen sustancialmente acoplados a cada aplicación. La selección de algoritmos y los flujos de trabajo criptográficos todavía dependen en gran medida de las implementaciones de las aplicaciones. Como resultado, las actualizaciones criptográficas aún requieren modificaciones en múltiples sistemas. El nivel 2 es el primer punto en el que las organizaciones deberían establecer una política greenfield: un compromiso formal de que todas las nuevas aplicaciones desarrolladas a partir de ese momento no embeberán directamente la lógica criptográfica, sino que consumirán servicios criptográficos a través de una capa de abstracción. Esta política no resuelve la deuda técnica existente, pero detiene su acumulación. En este nivel, la criptografía poscuántica puede introducirse en la capa de gestión de claves —las claves PQC pueden almacenarse y rotarse en el HSM o KMS—, pero la gobernanza de los algoritmos sigue siendo por aplicación, lo que hace que la adopción de PQC a nivel empresarial sea descoordinada y no gobernada.
Nivel 3 — Plano de control criptográfico
El nivel 3 representa el punto de inflexión estructural del modelo de madurez. En este nivel, la organización despliega un Plano de Control Criptográfico: una capa de infraestructura dedicada que desacopla el comportamiento criptográfico del código de las aplicaciones y centraliza su gobernanza. No se trata de una mejora incremental respecto del nivel 2; es un cambio arquitectónico que altera de manera fundamental la capacidad de la organización para gobernar, adaptarse y responder.
La capacidad que define el nivel 3 no es la existencia de un inventario criptográfico, sino la capacidad de actuar sobre la política criptográfica sin modificar ni volver a desplegar las aplicaciones. Desde el momento en que el Plano de Control está en operación, la organización puede establecer una política greenfield según la cual los nuevos sistemas consumen servicios criptográficos gobernados en lugar de embeber en su código decisiones criptográficas específicas de un algoritmo. Estos sistemas expresan la intención criptográfica a través de interfaces estandarizadas, y el Plano de Control aplica la política correspondiente. Por lo tanto, los mecanismos poscuánticos e híbridos pueden introducirse donde lo exijan el riesgo, la política, la interoperabilidad o los requisitos regulatorios, sin crear nuevas dependencias de algoritmos a nivel de aplicación.
Para el parque heredado existente, el Plano de Control inicia un proceso paralelo: descubrimiento y migración por fases. El parque brownfield se inventaría, los sistemas se priorizan según su exposición a PQC y la sensibilidad de los datos, y la migración avanza en fases estructuradas. Los sistemas aún no migrados siguen limitados por sus implementaciones embebidas, pero ya no son representativos de la capacidad actual de la organización. La organización ya puede responder en horas a una vulnerabilidad en cualquier sistema gobernado. El rezago heredado es trabajo en curso, no una medida de madurez. El descubrimiento se aplica al pasado. El Plano de Control gobierna el futuro.
Nivel 4 — Agilidad criptográfica
En el cuarto nivel de madurez, el Plano de Control Criptográfico lleva un período significativo en operación y su cobertura se ha ampliado sustancialmente en el panorama empresarial. El foco ha pasado del despliegue a la profundidad de la migración: el Plano de Control ya gobierna los sistemas más críticos y más expuestos, y la migración brownfield se encuentra en etapas avanzadas.
Los sistemas críticos y de alto riesgo —aquellos con mayor exposición a PQC o con datos de mayor sensibilidad— ya se migraron al Plano de Control y operan bajo una gobernanza criptográfica centralizada. Las transiciones de algoritmo en estos sistemas ya no requieren cambios de código; se ejecutan mediante cambios de política gobernados, sin requerir cambios en el código ni nuevos despliegues de las aplicaciones. La coexistencia híbrida clásica-PQC se gestiona de forma centralizada en todo el panorama gobernado. Cuando se divulga una vulnerabilidad en un algoritmo usado por un sistema crítico, la organización puede responder en horas, no en meses.
La característica que define el nivel 4 es el estado de doble vía del entorno criptográfico. El greenfield está totalmente gobernado: los sistemas desplegados bajo el nuevo modelo arquitectónico operan mediante una política criptográfica gobernada centralmente, lo que permite aplicar estrategias clásicas, híbridas o poscuánticas según los requisitos de la organización. El brownfield está en migración avanzada: los sistemas de menor riesgo y menor prioridad se incorporan progresivamente al Plano de Control a medida que lo permiten las ventanas de mantenimiento planificadas. La brecha entre estas dos vías representa la deuda técnica restante, y cerrarla de forma sistemática es el principal objetivo operativo del nivel 4. El tiempo total de respuesta a vulnerabilidades de la organización refleja este doble estado: horas para los sistemas gobernados; días o semanas para los que aún están en la cola de migración.
Nivel 5 — Criptografía optimizada
El nivel 5 representa la adopción a escala empresarial de una infraestructura criptográfica gobernada. En esta etapa, el panorama criptográfico relevante de la organización opera predominantemente bajo el Plano de Control, incluidos los entornos brownfield críticos identificados para migración. Las decisiones de política y de ciclo de vida criptográfico se gobiernan de forma coherente en toda la empresa, mientras que la ejecución criptográfica, las claves y las Raíces de Confianza pueden permanecer distribuidas entre HSM, plataformas KMS, proveedores, jurisdicciones y dominios de confianza organizacionales heterogéneos.
Las capacidades que definen este nivel son:
- Los cambios de algoritmo y de estrategia de seguridad en los sistemas gobernados pueden ejecutarse mediante mecanismos de política y de ciclo de vida, sin requerir nuevos despliegues de las aplicaciones solo para implementar el cambio criptográfico
- La respuesta a vulnerabilidades en todo el panorama criptográfico gobernado puede coordinarse mediante mecanismos establecidos de política y de ciclo de vida
- Las estrategias poscuánticas soportadas pueden introducirse en los sistemas gobernados mediante políticas, en lugar de implementaciones repetidas a nivel de aplicación
- La postura criptográfica se evalúa continuamente frente a los estándares, políticas y requisitos regulatorios aplicables
- La organización ejerce una soberanía criptográfica madura: los cambios de proveedores, algoritmos, estándares y requisitos de confianza pueden gobernarse preservando el control de la organización sobre la confianza, la elección y la autoridad
La optimización en este nivel no implica consolidar la confianza criptográfica en una sola plataforma o proveedor. La capacidad que la define es la gobernanza coordinada en todo el panorama criptográfico. Las organizaciones conservan la capacidad de determinar dónde reside la confianza mientras gobiernan la política, el ciclo de vida, la modernización y la interoperabilidad criptográficos a través de un modelo de control común.
Este es el nivel en el que la agilidad criptográfica, la visibilidad de la postura y la aplicación de políticas convergen en una capacidad operativa unificada. La organización ya no gestiona la criptografía como una serie de proyectos de ingeniería: la gobierna como política de infraestructura. Cuando los estándares criptográficos evolucionan, la organización puede evaluar e introducir los cambios soportados mediante mecanismos establecidos de gobernanza y de ciclo de vida, en lugar de iniciar un nuevo programa de migración de aplicaciones. Este es el objetivo estratégico que las empresas deberían alcanzar antes de que lleguen los mandatos regulatorios de PQC.
Nivel 6 — Evolución criptográfica continua
El nivel 6 representa el estado de largo plazo en el que la evolución criptográfica se ha convertido en una capacidad organizacional incorporada. La diferencia entre el nivel 5 y el nivel 6 no es el despliegue de tecnología criptográfica adicional, sino la capacidad de la organización para absorber de forma continua los cambios en algoritmos, amenazas, estándares, regulaciones, requisitos de confianza, entornos empresariales y ecosistemas externos mediante procesos establecidos de gobernanza y operación.
En el nivel 5, la infraestructura criptográfica gobernada ha alcanzado escala empresarial en el panorama criptográfico relevante de aplicaciones y datos, lo que permite coordinar los cambios criptográficos soportados mediante mecanismos establecidos de política y de ciclo de vida. En el nivel 6, esa capacidad ya no es excepcional: es el modo normal de operación. La evolución criptográfica no es un proyecto que concluye, sino un proceso continuo que la organización absorbe sin interrupciones, del mismo modo en que hoy se absorben los parches del sistema operativo, las renovaciones de certificados o los eventos de escalamiento de infraestructura.
Las características que definen este nivel son:
- La postura criptográfica se evalúa continuamente frente a amenazas, estándares, políticas y requisitos regulatorios en evolución
- Los cambios de algoritmo y de estrategia de seguridad se absorben mediante procesos gobernados de política y de ciclo de vida
- Las amenazas emergentes a los mecanismos criptográficos pueden atenderse sin requerir un redesarrollo amplio de las aplicaciones
- La gobernanza criptográfica está incorporada en las prácticas operativas de la organización, en lugar de depender de proyectos o equipos individuales
- Nuevos proveedores, dominios de confianza, jurisdicciones, tecnologías empresariales y ecosistemas externos pueden incorporarse sin rediseñar la arquitectura criptográfica
- La protección criptográfica histórica puede modernizarse progresivamente a medida que evolucionan los requisitos
- Los mecanismos criptográficos clásicos, híbridos, poscuánticos y futuros pueden coexistir y evolucionar según la política y el contexto
El nivel 6 es el equivalente organizacional de la entrega continua aplicada a la infraestructura criptográfica. Así como las organizaciones de software modernas despliegan de forma continua sin tratar cada versión como un proyecto, las organizaciones de nivel 6 evolucionan su postura criptográfica de forma continua sin tratar cada transición de algoritmo como una interrupción.
8.1 Una hoja de ruta para la evolución criptográfica
El modelo de madurez criptográfica CAPA no debe interpretarse como una progresión rígida en la que las organizaciones deben completar una etapa antes de entrar en la siguiente. Muchas empresas operan simultáneamente en varios niveles de madurez: algunos sistemas pueden estar todavía en el nivel 1 mientras otros ya alcanzaron el nivel 3 o 4. Esto no es una falla de implementación; es la realidad esperada de cualquier transformación empresarial. El modelo ofrece, en cambio, un marco de diagnóstico que ayuda a las organizaciones a entender dónde se encuentran y qué inversiones se requieren para avanzar en su postura criptográfica. Una perspectiva útil para interpretar esta coexistencia de niveles es la distinción entre entornos criptográficos greenfield y brownfield. El greenfield representa todos los nuevos sistemas y aplicaciones que se desarrollan hoy: estos pueden y deben adoptar de inmediato una arquitectura criptográfica desacoplada, sin importar en qué punto del modelo de madurez se encuentre la organización. El brownfield representa el panorama existente de sistemas con lógica criptográfica embebida: estos requieren una migración estructurada y por fases, priorizada según el riesgo y la viabilidad operativa. Una organización puede operar simultáneamente un greenfield en el nivel 5 y un brownfield en el nivel 2. El nivel de madurez de la organización en su conjunto refleja el estado ponderado de ambas vías, y el objetivo estratégico es cerrar progresivamente la brecha entre ellas.
La modernización del brownfield no debe interpretarse como una exigencia de consolidar o reemplazar la infraestructura de confianza criptográfica existente. Una aplicación o un dominio de datos puede pasar a estar gobernado por el Plano de Control mientras sigue usando un HSM, un KMS, una jerarquía de claves o un dominio de confianza existentes. La convergencia de la gobernanza y la consolidación de la infraestructura son decisiones separadas y pueden avanzar en cronogramas distintos.
El surgimiento de la criptografía poscuántica y las crecientes expectativas regulatorias acelerarán el avance hacia niveles de madurez más altos. El nivel 5 representa el objetivo estratégico: el punto en el que la infraestructura criptográfica gobernada ha alcanzado escala empresarial y la organización puede responder al cambio criptográfico mediante una gobernanza coordinada de políticas y de ciclo de vida en todo el panorama relevante. El nivel 6 representa el horizonte de largo plazo: el estado en el que la evolución criptográfica continua ya no es una capacidad alcanzada, sino una disciplina organizacional incorporada. Las organizaciones que establezcan capacidades de nivel 5 antes de que las grandes transiciones criptográficas se vuelvan urgentes tendrán la base operativa para evolucionar de forma natural hacia el nivel 6.
8.2 El papel de CAPA en el avance de la madurez
El marco CAPA define las capacidades necesarias para que las organizaciones avancen en su madurez criptográfica. A través de la cripto-agilidad, la soberanía criptográfica, la modernización sin fricción, la gobernanza y el cumplimiento criptográfico, y la preparación empresarial, CAPA proporciona la base arquitectónica necesaria para establecer, ampliar y, en última instancia, sostener una infraestructura criptográfica gobernada en toda la empresa.
CAPA no debe interpretarse como un destino que solo se alcanza en los niveles de madurez más altos. Sus capacidades pueden empezar a desarrollarse desde donde se encuentre actualmente la organización. En los niveles iniciales, CAPA puede orientar la arquitectura greenfield, el descubrimiento criptográfico, las decisiones de confianza y los requisitos de gobernanza. A medida que se introduce el Plano de Control Criptográfico, esas capacidades se vuelven operativas en los sistemas gobernados. A medida que se amplía la cobertura, CAPA proporciona la postura necesaria para coordinar la política, la modernización, la soberanía y la integración empresarial criptográficas en un entorno cada vez más amplio y heterogéneo. En los niveles más altos, estas capacidades se incorporan a las operaciones normales de la organización, lo que permite que la evolución criptográfica ocurra de forma continua y no como una secuencia de proyectos de migración excepcionales.
En conjunto, el Plano de Control Criptográfico y el marco CAPA permiten a las organizaciones pasar de implementaciones criptográficas estáticas a una infraestructura criptográfica gobernada, capaz de evolucionar de forma continua. El nivel 5 representa la criptografía gobernada a escala empresarial. El nivel 6 representa la evolución criptográfica continua como una capacidad organizacional incorporada. La transición puede comenzar desde cualquier nivel de madurez actual.
Capítulo 9La pila criptográfica empresarial
A medida que las organizaciones evolucionan sus capacidades criptográficas, se vuelve importante entender cómo opera el Plano de Control Criptográfico dentro del entorno tecnológico empresarial más amplio. La criptografía empresarial no se construye a partir de un único componente ni de una única infraestructura de confianza. Abarca aplicaciones, capas de integración, servicios criptográficos, infraestructura de claves y de confianza, sistemas de seguridad en hardware, plataformas de identidad, operaciones de seguridad, observabilidad y ecosistemas externos.
Estos componentes no forman necesariamente una arquitectura estrictamente centralizada o lineal. Las claves, las Raíces de Confianza y la ejecución criptográfica pueden permanecer distribuidas entre múltiples proveedores, entornos, regiones, jurisdicciones y dominios organizacionales, mientras la gobernanza se coordina a través del Plano de Control Criptográfico.
En conjunto, estos componentes forman la pila criptográfica empresarial: una arquitectura en la que CAPA define la postura criptográfica, el Plano de Control Criptográfico proporciona la gobernanza y la orquestación, las aplicaciones expresan la intención criptográfica, las integraciones empresariales aportan el contexto operativo y de seguridad, y la confianza y la ejecución criptográficas permanecen distribuidas en la infraestructura seleccionada por la organización.
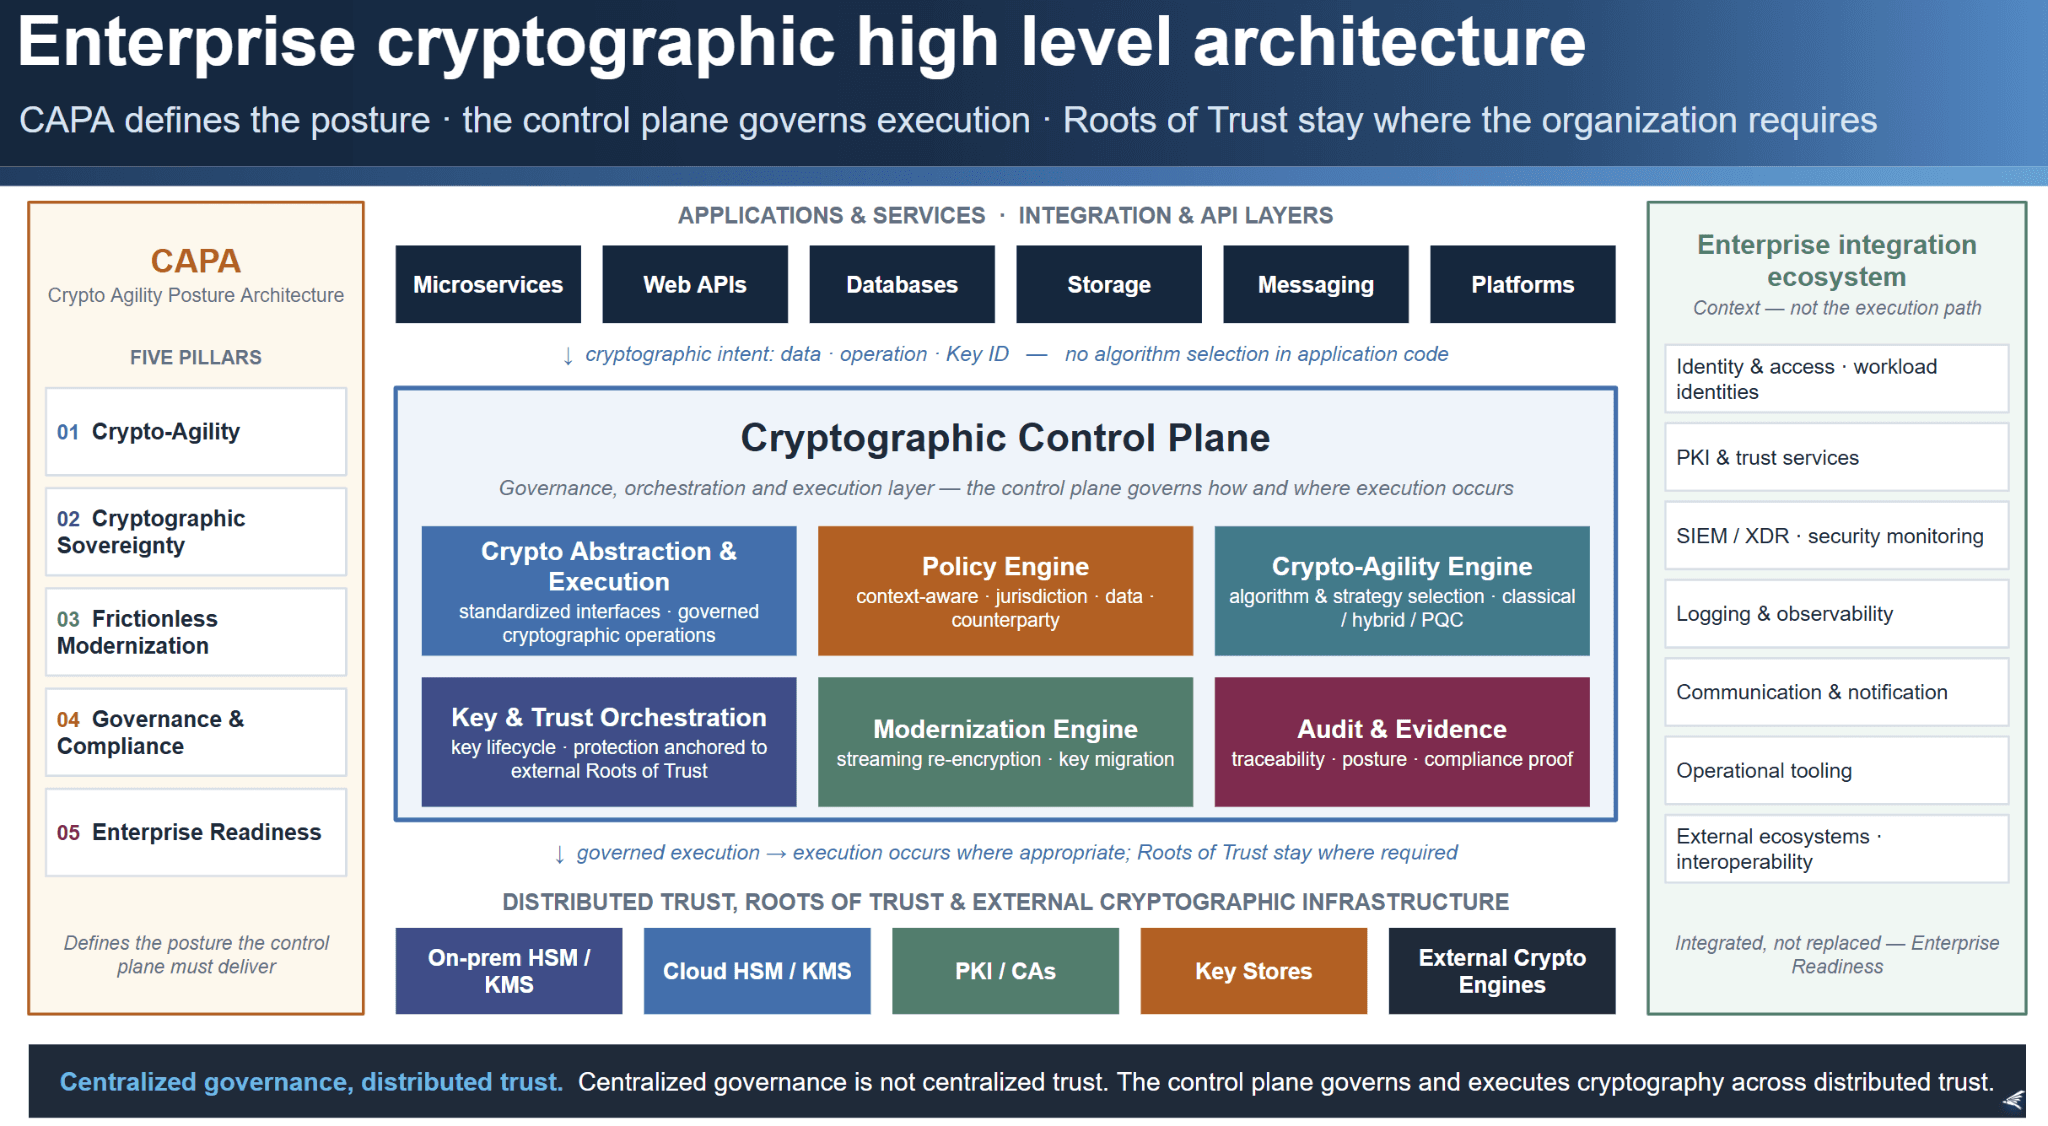
9.1 Las capas de la pila criptográfica empresarial
La pila criptográfica empresarial incluye tanto las capas que participan en las operaciones criptográficas como las capacidades circundantes que definen la postura y aportan el contexto empresarial. No todos los componentes participan directamente en la ruta de ejecución criptográfica: CAPA define la postura que la arquitectura busca soportar, mientras que el ecosistema de integración empresarial aporta el contexto de identidad, confianza, seguridad, observabilidad, operación e interoperabilidad.
Aplicaciones y servicios
En la parte superior de la pila están las aplicaciones, servicios y sistemas que procesan los datos del negocio. Estos sistemas requieren capacidades criptográficas para el cifrado de datos, las firmas digitales, la integridad y confidencialidad a nivel de aplicación, las operaciones relacionadas con la identidad y el almacenamiento seguro de datos. Históricamente, muchas de estas operaciones criptográficas se han implementado directamente en el código de las aplicaciones. En una arquitectura de Plano de Control, las aplicaciones gobernadas expresan, en cambio, la intención criptográfica sin embeber decisiones de implementación específicas de un algoritmo.
Capas de integración y API
Los sistemas empresariales modernos interactúan mediante API, plataformas de mensajería, middleware, capas de integración de servicios e interfaces externas. Estos mecanismos de integración con frecuencia dependen de capacidades criptográficas a nivel de aplicación para la confidencialidad de los datos, la integridad de los mensajes, las firmas digitales, las operaciones relacionadas con la identidad y el intercambio protegido de datos. También pueden necesitar interoperar con organizaciones o ecosistemas externos que imponen protocolos, formatos, estándares o requisitos criptográficos específicos.
El Plano de Control Criptográfico
El Plano de Control Criptográfico proporciona la capa de gobernanza y orquestación de la arquitectura criptográfica empresarial. Las aplicaciones y los sistemas expresan la intención criptográfica, mientras el Plano de Control evalúa esa intención frente a la política y el contexto aplicables y determina cómo debe cumplirse la capacidad criptográfica requerida.
Sus responsabilidades pueden incluir la aplicación de la política criptográfica, la selección de algoritmos y estrategias de seguridad, la orquestación de claves y de la confianza, la gestión del ciclo de vida, la modernización criptográfica, las decisiones de interoperabilidad y la coordinación entre dominios de confianza distribuidos. El Plano de Control centraliza la gobernanza sin exigir que la ejecución criptográfica o la custodia de las claves estén centralizadas. Esto no implica que la ejecución criptográfica ocurra exclusivamente fuera del Plano de Control. Un Plano de Control puede ejecutar operaciones criptográficas directamente mediante sus propios motores criptográficos, mientras se apoya en HSM, plataformas KMS u otra infraestructura de confianza externos para la protección de las claves, la Raíz de Confianza o las operaciones que deben permanecer dentro de esas fronteras de confianza externas.
Estas responsabilidades pueden entenderse a través de varias áreas de capacidad complementarias: abstracción criptográfica, evaluación de políticas, cripto-agilidad, orquestación de claves y de la confianza, modernización de la protección criptográfica existente, y auditoría y evidencia. Se trata de responsabilidades arquitectónicas, no de una descomposición de producto prescrita; las implementaciones pueden organizarlas y entregarlas de formas distintas.
Ecosistema de integración empresarial
El Plano de Control Criptográfico no opera como un sistema de seguridad aislado. Debe participar en el ecosistema tecnológico empresarial que ya gobierna la identidad, las operaciones de seguridad, la observabilidad, la confianza, las comunicaciones y los procesos operativos.
Según el entorno, este ecosistema puede incluir infraestructura de identidad y acceso, sistemas de identidad de cargas de trabajo y de máquinas, PKI y servicios de confianza, plataformas de monitoreo de seguridad, capacidades SIEM y XDR, plataformas de registro y observabilidad, servicios de comunicación y notificación, herramientas operativas y sistemas externos con los que se requiere interoperabilidad criptográfica.
Estas integraciones no forman parte necesariamente de la ruta de ejecución criptográfica. Aportan el contexto empresarial circundante mediante el cual la identidad, la autorización, el monitoreo, la evidencia, las alertas, el control operativo y la interoperabilidad se integran a las operaciones criptográficas gobernadas.
Algunas capacidades empresariales pueden desempeñar roles distintos según la operación criptográfica. La PKI es un ejemplo común: el ciclo de vida de los certificados, los servicios de confianza y la validación pueden aportar capacidades empresariales circundantes, mientras que los certificados, las cadenas de confianza y las autoridades de certificación también pueden participar directamente en las relaciones de confianza criptográfica. Por lo tanto, su ubicación depende del rol que desempeñan en un contexto particular y no de una frontera arquitectónica rígida.
Infraestructura distribuida de confianza y ejecución criptográfica
La ejecución criptográfica se apoya en las infraestructuras de claves, de confianza y criptográficas seleccionadas por la organización. Estas pueden incluir múltiples HSM, plataformas KMS en la nube, sistemas de gestión de claves on-premises, PKI y autoridades de certificación, servicios de ciclo de vida y validación de certificados, almacenes seguros de claves, motores criptográficos y otros servicios de confianza digital.
Estas infraestructuras cumplen funciones complementarias. Los HSM, las plataformas KMS, los almacenes de claves y los motores criptográficos proporcionan capacidades de protección de claves y de ejecución criptográfica, mientras que la PKI y los servicios de confianza digital relacionados establecen y mantienen los vínculos entre identidades y claves, las cadenas de certificados, el estado de validación y otras relaciones de confianza. El Plano de Control Criptográfico puede consumir estas capacidades e integrarse con ellas cuando lo requiera la criptografía de aplicaciones y de datos, sin reemplazar la infraestructura especializada que las proporciona.
Estas infraestructuras pueden coexistir entre proveedores, unidades de negocio, regiones, jurisdicciones o dominios de confianza independientes. El Plano de Control Criptográfico no exige que se consoliden en una sola plataforma. En cambio, coordina cómo participan las capacidades pertinentes en las operaciones criptográficas gobernadas, según los requisitos de política, seguridad, soberanía, resiliencia, interoperabilidad y operación.
Hardware y ejecución confiable
Dentro o por debajo de estas infraestructuras de confianza y ejecución, las tecnologías de hardware y de ejecución confiable pueden aportar garantías de seguridad fundamentales adicionales. Estas tecnologías no se representan como una capa separada en la arquitectura de alto nivel porque pueden estar embebidas en HSM, motores criptográficos, plataformas u otra infraestructura de confianza.
Entre ellas se incluyen módulos de hardware seguros, módulos de plataforma confiable (TPM), enclaves seguros y entornos de ejecución confiable, y generadores de números aleatorios basados en hardware.
Distintos dominios de confianza pueden apoyarse en distintas tecnologías de hardware o de ejecución confiable, lo que refuerza la distinción entre una gobernanza común y una ejecución distribuida.
9.2 Ubicación del plano de control dentro de la pila
El Plano de Control Criptográfico no reemplaza la infraestructura criptográfica o empresarial existente. Proporciona una capa de gobernanza y orquestación sobre ella. CAPA define la postura criptográfica que esta arquitectura busca sostener, mientras que el Plano de Control coordina cómo se implementa esa postura en las aplicaciones gobernadas, las integraciones empresariales y la infraestructura distribuida de confianza y ejecución criptográfica. Las aplicaciones interactúan con el Plano de Control a través de interfaces estandarizadas, mientras el Plano de Control coordina la política, la estrategia criptográfica, la infraestructura de confianza, las decisiones de ciclo de vida y las integraciones empresariales según el contexto.
Esta arquitectura separa deliberadamente la gobernanza de la custodia y de la ejecución. Una organización puede gobernar el comportamiento criptográfico de forma consistente en toda la empresa mientras las claves y las operaciones criptográficas permanecen distribuidas entre múltiples HSM, plataformas KMS, proveedores, dominios de confianza y jurisdicciones. De igual forma, el Plano de Control se integra con las plataformas existentes de identidad, seguridad, observabilidad y operación, en lugar de exigir una infraestructura empresarial paralela.
Esta separación ofrece varias ventajas:
- Las aplicaciones quedan desacopladas de las decisiones de implementación criptográfica
- La política criptográfica puede gobernarse de forma consistente entre sistemas y dominios de confianza
- Las claves y las Raíces de Confianza pueden permanecer distribuidas según los requisitos de soberanía, resiliencia, jurisdicción y operación
- Las transiciones de algoritmos y de ciclo de vida pueden coordinarse sin requerir implementaciones específicas por aplicación
- Las inversiones existentes en HSM, KMS, PKI, identidad, seguridad y observabilidad pueden seguir participando en la arquitectura
- Los requisitos de interoperabilidad externa pueden satisfacerse sin definir toda la postura criptográfica interna
- La gobernanza empresarial puede evolucionar sin forzar la consolidación de la infraestructura
9.3 Habilitar una infraestructura criptográfica gobernada
La pila criptográfica empresarial muestra que la criptografía gobernada no se crea reemplazando la infraestructura criptográfica existente de la empresa por un único sistema centralizado. Surge al introducir una capa de gobernanza capaz de coordinar el comportamiento criptográfico entre aplicaciones, infraestructura de confianza distribuida, servicios empresariales y ecosistemas externos.
Esta arquitectura permite a las organizaciones preservar HSM, plataformas KMS, dominios de confianza, sistemas de identidad, herramientas de operaciones de seguridad y modelos de despliegue heterogéneos, mientras establecen una postura criptográfica común sobre todos ellos. Así, la gobernanza centralizada se vuelve compatible con la confianza distribuida, la soberanía organizacional, la resiliencia operativa y la heterogeneidad empresarial.
El Plano de Control Criptográfico se convierte en el punto de coordinación a través del cual las capacidades definidas por CAPA pueden operacionalizarse en los sistemas gobernados y en el entorno empresarial circundante: las estrategias criptográficas pueden evolucionar sin cambios en las aplicaciones, la confianza y la autoridad permanecen bajo el control de la organización, la protección criptográfica existente puede modernizarse, los requisitos de política y cumplimiento pueden aplicarse según el contexto y la infraestructura criptográfica puede integrarse de forma natural con el ecosistema empresarial circundante.
El siguiente capítulo examina cómo pueden las organizaciones avanzar progresivamente hacia esta arquitectura sin requerir un reemplazo disruptivo de sus sistemas o de su infraestructura de confianza existentes.
Capítulo 10Ruta de migración hacia el Plano de Control Criptográfico
Avanzar hacia un Plano de Control Criptográfico no exige que las organizaciones rediseñen o reemplacen todo su panorama tecnológico existente. Los entornos empresariales son complejos, heterogéneos y, a menudo, están compuestos por sistemas desarrollados a lo largo de muchos años. Intentar reemplazar simultáneamente las implementaciones criptográficas en todos los sistemas sería operativamente irreal.
En cambio, las organizaciones avanzan a través de una ruta de migración estructurada que opera en tres vías paralelas desde el primer día. La primera vía —greenfield— abarca todos los nuevos sistemas y aplicaciones. Estos adoptan de inmediato una arquitectura criptográfica desacoplada, sin esperar a que se complete ningún trabajo sobre los sistemas heredados. La segunda vía —brownfield crítico— abarca las cinco a diez aplicaciones más críticas de la organización. Estas se identifican de inmediato, se analizan en profundidad y se preparan para la migración en paralelo con el despliegue de la infraestructura del Plano de Control, sin esperar un inventario completo del panorama. La tercera vía —brownfield general— abarca el resto del panorama heredado mediante un inventario integral y una hoja de ruta de migración por fases. Las tres vías se ejecutan simultáneamente. La vía greenfield detiene desde el primer día la acumulación de nueva deuda criptográfica. La vía brownfield crítico entrega primero las migraciones de mayor impacto. La vía brownfield general resuelve sistemáticamente la deuda restante a lo largo del tiempo. En conjunto, definen la ruta de migración completa hacia un Plano de Control Criptográfico.
La migración hacia una criptografía gobernada no exige la consolidación simultánea de la infraestructura criptográfica existente. Las aplicaciones y los dominios de datos pueden quedar progresivamente bajo la gobernanza del Plano de Control mientras siguen usando HSM, plataformas KMS, jerarquías de claves, proveedores y dominios de confianza existentes cuando sea apropiado. El objetivo es hacer converger progresivamente la gobernanza criptográfica, no imponer uniformidad en la infraestructura.
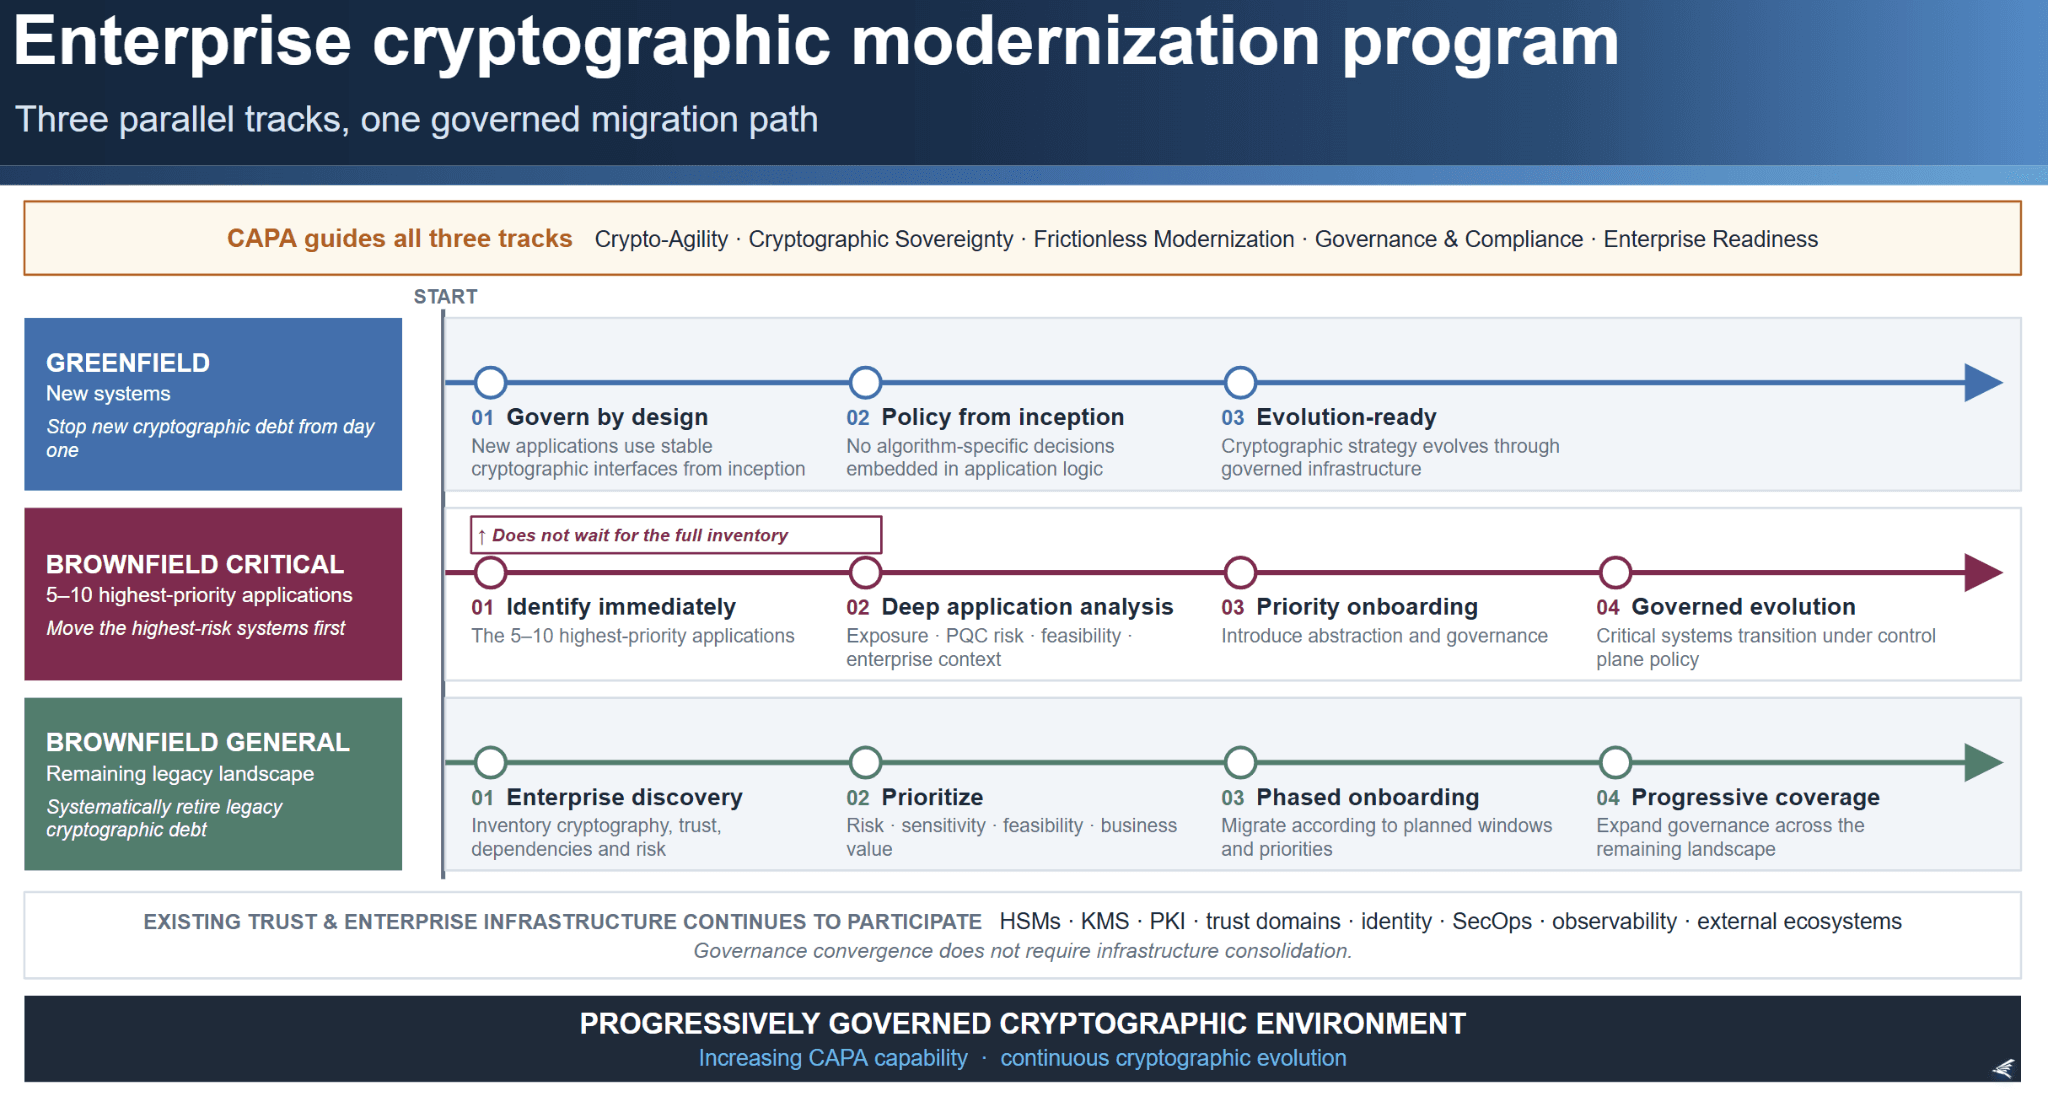
10.1 Descubrimiento: comprender el panorama criptográfico
La primera actividad hacia una infraestructura criptográfica gobernada opera en dos frentes simultáneos. El primero es un inventario integral de todo el panorama criptográfico, que mapea cómo se usa, gobierna y soporta actualmente la criptografía en sistemas, aplicaciones, infraestructura de confianza, proveedores y entornos empresariales. El segundo, que se ejecuta en paralelo desde el mismo punto de partida, es la identificación y el análisis profundo de las cinco a diez aplicaciones más críticas de la organización. Estos dos frentes no dependen entre sí: el análisis de las aplicaciones críticas puede comenzar de inmediato, usando el conocimiento organizacional sobre qué sistemas manejan los datos más sensibles, procesan los mayores volúmenes de transacciones o tienen la mayor exposición regulatoria, antes de que el inventario integral esté completo.
Esta etapa normalmente implica:
- Identificar dónde se usan los algoritmos y mecanismos criptográficos
- Mapear las dependencias de bibliotecas e implementaciones criptográficas específicas
- Catalogar los mecanismos de gestión de claves, HSM, plataformas KMS, servicios de certificados y de confianza, y otra infraestructura criptográfica
- Mapear dónde residen las claves y las Raíces de Confianza entre proveedores, entornos, regiones, jurisdicciones y dominios de confianza organizacionales
- Identificar los protocolos criptográficos, los formatos y perfiles de representación y los requisitos de interoperabilidad externa
- Identificar las políticas criptográficas, los requisitos regulatorios y las restricciones jurisdiccionales aplicables a los sistemas y los datos
- Evaluar la exposición a mecanismos criptográficos vulnerables, obsoletos o no conformes
- Identificar las dependencias de la infraestructura empresarial de identidad, operaciones de seguridad, observabilidad y operación relevantes para la gobernanza criptográfica
Esta fase de descubrimiento permite a las organizaciones comprender no solo dónde se usa la criptografía, sino también la estructura más amplia de su postura criptográfica existente: cómo se implementan los algoritmos, dónde reside la confianza criptográfica, qué infraestructuras de claves y de confianza intervienen, qué políticas y requisitos jurisdiccionales aplican, qué dependencias externas deben preservarse y dónde se concentran el riesgo criptográfico o la deuda técnica. También ayuda a identificar los sistemas con requisitos de confidencialidad de largo plazo que pueden requerir una migración temprana hacia protecciones resistentes a la computación cuántica. De manera crítica, la fase de descubrimiento también debe producir una decisión de política greenfield: un compromiso organizacional formal, con patrocinio ejecutivo, de que los nuevos sistemas no embeberán decisiones criptográficas a nivel de aplicación que deban evolucionar de forma independiente del código, sino que consumirán capacidades criptográficas gobernadas a través de interfaces de abstracción adecuadas. Esta política no depende de completar la migración del brownfield: puede y debe establecerse de inmediato como una acción paralela. El inventario de descubrimiento define el alcance del problema brownfield. La política greenfield evita que ese problema crezca.
10.2 Análisis de aplicaciones críticas: preparar las migraciones prioritarias
No todos los sistemas requieren la misma preparación antes de migrar al Plano de Control. Las cinco a diez aplicaciones identificadas como de mayor prioridad —según la sensibilidad de los datos que protegen, su exposición regulatoria, su volumen de transacciones o la longevidad de los requisitos de confidencialidad que atienden— ameritan un análisis estructurado y detallado antes de iniciar su migración. Este análisis puede avanzar de inmediato, usando el conocimiento organizacional sobre qué sistemas son más críticos, sin esperar a que el inventario integral del panorama esté completo.
El propósito de este análisis es comprender el perfil criptográfico específico de cada aplicación crítica, evaluar su exposición al riesgo PQC, valorar la viabilidad de su migración e identificar las dependencias técnicas, de confianza, de gobernanza, de interoperabilidad y operativas que determinarán el enfoque de migración.
Las siguientes preguntas constituyen el marco analítico para esta evaluación, organizadas en cuatro dimensiones.
Exposición criptográfica. Esta dimensión mapea lo que la aplicación hace criptográficamente, dónde residen esas operaciones y qué representaciones o formatos criptográficos produce, consume o persiste la aplicación.
Riesgo poscuántico. Esta dimensión evalúa la exposición específica de la aplicación a PQC y la urgencia de su migración.
Viabilidad de la migración. Esta dimensión evalúa cómo puede migrarse la aplicación y qué restricciones deben gestionarse.
Gobernanza y contexto empresarial. Esta dimensión mapea el contexto organizacional y operativo en el que opera la criptografía de la aplicación, incluidas las políticas y los requisitos regulatorios aplicables, las dependencias de la infraestructura de claves y de confianza, las restricciones jurisdiccionales, las dependencias de identidad y acceso, los requisitos de interoperabilidad externa y las integraciones de seguridad u operativas pertinentes.
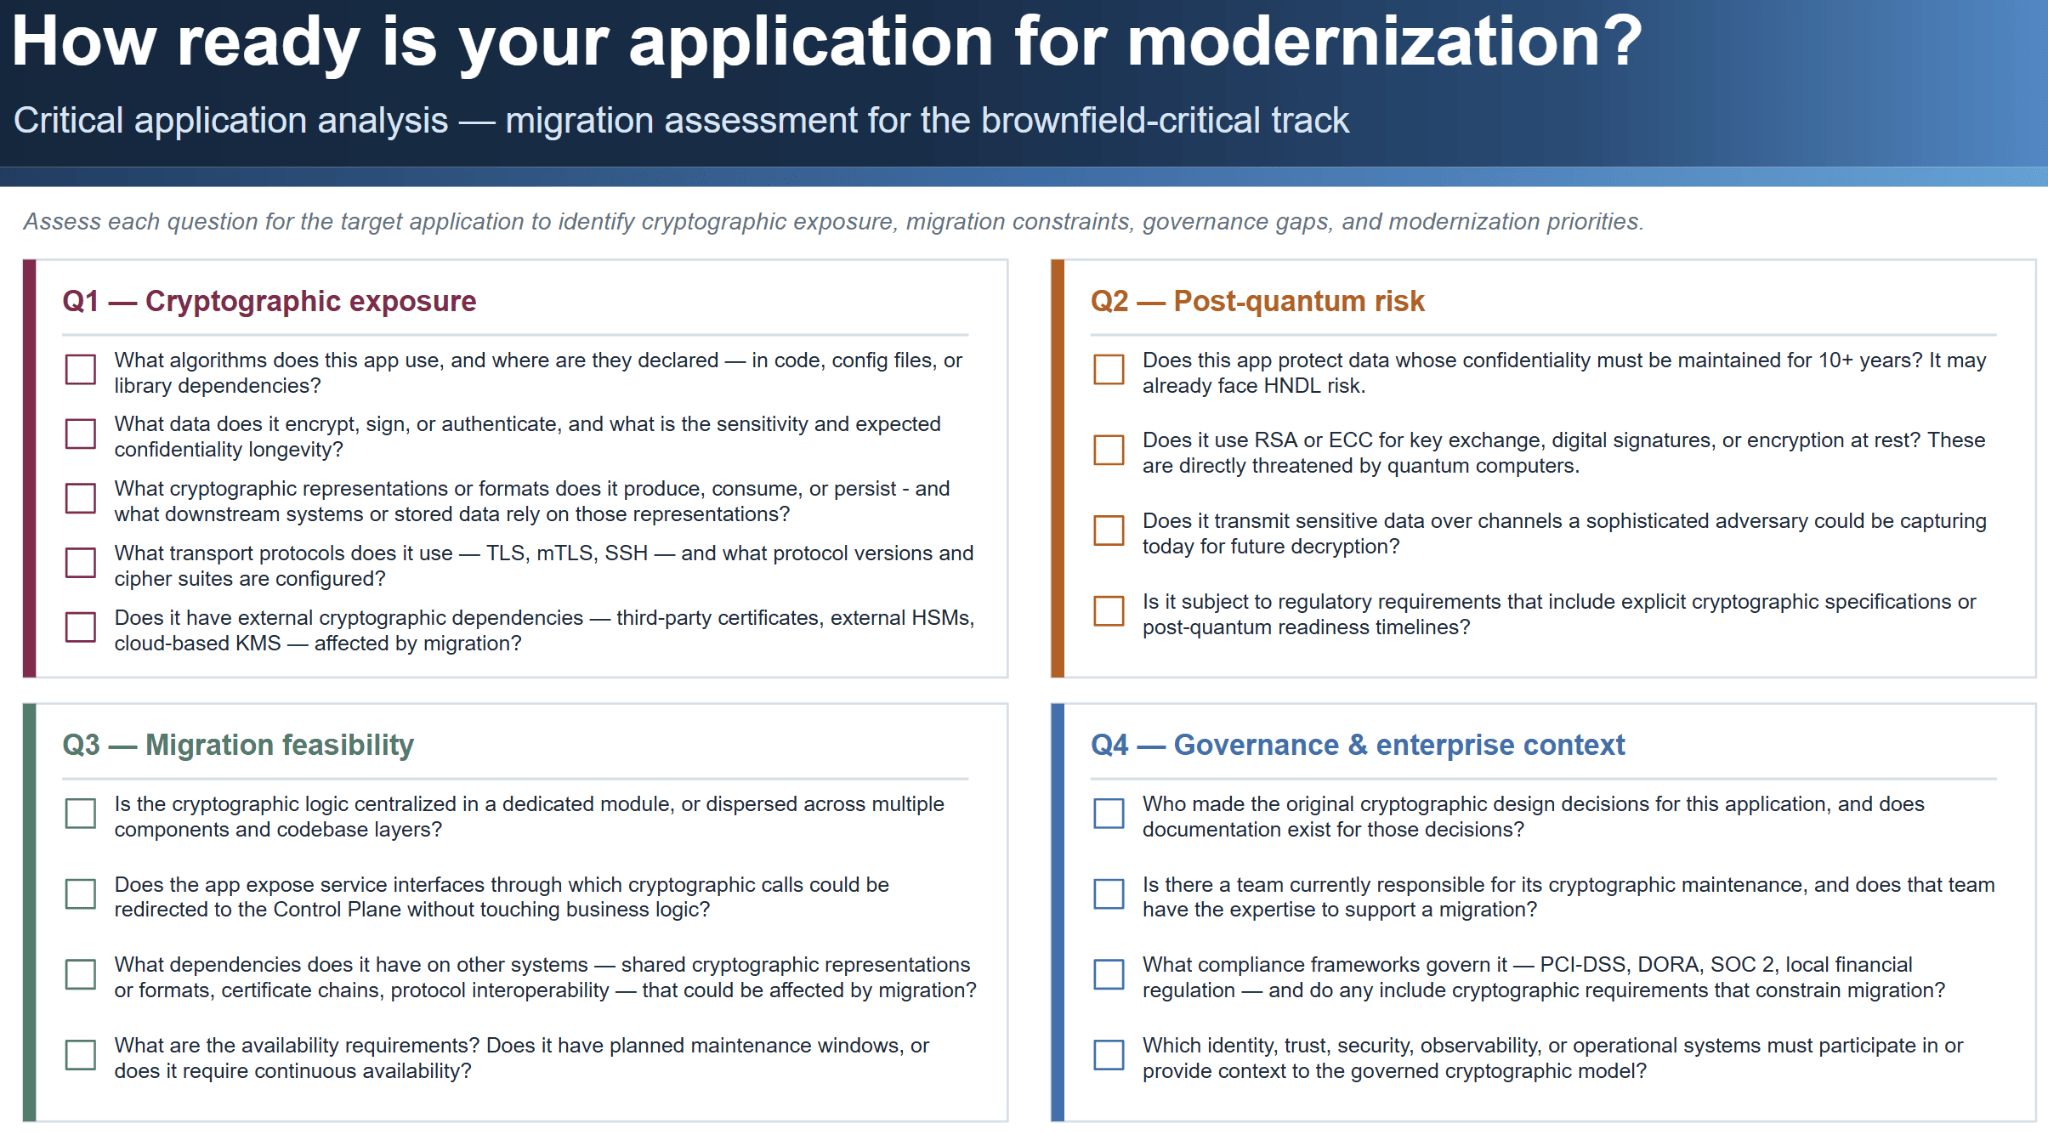
El resultado de este análisis para cada aplicación crítica es un perfil de migración: un documento estructurado que recoge su exposición criptográfica, su nivel de riesgo PQC, las restricciones de viabilidad de la migración, su contexto de gobernanza y empresarial, y el enfoque recomendado para incorporarla al Plano de Control. El perfil debe identificar no solo los cambios en la aplicación necesarios para la incorporación, sino también las políticas criptográficas, la infraestructura de confianza, los requisitos de representación e interoperabilidad y las integraciones empresariales que deben preservarse o introducirse durante la migración. Estos perfiles de migración se convierten en el plan de ejecución de la vía brownfield crítico, y prepararlos en paralelo con el despliegue del Plano de Control garantiza que las migraciones de alta prioridad puedan comenzar de inmediato una vez que la infraestructura esté en operación.
10.3 Abstracción: reducir las dependencias criptográficas directas
Una vez comprendido el panorama criptográfico, las organizaciones pueden empezar a introducir capas de abstracción que reduzcan el acoplamiento directo entre el código de las aplicaciones y las implementaciones criptográficas. Esta etapa se aplica de forma distinta a las dos vías. Para la vía greenfield, la abstracción no es una fase futura: es una condición inmediata. Cada nueva aplicación se construye desde el inicio para consumir servicios criptográficos gobernados a través de interfaces estables, sin embeber en su código la selección directa de algoritmos, dependencias de bibliotecas criptográficas ni el manejo de representaciones específicas de un algoritmo. Para la vía brownfield, la abstracción se introduce progresivamente. Esto normalmente incluye introducir interfaces de servicios criptográficos en los sistemas existentes durante los ciclos de mantenimiento planificados, centralizar las operaciones criptográficas mediante API o servicios a medida que los sistemas se refactorizan, y reducir de forma incremental las dependencias directas de bibliotecas a medida que cada sistema se incorpora al plano de control.
El objetivo para ambas vías es el mismo: que las aplicaciones expresen la intención criptográfica en lugar de invocar directamente implementaciones criptográficas específicas. A medida que los sistemas se incorporan, esta abstracción reduce las dependencias a nivel de aplicación de algoritmos, bibliotecas, mecanismos de ejecución criptográfica y formatos de representación específicos de un algoritmo, lo que permite que el Plano de Control Criptográfico gobierne cómo se cumple la intención criptográfica según la política y el contexto.
10.4 Orquestación: introducir la gobernanza criptográfica
Una vez establecidos los mecanismos de abstracción, las organizaciones pueden comenzar a introducir capacidades de orquestación que gobiernen el comportamiento criptográfico en los sistemas incorporados. Esta etapa introduce la aplicación centralizada de la política criptográfica, la gestión del ciclo de vida de algoritmos y estrategias de seguridad, el soporte para despliegues criptográficos clásicos, híbridos y poscuánticos, la ejecución criptográfica gobernada sobre infraestructura criptográfica interna y externa, y las transiciones criptográficas gobernadas entre sistemas y entornos.
A medida que se amplía la orquestación, las decisiones criptográficas pueden evaluarse cada vez más según la política y el contexto, incluidos la operación que se realiza, los datos involucrados, los requisitos de seguridad o regulatorios aplicables, la infraestructura de confianza que puede participar, las restricciones jurisdiccionales y los requisitos de interoperabilidad externa. El Plano de Control proporciona una gobernanza común sobre estos entornos, mientras las Raíces de Confianza permanecen donde la organización lo requiere y la ejecución criptográfica ocurre en el dominio adecuado para la operación, la política, la arquitectura de claves y el modelo de confianza.
En esta etapa, el comportamiento criptográfico pasa a estar cada vez más gobernado por la infraestructura y no por las implementaciones de cada aplicación. El Plano de Control Criptográfico comienza así a emerger como una capa arquitectónica funcional que gobierna la política, el ciclo de vida, la confianza y la ejecución criptográficos en una porción creciente del entorno empresarial.
10.5 Evolución criptográfica continua
A medida que las capacidades de orquestación maduran y se amplían en los sistemas gobernados, las organizaciones adquieren la capacidad de gestionar una porción creciente de la evolución criptográfica como un proceso continuo de infraestructura. Esto incluye la migración gradual entre estrategias clásicas, híbridas y poscuánticas, las actualizaciones criptográficas impulsadas por políticas, las transiciones coordinadas del ciclo de vida de algoritmos y claves, la respuesta a vulnerabilidades criptográficas, la modernización de los datos protegidos existentes y la adaptación a requisitos cambiantes de tipo regulatorio, jurisdiccional, de confianza, de interoperabilidad y empresarial.
En lugar de tratar cada cambio criptográfico como una migración disruptiva de todo el sistema, las organizaciones pueden absorber progresivamente el cambio mediante mecanismos establecidos de gobernanza, ciclo de vida y modernización. A medida que estas capacidades se amplían en la empresa y se incorporan a la práctica operativa normal, la organización avanza hacia la evolución criptográfica continua descrita en los niveles más altos del modelo de madurez criptográfica CAPA.
10.6 Alinear la migración con CAPA
La ruta de migración hacia un Plano de Control Criptográfico ofrece un mecanismo práctico para desarrollar progresivamente las capacidades definidas por CAPA. Estas capacidades no deben interpretarse como etapas secuenciales que solo aparecen después de alcanzar un nivel de madurez determinado. La cripto-agilidad, la soberanía criptográfica, la modernización sin fricción, la gobernanza y el cumplimiento criptográfico, y la preparación empresarial pueden empezar a desarrollarse desde el estado actual de la organización y volverse cada vez más operativas a medida que los sistemas se incorporan a la infraestructura criptográfica gobernada.
Las tres vías de migración contribuyen a esta progresión de formas distintas. La vía greenfield evita que se embeban nuevas dependencias criptográficas en el código de las aplicaciones y permite que los nuevos sistemas adopten servicios criptográficos gobernados desde el inicio. La vía brownfield crítico aplica primero las capacidades de CAPA a los sistemas en los que el riesgo criptográfico, la sensibilidad de los datos, la exposición regulatoria o la importancia operativa generan la mayor necesidad. La vía brownfield general extiende progresivamente esas capacidades al resto del panorama heredado según el riesgo, la viabilidad y las prioridades del negocio.
En todas estas vías, CAPA proporciona la postura que orienta las decisiones de migración. La cripto-agilidad reduce la dependencia de las aplicaciones de mecanismos criptográficos específicos y de sus representaciones propias de cada algoritmo. La soberanía criptográfica garantiza que la migración preserve el control de la organización sobre la confianza, la elección y la autoridad, sin exigir una consolidación innecesaria de la infraestructura de confianza existente. La modernización sin fricción permite que los datos protegidos y los activos criptográficos existentes evolucionen de forma independiente de las aplicaciones que los crearon originalmente. La gobernanza y el cumplimiento criptográfico traducen los requisitos aplicables en política aplicable y en evidencia. La preparación empresarial garantiza que la arquitectura criptográfica en evolución siga integrándose con los ecosistemas heterogéneos de identidad, confianza, seguridad, observabilidad, operación y externos ya presentes en la empresa.
Por lo tanto, la migración hacia el Plano de Control no es solo un ejercicio técnico de abstracción de aplicaciones. Es el establecimiento progresivo de una postura criptográfica gobernada en una porción creciente de la empresa. Los entornos greenfield y brownfield pueden avanzar a ritmos distintos, y los HSM, plataformas KMS, proveedores y dominios de confianza existentes pueden seguir siendo heterogéneos durante todo el proceso. El objetivo es la convergencia de la gobernanza y el aumento de la capacidad CAPA, no la uniformidad de la infraestructura.
10.7 Prepararse para la transición poscuántica
La transición hacia la criptografía poscuántica representa una de las migraciones criptográficas más significativas que enfrentarán las organizaciones en las próximas décadas. Las organizaciones que establezcan un plano de control criptográfico antes de que esta transición llegue a un despliegue a gran escala estarán significativamente mejor posicionadas para adaptarse al panorama criptográfico emergente.
Para los sistemas gobernados a través del Plano de Control Criptográfico, las transiciones entre estrategias criptográficas clásicas, híbridas y poscuánticas pueden gestionarse cada vez más mediante mecanismos de gobernanza de la infraestructura, en lugar de cambios repetidos de algoritmos a nivel de aplicación. Los sistemas heredados aún no incorporados pueden seguir requiriendo trabajo de migración específico por aplicación, razón por la cual las vías greenfield, brownfield crítico y brownfield general avanzan en paralelo. A medida que se amplía la cobertura del Plano de Control, también se amplía la porción del panorama criptográfico que puede evolucionar mediante mecanismos gobernados de política y de ciclo de vida, lo que reduce significativamente el riesgo operativo de la transición poscuántica y de los cambios criptográficos futuros.
10.8 Del modelo arquitectónico a la implementación operativa
Aunque el Plano de Control Criptográfico representa un modelo arquitectónico, las organizaciones requieren, en última instancia, tecnologías operativas capaces de implementar estas capacidades en entornos empresariales reales. Estas tecnologías deben proporcionar los servicios de infraestructura necesarios para abstraer la implementación criptográfica de las aplicaciones, aplicar la política criptográfica, ejecutar operaciones criptográficas directamente cuando sea apropiado, coordinar la ejecución sobre infraestructura criptográfica externa y orquestar las transiciones del ciclo de vida criptográfico, coordinar infraestructuras heterogéneas de claves y de confianza, soportar la modernización de la protección criptográfica existente e integrarse con el ecosistema tecnológico empresarial más amplio.
La implementación operativa debe preservar los principios arquitectónicos establecidos a lo largo de este documento: la gobernanza centralizada no exige confianza centralizada, la infraestructura criptográfica existente puede seguir participando según la política y el contexto, y la migración puede avanzar progresivamente en entornos greenfield y brownfield. El siguiente capítulo examina cómo pueden operacionalizarse en la práctica el Plano de Control Criptográfico y las capacidades de CAPA.
Capítulo 11Operacionalizar la arquitectura
El Plano de Control Criptográfico descrito en este documento representa un modelo arquitectónico para gobernar el comportamiento criptográfico en entornos empresariales. Llevar esta arquitectura a la práctica requiere tecnologías operativas capaces de abstraer la implementación criptográfica de las aplicaciones, aplicar la política criptográfica, coordinar las transiciones del ciclo de vida y la modernización, operar sobre infraestructura heterogénea de claves y de confianza, e integrar la gobernanza criptográfica con el ecosistema tecnológico empresarial más amplio.
Estas tecnologías operacionalizan el Plano de Control al conectar la intención criptográfica de las aplicaciones con la política gobernada, la ejecución criptográfica, la infraestructura de confianza distribuida y los servicios empresariales que aportan el contexto de identidad, seguridad, observabilidad y operación. El objetivo no es reemplazar la infraestructura criptográfica o empresarial existente, sino introducir una capa de gobernanza, orquestación y ejecución criptográfica que pueda operar sobre ella e integrarse con ella.
11.1 Implementar el plano de control
Para operacionalizar un plano de control criptográfico, las organizaciones requieren una infraestructura capaz de desempeñar varias funciones clave, entre ellas:
- Proporcionar interfaces estandarizadas a través de las cuales las aplicaciones puedan expresar la intención criptográfica
- Abstraer los algoritmos, mecanismos y decisiones de implementación criptográficos de las aplicaciones gobernadas
- Evaluar y aplicar políticas criptográficas conscientes del contexto entre sistemas y entornos
- Orquestar las transiciones del ciclo de vida de algoritmos, claves y criptografía
- Ejecutar operaciones criptográficas directamente cuando sea apropiado y coordinar operaciones entre HSM, plataformas KMS, almacenes de claves e infraestructura criptográfica externa heterogéneos y distribuidos
- Soportar estrategias criptográficas clásicas, híbridas y poscuánticas
- Habilitar la modernización de la protección criptográfica existente sin requerir que las aplicaciones de origen recreen los datos protegidos
- Integrarse con la infraestructura empresarial de identidad, operaciones de seguridad, observabilidad, confianza, comunicación y operación
- Soportar la interoperabilidad con sistemas y ecosistemas criptográficos externos
- Proporcionar visibilidad, trazabilidad y evidencia de la aplicación de la política criptográfica
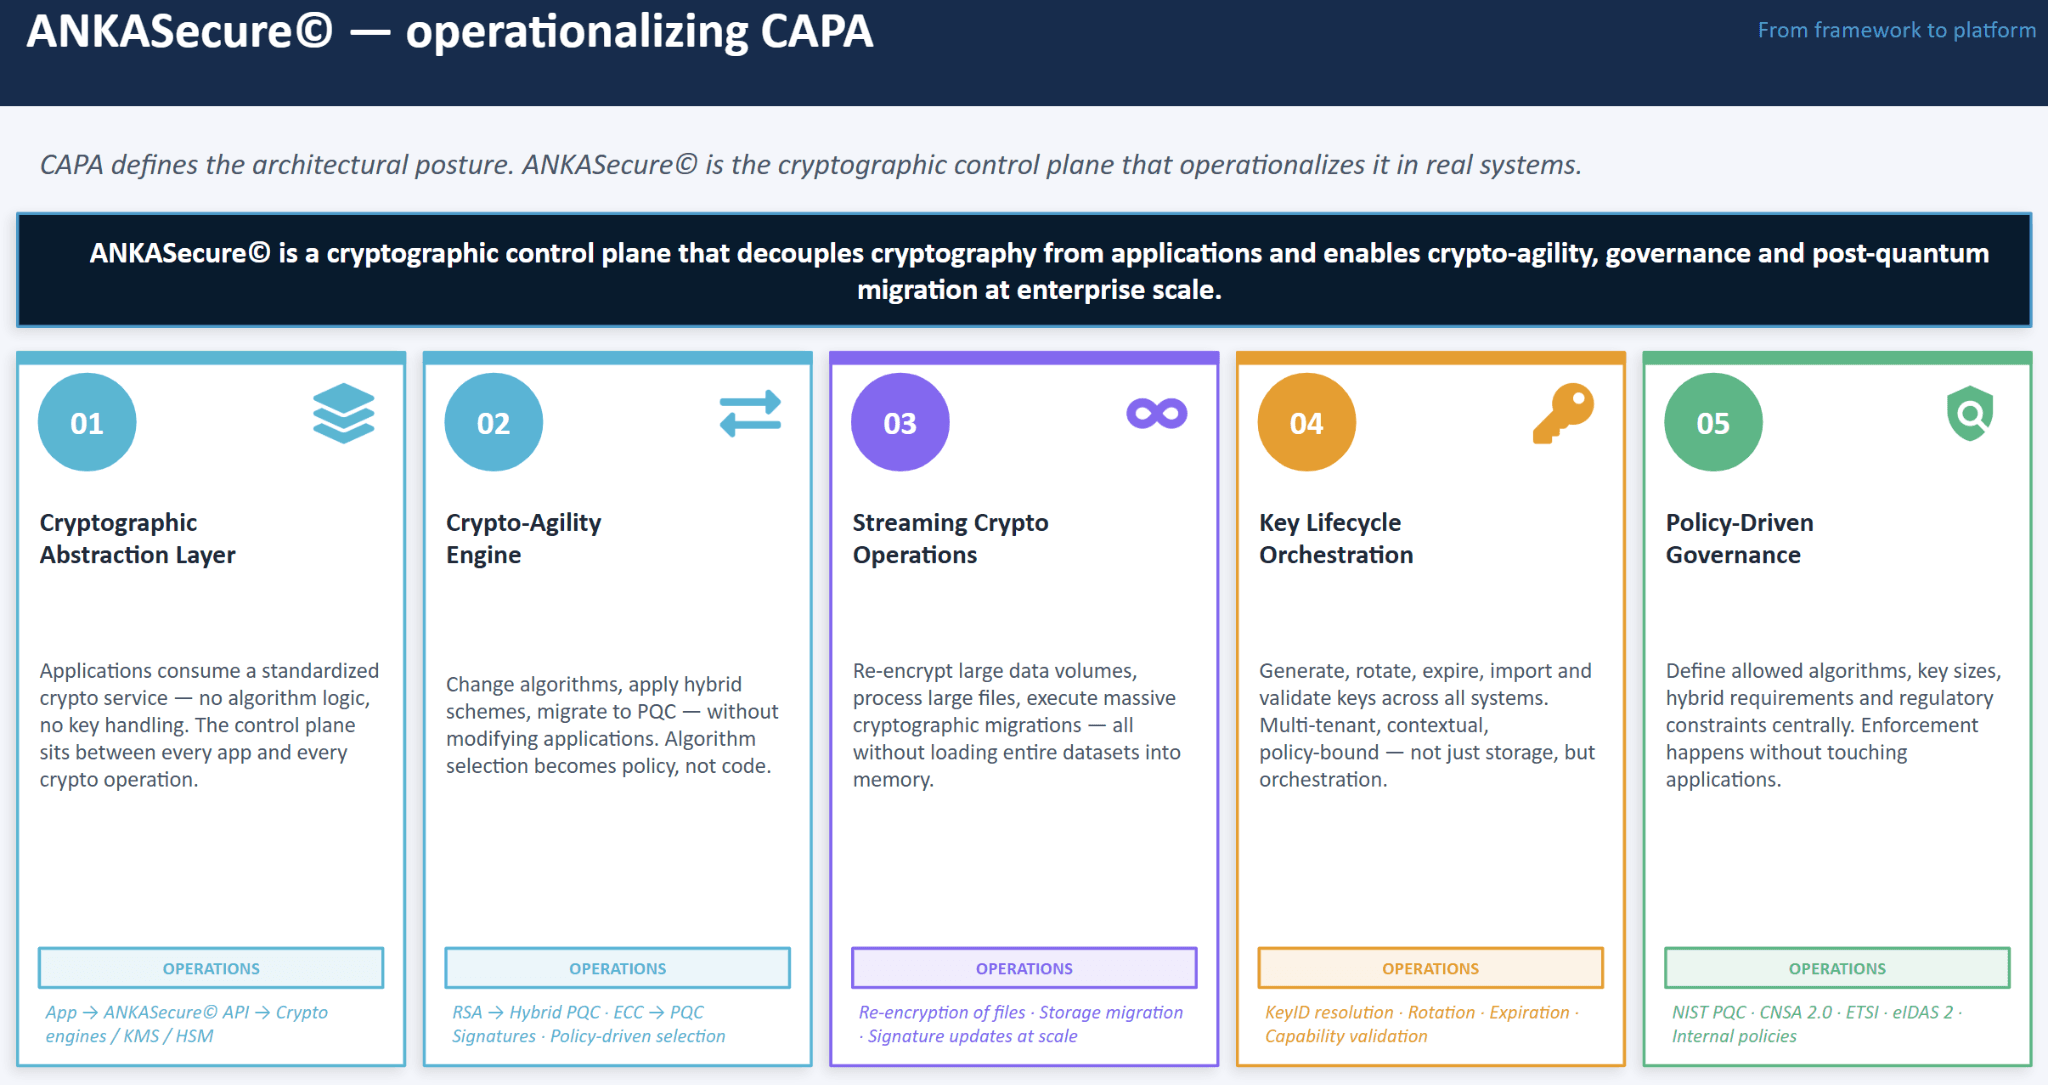
Al proporcionar estas capacidades mediante servicios de infraestructura gobernados, las tecnologías que implementan el Plano de Control Criptográfico permiten a las organizaciones trasladar progresivamente la toma de decisiones criptográficas desde las aplicaciones individuales hacia una capa de gobernanza común. A medida que se incorporan las aplicaciones, las estrategias criptográficas, las políticas, las dependencias de confianza y las transiciones del ciclo de vida pueden evolucionar cada vez más sin requerir implementaciones específicas por aplicación para cada cambio, mientras la ejecución criptográfica y las Raíces de Confianza permanecen distribuidas donde lo dictan los requisitos de la organización.
11.2 CAPA como marco operativo
CAPA - Crypto Agility Posture Architecture define las capacidades fundamentales necesarias para establecer y sostener una postura criptográfica gobernada. Como se describe en el capítulo 7, estas capacidades se organizan en torno a cinco pilares complementarios: Cripto-agilidad, Soberanía criptográfica, Modernización sin fricción, Gobernanza y cumplimiento criptográfico, y Preparación empresarial.
Operacionalizar CAPA requiere más que implementar funciones criptográficas individuales. Las organizaciones necesitan la capacidad de evolucionar las estrategias criptográficas sin cambios repetidos en las aplicaciones, conservar el control sobre la confianza, la elección y la autoridad criptográficas, modernizar la protección criptográfica existente, traducir los requisitos en política aplicable y evidencia verificable, e integrar la gobernanza criptográfica con los entornos empresariales heterogéneos en los que esas capacidades deben operar.
El Plano de Control Criptográfico proporciona un modelo arquitectónico a través del cual estas capacidades pueden ejercerse en los sistemas gobernados. CAPA define la postura y las capacidades que la organización busca establecer; el Plano de Control proporciona la arquitectura de gobernanza y orquestación a través de la cual esas capacidades pueden volverse operativas. La relación es complementaria y no de uno a uno: las funciones individuales del Plano de Control pueden soportar múltiples pilares de CAPA, y cada pilar de CAPA puede depender de múltiples capacidades operativas.
11.3 ANKASecure© como implementación del Plano de Control Criptográfico
ANKASecure© es una implementación de la arquitectura de Plano de Control Criptográfico descrita en este documento. A través de API e interfaces de servicio estandarizadas, la plataforma separa la intención criptográfica de las aplicaciones de los mecanismos utilizados para ejecutarla, lo que permite gobernar el comportamiento criptográfico mediante la infraestructura en lugar de embeberlo directamente en el código de las aplicaciones. ANKASecure© proporciona capacidades operativas para la aplicación de políticas, la gestión del ciclo de vida de algoritmos y claves, la ejecución criptográfica, la modernización y la integración con la infraestructura criptográfica existente. Estas capacidades ofrecen un mecanismo práctico a través del cual las organizaciones pueden desarrollar la postura criptográfica definida por CAPA.
La arquitectura de ANKASecure© se organiza como una pila por capas en la que las aplicaciones expresan las operaciones criptográficas mediante identificadores de clave, en lugar de embeber la selección de algoritmos en la lógica de la aplicación. El Plano de Control resuelve los metadatos de la clave, la política, el estado del ciclo de vida y el mecanismo criptográfico necesarios para cumplir la operación, y luego ejecuta o coordina la operación criptográfica en el dominio de ejecución adecuado. Según la operación y el modelo de confianza, la ejecución puede ocurrir dentro del propio ANKASecure© o a través de un HSM, KMS o motor criptográfico externo. Esta indirección desacopla a las aplicaciones gobernadas de la selección directa de algoritmos y permite que el comportamiento criptográfico evolucione de forma independiente de los ciclos de liberación de las aplicaciones.
ANKASecure© también abstrae la representación de las salidas criptográficas sobre mecanismos criptográficos heterogéneos. Para las interacciones modernas basadas en API, la plataforma usa estructuras de representación basadas en la familia de formatos JOSE, incluidos JWE y JWS, al tiempo que soporta mecanismos criptográficos que pueden ir más allá de los definidos de forma nativa en los registros estándar de algoritmos JOSE. Esto ofrece a las aplicaciones gobernadas un modelo de representación consistente incluso cuando cambia la estrategia criptográfica subyacente.
Este modelo de representación no debe interpretarse como interoperabilidad JOSE universal. Las implementaciones externas solo pueden procesar una representación cuando soportan los algoritmos, identificadores, parámetros, perfiles y extensiones pertinentes utilizados en la operación. Cuando la interoperabilidad externa requiere una representación o un perfil estándar específico, ANKASecure© puede tratar ese requisito como parte del contexto de interoperabilidad gobernado.
La pila arquitectónica de ANKASecure©
La plataforma se estructura en tres capas que separan progresivamente la intención criptográfica de la ejecución criptográfica:
- Las aplicaciones empresariales forman la parte superior de la pila. Las aplicaciones invocan operaciones criptográficas mediante identificadores de clave, en lugar de seleccionar algoritmos directamente. La selección de algoritmos criptográficos, el estado del ciclo de vida y la política aplicable los resuelve el Plano de Control, en lugar de implementarlos cada aplicación de forma independiente. Este diseño reduce el acoplamiento criptográfico a nivel de aplicación y ayuda a evitar la proliferación de implementaciones criptográficas gobernadas de forma independiente.
- El Plano de Control de ANKASecure© se ubica en el centro de la arquitectura y constituye la capa de gobernanza y orquestación. Recibe las solicitudes criptográficas a través de sus interfaces de servicio, las evalúa según la política aplicable y el estado del ciclo de vida, coordina la ejecución criptográfica y devuelve el resultado. Por lo tanto, los cambios en la política criptográfica gobernada pueden afectar las operaciones posteriores sin requerir que las aplicaciones embeban la decisión criptográfica correspondiente ni que pasen por una nueva versión solo para cambiar esa decisión.
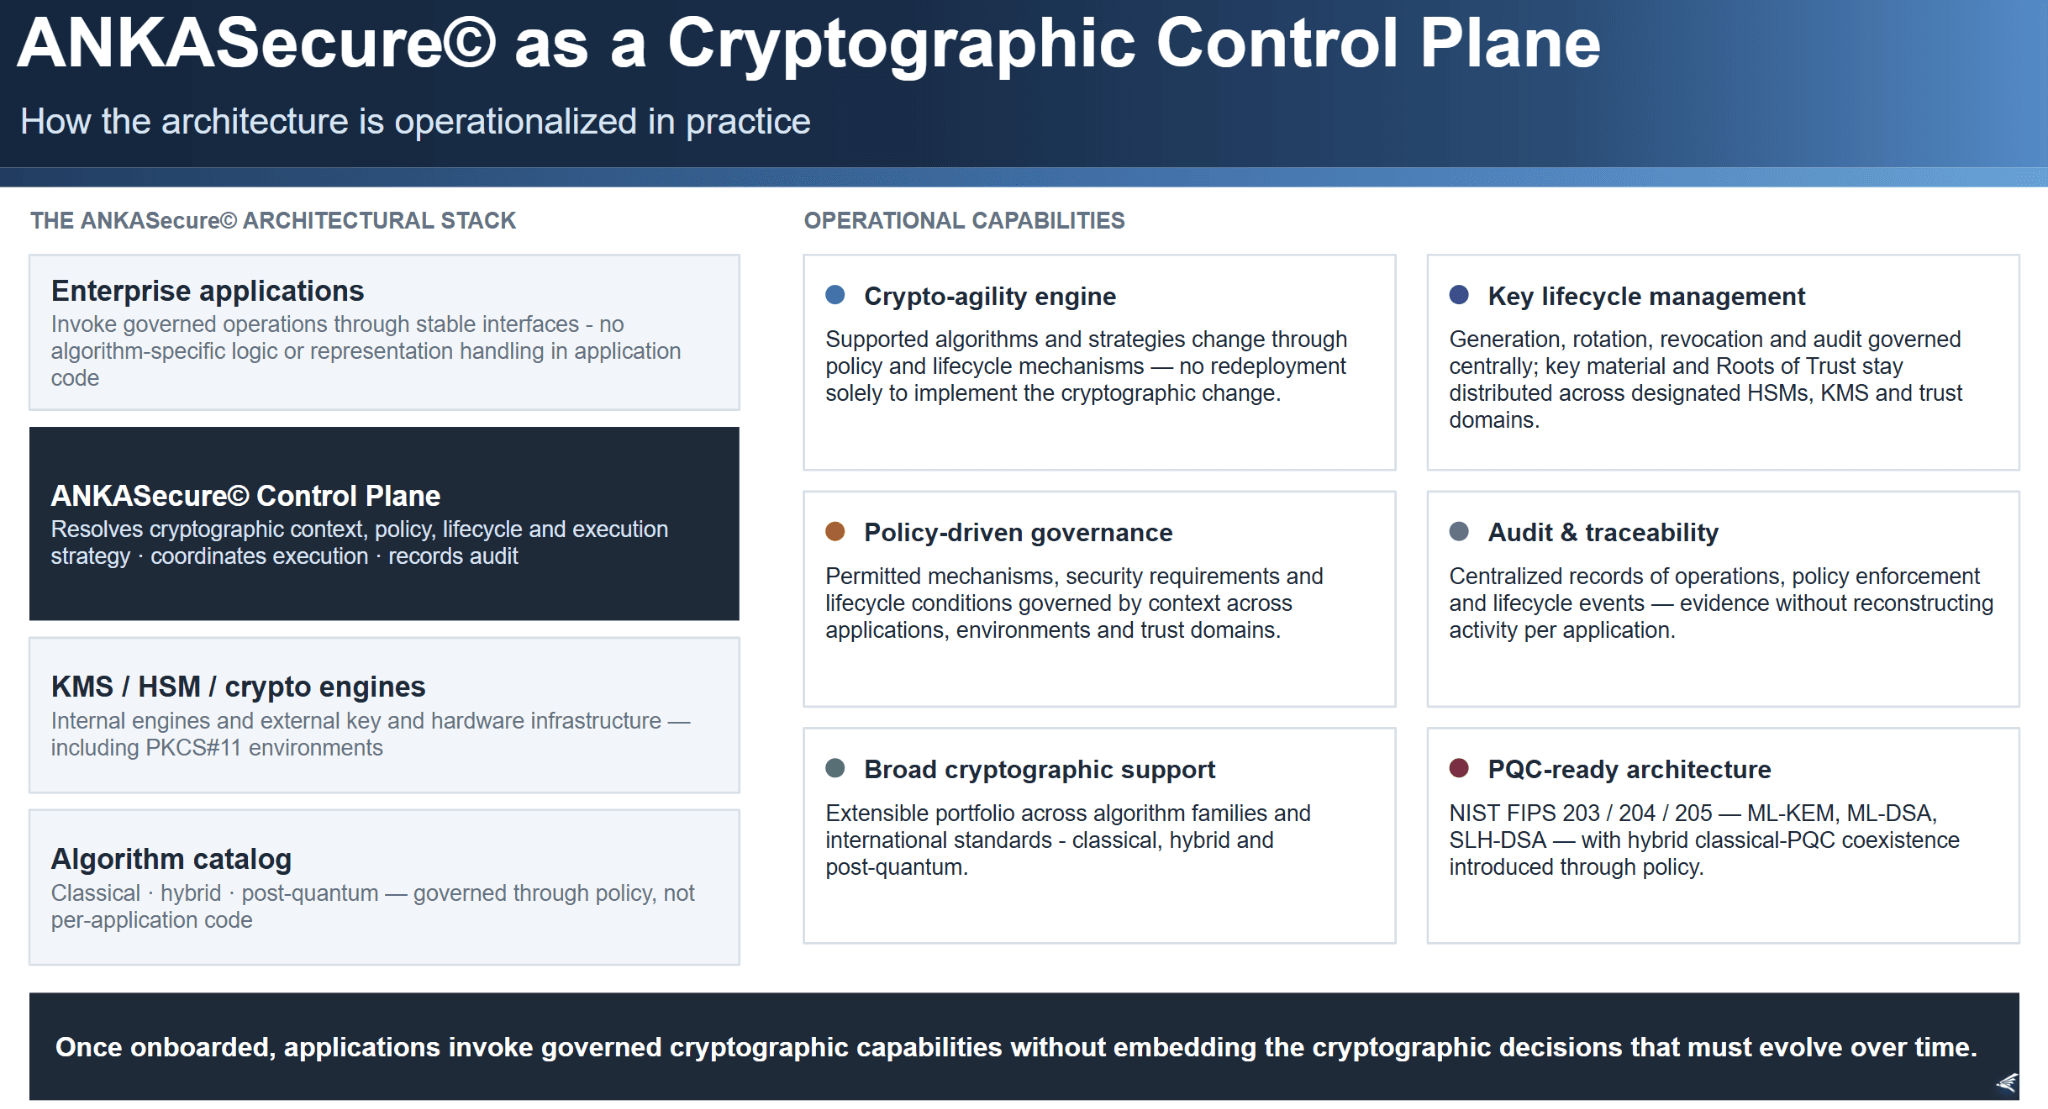
- La capa de KMS / HSM / infraestructura criptográfica externa proporciona capacidades externas de protección de claves, Raíces de Confianza, custodia y ejecución criptográfica cuando lo requiere el modelo de confianza aplicable. ANKASecure© puede realizar operaciones criptográficas mediante sus propios motores criptográficos mientras se integra con HSM, plataformas KMS y entornos PKCS#11 externos para la protección de claves, el anclaje de la confianza o las operaciones que deben permanecer dentro de esas infraestructuras. Esto permite que la gobernanza siga centralizada mientras la protección de las claves, la custodia, las Raíces de Confianza y los dominios de ejecución se mantienen alineados con los requisitos de la organización.
- En este modelo, la gestión centralizada del ciclo de vida de las claves no implica que ANKASecure© se convierta en la Raíz de Confianza última. El material de claves soportado puede ser generado, gestionado y utilizado por ANKASecure© mientras su protección está anclada a una infraestructura criptográfica controlada por la organización, como un HSM o un KMS. Por lo tanto, la organización puede conservar el control de la Raíz de Confianza y, al mismo tiempo, permitir que el Plano de Control realice operaciones criptográficas gobernadas.
Capacidades operativas
ANKASecure© expone un conjunto de capacidades operativas a través de las cuales se implementa en la práctica la arquitectura del Plano de Control Criptográfico. En conjunto, estas capacidades soportan la postura criptográfica definida por CAPA, pero no deben interpretarse como una correspondencia uno a uno con los pilares individuales de CAPA. Cada capacidad operativa puede contribuir a múltiples pilares, y cada pilar puede depender de varias capacidades de la plataforma que funcionan en conjunto.
| Motor de cripto-agilidad Para las aplicaciones gobernadas a través de ANKASecure©, los algoritmos y estrategias criptográficos soportados pueden cambiarse mediante mecanismos de política y de ciclo de vida, sin requerir un nuevo despliegue de la aplicación solo para implementar el cambio criptográfico. Las transiciones que, de otro modo, requerirían ingeniería coordinada a nivel de aplicación pueden convertirse cada vez más en operaciones de infraestructura gobernadas. | Gestión del ciclo de vida de claves ANKASecure© proporciona una gobernanza centralizada de las operaciones soportadas del ciclo de vida de las claves, incluidas la generación, la rotación, la revocación y la auditoría, según la política y las capacidades de la infraestructura de claves subyacente. El material de claves y las Raíces de Confianza pueden permanecer distribuidos entre los HSM, las plataformas KMS y los dominios de confianza designados, lo que permite centralizar la gobernanza del ciclo de vida sin exigir la centralización de la custodia de las claves. |
|---|---|
| Gobernanza basada en políticas Las políticas criptográficas proporcionan una gobernanza centralizada sobre el comportamiento criptográfico soportado en los sistemas incorporados a ANKASecure©. Las políticas pueden gobernar los mecanismos permitidos, los requisitos de seguridad, las condiciones del ciclo de vida y otras decisiones criptográficas según el contexto que soporta la plataforma. Esto permite a la organización mantener una gobernanza coordinada mientras soporta requisitos criptográficos distintos entre aplicaciones, entornos, dominios de confianza y contextos operativos. | Auditoría y trazabilidad Las operaciones criptográficas realizadas a través de ANKASecure© generan registros centralizados de auditoría y trazabilidad que ofrecen visibilidad sobre la actividad criptográfica gobernada. Estos registros pueden aportar evidencia de las operaciones criptográficas, la aplicación de políticas y los eventos del ciclo de vida dentro del alcance gestionado por el Plano de Control, lo que reduce la necesidad de reconstruir la actividad criptográfica de forma independiente en cada aplicación incorporada. |
| Amplio soporte criptográfico ANKASecure© soporta un portafolio amplio y extensible de mecanismos criptográficos que abarca múltiples familias de algoritmos, estrategias de seguridad y estándares internacionales, incluida la criptografía clásica, híbrida y poscuántica. Esta amplitud permite a las organizaciones atender distintos requisitos criptográficos y evolucionar su postura criptográfica a medida que cambian los algoritmos, los estándares, los requisitos de interoperabilidad y los modelos de amenaza. | Arquitectura preparada para PQC Soporte completo para NIST FIPS 203/204/205, incluidos ML-KEM, ML-DSA y SLH-DSA, con coexistencia híbrida clásica-PQC. Para las aplicaciones gobernadas a través de ANKASecure©, las estrategias poscuánticas e híbridas soportadas pueden introducirse mediante los mecanismos de política y de ciclo de vida de la plataforma, sin requerir que la aplicación implemente directamente la transición del algoritmo subyacente. |
Esta arquitectura permite a las organizaciones evolucionar sus entornos criptográficos mientras preservan, cuando corresponde, los sistemas y la infraestructura existentes. ANKASecure© no exige refactorizar las aplicaciones de toda la empresa ni reemplazar la infraestructura criptográfica como condición previa para su adopción. Los sistemas greenfield pueden integrarse con servicios criptográficos gobernados desde el inicio, mientras que las aplicaciones existentes pueden incorporarse progresivamente según el riesgo, la viabilidad y las prioridades del negocio. Una vez gobernadas a través del Plano de Control, las aplicaciones pueden beneficiarse de la política criptográfica, la gestión del ciclo de vida y la evolución de algoritmos sin requerir cambios repetidos en cada transición criptográfica posterior.
11.4 Ejecución gobernada sobre infraestructura de confianza distribuida
El surgimiento del Plano de Control Criptográfico representa un paso importante en la evolución de la criptografía empresarial. Al introducir una capa común de gobernanza, orquestación y ejecución criptográfica sobre las aplicaciones, los servicios criptográficos y la infraestructura de confianza heterogénea, las organizaciones pueden superar progresivamente las implementaciones criptográficas fragmentadas y avanzar hacia una infraestructura criptográfica gobernada.
El Plano de Control gobierna la ejecución criptográfica sin exigir que todas las operaciones criptográficas ocurran dentro de un único dominio de ejecución. Puede ejecutar operaciones criptográficas directamente y, al mismo tiempo, coordinar operaciones realizadas por HSM, plataformas KMS o infraestructura criptográfica especializada externos, según la política, la arquitectura de claves y los requisitos de confianza.
Por lo tanto, los HSM, las plataformas KMS, las Raíces de Confianza, los proveedores, los entornos y los mecanismos criptográficos pueden permanecer distribuidos según los requisitos organizacionales, de seguridad, operativos y jurisdiccionales. El Plano de Control proporciona una capa de gobernanza común sobre estos entornos, lo que permite que la gobernanza centralizada coexista con una confianza criptográfica distribuida.
El resultado es un modelo arquitectónico en el que la criptografía puede gobernarse con la misma disciplina estratégica que ya se aplica a la identidad, las redes y otras infraestructuras empresariales críticas, conservando a la vez la flexibilidad necesaria para el cambio criptográfico. A medida que este modelo se amplía en la empresa, las capacidades definidas por CAPA pueden incorporarse progresivamente a las operaciones normales y establecer la base para la evolución criptográfica continua.
Capítulo 12Lo que se vuelve posible cuando la criptografía se desacopla
De la criptografía como código embebido a la criptografía como infraestructura operativa.
Los capítulos anteriores describieron el Plano de Control Criptográfico como un modelo arquitectónico para gobernar el comportamiento criptográfico, y CAPA como el marco que define las capacidades necesarias para una postura criptográfica moderna. Los capítulos 3 y 4 identificaron las limitaciones estructurales de la criptografía embebida y el patrón histórico por el cual las capacidades críticas evolucionan hacia una infraestructura gobernada. Los capítulos 5 a 11 describieron cómo esa transformación puede aplicarse a la criptografía empresarial y operacionalizarse en la práctica.
Este capítulo completa ese recorrido al abordar la pregunta que, en última instancia, importa a los arquitectos empresariales y a los líderes de seguridad: ¿de qué se vuelve capaz una organización cuando las decisiones, el ciclo de vida y la gobernanza criptográficos se desacoplan progresivamente de las implementaciones de cada aplicación?
La respuesta no es simplemente una mejora arquitectónica. Es un conjunto de capacidades operativas que se vuelven sustancialmente más escalables, gobernables y repetibles cuando la criptografía se trata como infraestructura: la capacidad de cambiar las estrategias criptográficas sin ingeniería repetida en las aplicaciones, aplicar políticas en los entornos gobernados, modernizar los datos protegidos existentes, conservar la autoridad sobre dominios de confianza distribuidos, operar en ecosistemas empresariales heterogéneos y, en última instancia, absorber el cambio criptográfico como una capacidad organizacional continua.
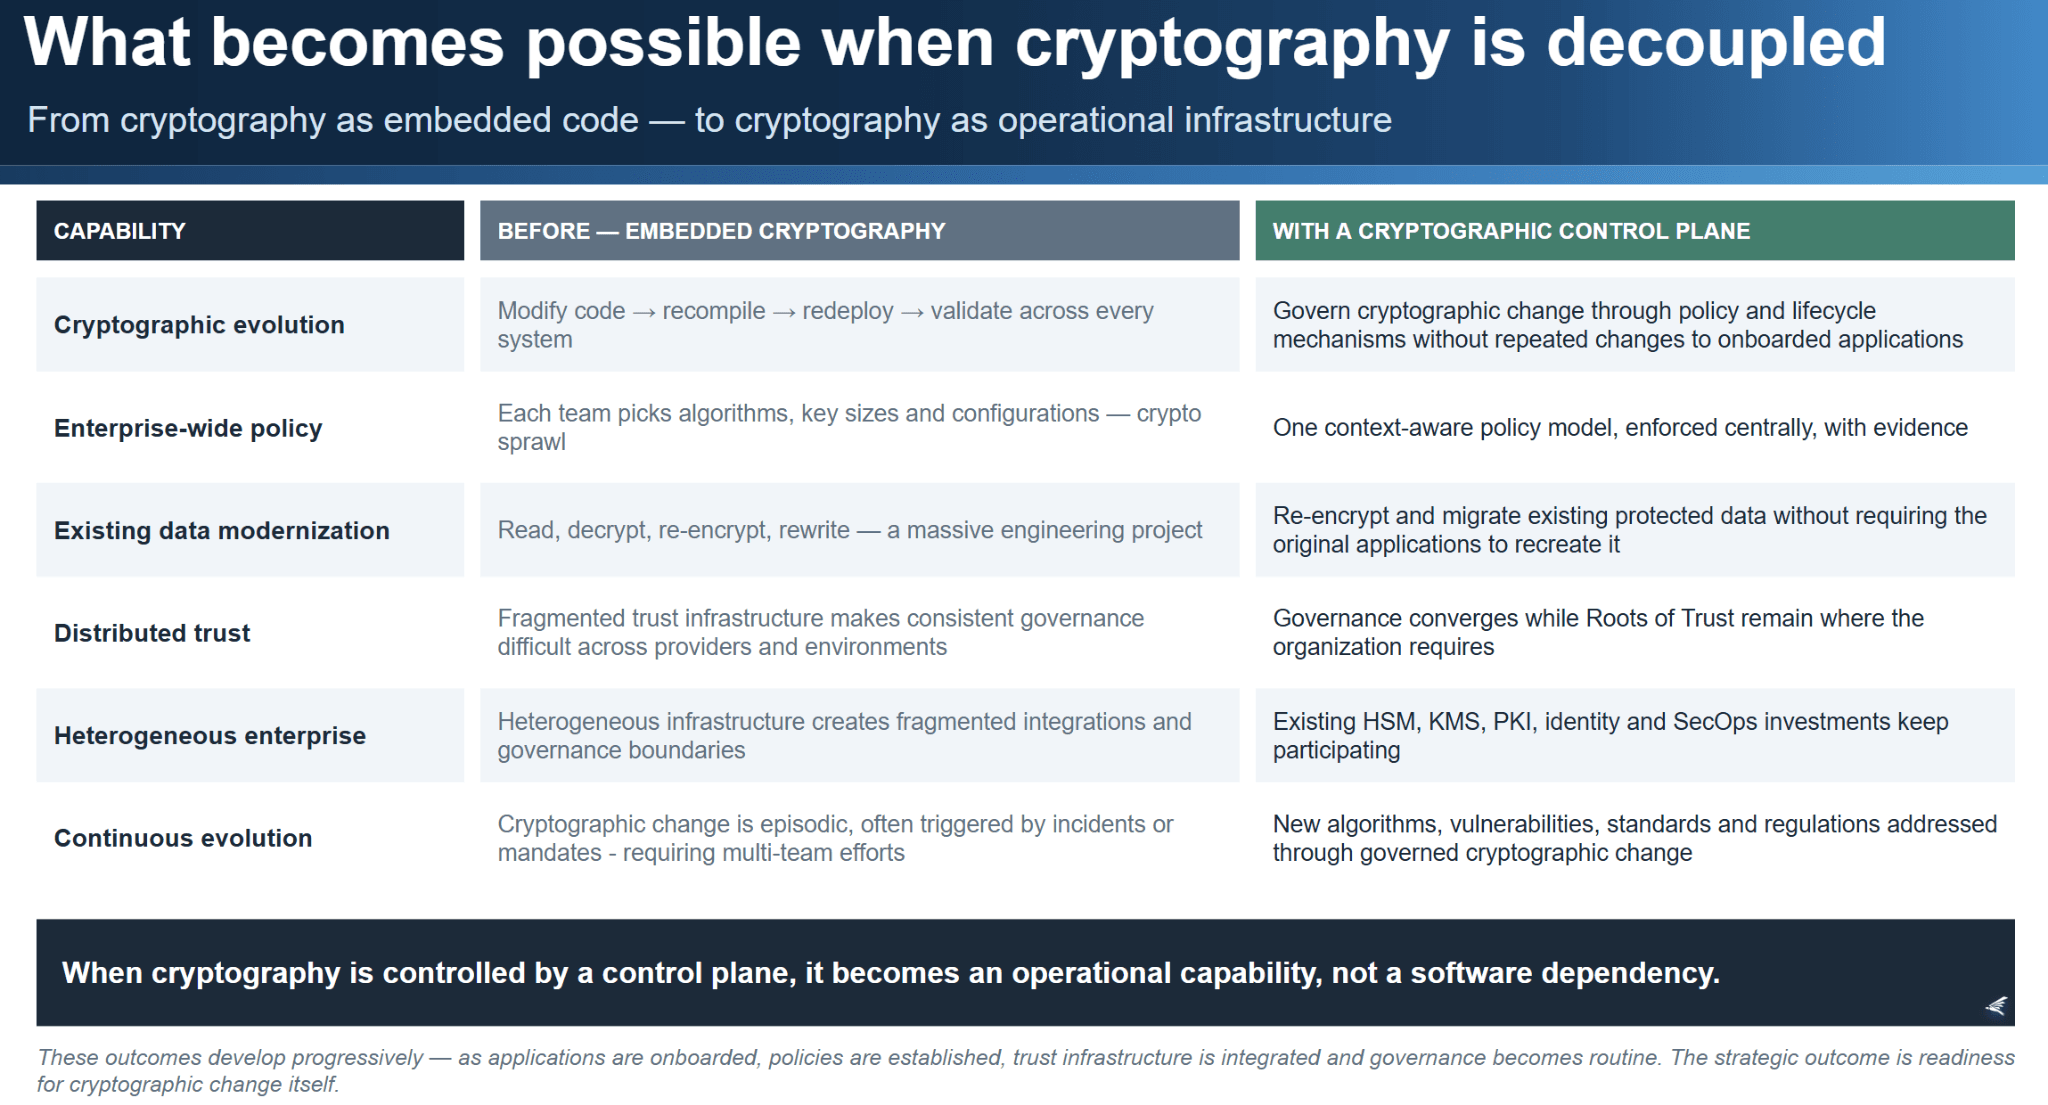
12.1 Evolución de algoritmos sin cambios repetidos en las aplicaciones
En las arquitecturas tradicionales, cambiar un algoritmo criptográfico a menudo exige identificar cada aplicación que lo usa, modificar bibliotecas o configuraciones criptográficas, validar la interoperabilidad, probar los sistemas afectados y coordinar las liberaciones de las aplicaciones. A escala empresarial, incluso una transición de algoritmo técnicamente sencilla puede convertirse en un programa prolongado de ingeniería de software y de gestión de cambios.
Una vez que una aplicación está gobernada a través de un Plano de Control Criptográfico, la relación cambia. La aplicación invoca una capacidad criptográfica estable, mientras que la selección de algoritmos soportados, la estrategia de seguridad, la política y las decisiones de ciclo de vida las gestiona la infraestructura que está por debajo. Una transición de un mecanismo aprobado a otro, o de estrategias clásicas a híbridas o poscuánticas, puede ejecutarse cada vez más mediante mecanismos gobernados de política y de ciclo de vida, en lugar de modificar la aplicación solo para implementar el cambio criptográfico.
Esto no elimina el trabajo necesario para incorporar las aplicaciones existentes ni para atender las restricciones de interoperabilidad externa. Lo que cambia es la economía de las transiciones criptográficas posteriores. El esfuerzo de integración se realiza para establecer una frontera arquitectónica gobernada, en lugar de repetirse cada vez que evoluciona la estrategia criptográfica.
Migración de algoritmos sin reescribir los sistemas
| ANTES | CON ANKASecure© |
|---|---|
| Cambiar RSA → modificar el código de la aplicación → recompilar → volver a desplegar → validar la compatibilidad en cada sistema. | Actualizar la política criptográfica. ANKASecure© aplica el cambio de forma transparente: las aplicaciones no se tocan. |
Esta capacidad no es incidental. Es el valor principal del modelo de plano de control. Las organizaciones que establezcan esta arquitectura antes de que la transición poscuántica llegue a los mandatos regulatorios podrán adoptar los nuevos estándares mediante actualizaciones de políticas. Las que no lo hagan enfrentarán el mismo esfuerzo de ingeniería distribuido que históricamente ha caracterizado a cada gran transición criptográfica.
12.2 Política criptográfica gobernada centralmente entre sistemas y entornos
La gobernanza criptográfica tradicional suele estar fragmentada entre aplicaciones, bibliotecas, equipos de infraestructura, configuraciones de seguridad y decisiones de implementación locales. Incluso cuando una organización define estándares criptográficos empresariales, determinar si esos estándares se aplican de forma consistente puede exigir inspeccionar y validar cada sistema.
Un Plano de Control Criptográfico permite expresar los requisitos criptográficos como políticas gobernadas centralmente y aplicarlas en los sistemas dentro de su alcance. La gobernanza central no significa que todos los sistemas deban usar la misma política criptográfica. Pueden aplicarse políticas distintas según los datos que se protegen, la operación que se realiza, el sistema o la aplicación involucrados, la jurisdicción aplicable, los dominios de confianza participantes, los requisitos de interoperabilidad externa u otro contexto operativo.
Esto crea un modelo de gobernanza común en el que los requisitos criptográficos pueden evolucionar de forma centralizada mientras su aplicación sigue siendo consciente del contexto. También crea una fuente común de visibilidad y trazabilidad para la actividad criptográfica gobernada, lo que permite a las organizaciones producir evidencia de la aplicación de políticas sin depender exclusivamente de reconstruirla a partir de implementaciones específicas de cada aplicación.
Política criptográfica a nivel empresarial
| ANTES | CON ANKASecure© |
|---|---|
| Cada equipo de desarrollo elige sus propios algoritmos, tamaños de clave y configuraciones: dispersión criptográfica en cientos de servicios. | Política criptográfica definida una sola vez y aplicada de forma centralizada en las aplicaciones y entornos gobernados, según los datos, la operación, la contraparte y la jurisdicción. |
Las implicaciones para el cumplimiento regulatorio son significativas. Para los sistemas gobernados a través del Plano de Control, demostrar que un algoritmo específico ya no se usa en la empresa —un requisito que surge con frecuencia en contextos de auditoría— puede hacerse verificando el estado actual de la política y los registros de auditoría del plano de control, en lugar de auditar individualmente cada aplicación gobernada.
12.3 Modernizar datos cifrados existentes sin recrearlos
La modernización criptográfica no aplica solo a las operaciones futuras. Las organizaciones también conservan grandes volúmenes de información protegida con claves, algoritmos, configuraciones e infraestructura de confianza seleccionados años atrás. Esos datos pueden necesitar seguir siendo confidenciales mucho después de que hayan cambiado los supuestos criptográficos bajo los cuales se protegieron originalmente.
Un Plano de Control Criptográfico puede proporcionar mecanismos gobernados para modernizar progresivamente los datos cifrados existentes sin requerir que las aplicaciones que los produjeron originalmente recreen la información subyacente. Según el modelo de protección y la infraestructura disponible, la modernización puede implicar volver a cifrar, rotar claves, migrar entre mecanismos criptográficos, cambiar la protección de las claves o la infraestructura de confianza, u otras transformaciones controladas de los activos protegidos existentes.
Para objetos de datos grandes, las operaciones criptográficas en streaming pueden permitir que estas transformaciones se realicen de forma incremental, sin requerir cargar todo el conjunto de datos en memoria y sin crear artefactos persistentes en texto en claro como parte del flujo de modernización. Esto permite a las organizaciones atender progresivamente las dependencias criptográficas históricas, en lugar de permitir que la protección de los datos existentes quede atada de forma permanente a las decisiones criptográficas tomadas cuando esos datos se crearon.
Recifrado de datos a gran escala
| ANTES | CON ANKASecure© |
|---|---|
| Migrar datos cifrados exige leer, descifrar, volver a cifrar y reescribir: un proyecto de ingeniería masivo y propenso a errores. | El recifrado en streaming migra almacenes de datos completos —archivos, bases de datos, copias de respaldo— de RSA a PQC sin cambios en las aplicaciones. |
Esta capacidad es particularmente relevante para las organizaciones con obligaciones de retención de datos a largo plazo. Los datos cifrados hoy pueden permanecer almacenados durante una década o más. Establecer la capacidad de infraestructura para volver a cifrar esos datos a escala —antes de que maduren las capacidades de la computación cuántica— es uno de los requisitos más concretos y urgentes de la transición poscuántica.
12.4 Mantener el control criptográfico sobre infraestructura de confianza distribuida
Los entornos criptográficos empresariales rara vez dependen de una única infraestructura de confianza. Las claves y las Raíces de Confianza pueden residir en HSM on-premises, HSM en la nube, plataformas KMS en la nube, proveedores, regiones, jurisdicciones, unidades de negocio y entornos operados externamente. En muchos casos, esta distribución es deliberada y refleja requisitos de resiliencia, soberanía, aislamiento de riesgos, independencia de proveedores o control jurisdiccional.
Un Plano de Control Criptográfico permite que la gobernanza converja sin exigir que esos dominios de confianza se consoliden físicamente. La organización puede gobernar qué infraestructura criptográfica puede participar en una operación, qué políticas y requisitos de seguridad aplican y cómo se ejercen las capacidades criptográficas, mientras la custodia de las claves y las Raíces de Confianza permanecen distribuidas donde corresponde.
Esta separación entre gobernanza y custodia permite a las organizaciones conservar la autoridad sobre la confianza y la elección criptográficas mientras siguen usando una infraestructura heterogénea. Cuando las capacidades criptográficas se extienden más allá de la organización, el mismo principio arquitectónico puede soportar una autoridad gobernada y revocable, en lugar de exigir la transferencia permanente del control criptográfico.
Por lo tanto, la gobernanza centralizada no tiene por qué crear una dependencia criptográfica centralizada. Las organizaciones pueden establecer un modelo de control común mientras preservan deliberadamente múltiples dominios de confianza según sus requisitos de seguridad, operativos y jurisdiccionales.
12.5 Operar sobre infraestructura empresarial heterogénea
La criptografía empresarial no opera de forma aislada. Las decisiones criptográficas dependen de, e interactúan con, sistemas de identidad, HSM y plataformas KMS, PKI y servicios de confianza, operaciones de seguridad, plataformas de observabilidad, entornos de despliegue, servicios de comunicación, herramientas operativas y sistemas externos con sus propios protocolos y requisitos criptográficos. Con frecuencia, estas tecnologías abarcan múltiples fabricantes, generaciones, modelos de despliegue y dominios organizacionales.
Un Plano de Control Criptográfico proporciona una capa de gobernanza común que puede operar sobre este entorno heterogéneo, en lugar de exigir que la empresa estandarice todas las tecnologías circundantes antes de poder mejorar la gobernanza criptográfica. Las inversiones existentes pueden seguir participando cuando corresponda, mientras se introducen nuevas integraciones y proveedores a medida que el entorno evoluciona.
Esta capacidad es particularmente importante en entornos híbridos y multinube, en organizaciones que operan en múltiples jurisdicciones y en fusiones o adquisiciones en las que deben coexistir distintas pilas tecnológicas e infraestructuras de confianza. La gobernanza puede converger progresivamente incluso cuando el panorama empresarial subyacente sigue siendo heterogéneo.
Así, la infraestructura criptográfica pasa a formar parte del ecosistema empresarial en lugar de ser otro silo de seguridad aislado. La arquitectura se adapta al entorno en el que opera la organización, al tiempo que preserva por encima de él una frontera de gobernanza consistente.
12.6 Evolución criptográfica continua
El efecto combinado de estas capacidades es un cambio de la migración criptográfica episódica hacia la evolución criptográfica continua. Los cambios de algoritmo, las transiciones del ciclo de vida de las claves, la modernización de los datos protegidos existentes, los cambios de política, la evolución de la infraestructura de confianza, los requisitos regulatorios y las nuevas restricciones de interoperabilidad ya no tienen que tratarse exclusivamente como proyectos de transformación aislados. Pueden absorberse cada vez más mediante mecanismos establecidos de gobernanza y operación.
Esto no significa que cada cambio criptográfico se vuelva automático o instantáneo. Las transiciones significativas aún pueden requerir análisis de riesgos, pruebas, aprobaciones, validación de la interoperabilidad, despliegue por etapas y supervisión operativa. La diferencia arquitectónica es que la organización desarrolla mecanismos repetibles a través de los cuales esas transiciones pueden gobernarse y ejecutarse, en lugar de reconstruir el proceso de migración ante cada nuevo evento criptográfico.
Esta es la capacidad que representa el nivel 6 del modelo de madurez criptográfica CAPA: el cambio criptográfico pasa a formar parte de las operaciones normales de la organización. La organización ya no se prepara solo para una transición específica, como la criptografía poscuántica. Ha establecido la capacidad arquitectónica y operativa para seguir evolucionando a medida que cambian las amenazas criptográficas, los estándares, las tecnologías, las regulaciones y los requisitos del negocio.
Evolución criptográfica continua
| ANTES | CON ANKASecure© |
|---|---|
| Las actualizaciones criptográficas ocurren una vez cada varios años, forzadas por incidentes, y cada una es un esfuerzo doloroso entre varios equipos. | La criptografía se vuelve adaptativa. Nuevos algoritmos, nuevas vulnerabilidades, nuevas regulaciones: la organización responde en horas o días en los sistemas gobernados. |
Esta es la condición que describe el nivel 6 de CAPA: no una tecnología que se ha instalado, sino un modo de operación que se ha incorporado a la práctica organizacional normal. Una organización en este nivel no trata la evolución criptográfica como una sucesión de proyectos de ingeniería excepcionales. Ha establecido mecanismos repetibles de gobernanza, ciclo de vida y operación a través de los cuales el cambio criptográfico soportado puede evaluarse, introducirse y gestionarse en todo el panorama gobernado. Por lo tanto, la evolución criptográfica continua no es un objetivo de migración puntual, sino una capacidad organizacional.
12.7 De la posibilidad a la preparación
Estos resultados no aparecen simplemente porque se haya desplegado un Plano de Control Criptográfico. La arquitectura crea la base, pero la capacidad operativa se desarrolla progresivamente a medida que se incorporan las aplicaciones, se establecen las políticas, se integra la infraestructura de confianza, se modernizan los activos criptográficos existentes, se conectan los sistemas empresariales y la gobernanza se incorpora a las operaciones normales.
Por lo tanto, distintas partes de la organización pueden alcanzar estos resultados en momentos distintos. Los sistemas greenfield pueden adoptar patrones criptográficos gobernados desde el inicio, los sistemas brownfield críticos pueden priorizarse según el riesgo y los requisitos de confidencialidad, y el resto del panorama puede hacer la transición progresivamente a medida que lo permitan las condiciones técnicas y del negocio.
CAPA proporciona el marco para comprender las capacidades que deben madurar a lo largo de este proceso, mientras que el modelo de madurez criptográfica CAPA ofrece una forma de evaluar qué tan amplia y consistentemente se han vuelto operativas esas capacidades. El Plano de Control Criptográfico proporciona la base arquitectónica a través de la cual puede darse esa progresión.
El resultado estratégico no es completar una migración criptográfica puntual. Es la preparación de la organización para el cambio criptográfico en sí mismo: la capacidad de evolucionar algoritmos, políticas, datos protegidos, infraestructura de confianza e integraciones empresariales sin reconstruir repetidamente los cimientos criptográficos de los sistemas que dependen de ellos.
Capítulo 13Conclusión
La criptografía empresarial está entrando en un período de transformación fundamental.
Durante décadas, los mecanismos criptográficos se han implementado principalmente como capacidades embebidas dentro de aplicaciones individuales. Este modelo surgió en una época en la que los estándares criptográficos evolucionaban lentamente y las transiciones de algoritmos eran poco frecuentes.
Ese supuesto ya no se sostiene. La criptografía poscuántica, los modelos de amenaza en evolución, los cambios regulatorios y jurisdiccionales, los requisitos de protección de datos a largo plazo, las relaciones de confianza cambiantes y los entornos empresariales cada vez más heterogéneos están creando un futuro en el que el cambio criptográfico será continuo y no excepcional.
Por lo tanto, el reto fundamental no es simplemente seleccionar la próxima generación de algoritmos criptográficos. Es establecer la capacidad organizacional y arquitectónica para absorber el cambio criptográfico sin convertirlo repetidamente en un esfuerzo distribuido de ingeniería de aplicaciones.
La evolución histórica de la infraestructura digital ofrece un precedente claro. La identidad, las redes y la gestión de secretos evolucionaron de capacidades embebidas en sistemas individuales a una infraestructura compartida gobernada a través de capas de control comunes.
La criptografía está llegando ahora al mismo punto de inflexión arquitectónico.
Este cambio arquitectónico no exige que la confianza criptográfica en sí se centralice. Las Raíces de Confianza, los HSM, las plataformas KMS, los proveedores, las regiones, las jurisdicciones y los dominios de confianza organizacionales pueden permanecer deliberadamente distribuidos según los requisitos de seguridad, soberanía, resiliencia y operación. El objetivo es una gobernanza centralizada sin una concentración innecesaria de la dependencia criptográfica: Gobernanza centralizada, confianza distribuida.
A medida que las organizaciones adoptan progresivamente este modelo, el cambio criptográfico puede absorberse cada vez más mediante una infraestructura gobernada. Los algoritmos y las estrategias de seguridad pueden evolucionar sin liberaciones repetidas de las aplicaciones. Los datos protegidos existentes pueden modernizarse de forma independiente de las aplicaciones que los crearon originalmente. Los requisitos regulatorios y organizacionales pueden convertirse en política criptográfica aplicable. La confianza, la elección y la autoridad criptográficas pueden permanecer bajo el control de la organización. Las tecnologías empresariales existentes y los ecosistemas externos pueden seguir participando sin exigir que la empresa se rediseñe en torno a un nuevo silo criptográfico.
La transición poscuántica es el catalizador inmediato de esta transformación, pero no su destino. Los algoritmos estandarizados hoy no serán los últimos mecanismos criptográficos que desplieguen las empresas. Surgirán nuevas vulnerabilidades. Los estándares evolucionarán. Las regulaciones cambiarán. Las relaciones de confianza, los proveedores, las jurisdicciones, las tecnologías y los requisitos del negocio seguirán cambiando con ellos.
Prepararse para ese futuro requiere más que completar una migración poscuántica. Requiere construir la capacidad de evolucionar una y otra vez, sin reconstruir repetidamente los sistemas que dependen de la criptografía.
Por lo tanto, el surgimiento del Plano de Control Criptográfico marca una transición de la implementación criptográfica estática a la infraestructura criptográfica gobernada. El objetivo de largo plazo es la evolución criptográfica continua: la capacidad de adaptar la criptografía que protege a la empresa a medida que cambian la tecnología, las amenazas, las políticas, la confianza y los requisitos del negocio, preservando la continuidad operativa y el control de la organización.